

Ba đội ngũ nghiên cứu tấn công thành công Google Pixel 10 tại Pwn2Own
Tại sự kiện Pwn2Own Ireland 2026, các chuyên gia bảo mật đã trình diễn khả năng tấn công từ xa vào Google Pixel 10 dù thiết bị đã được cập nhật đầy đủ các bản vá mới...

- Giọng nữ Bắc
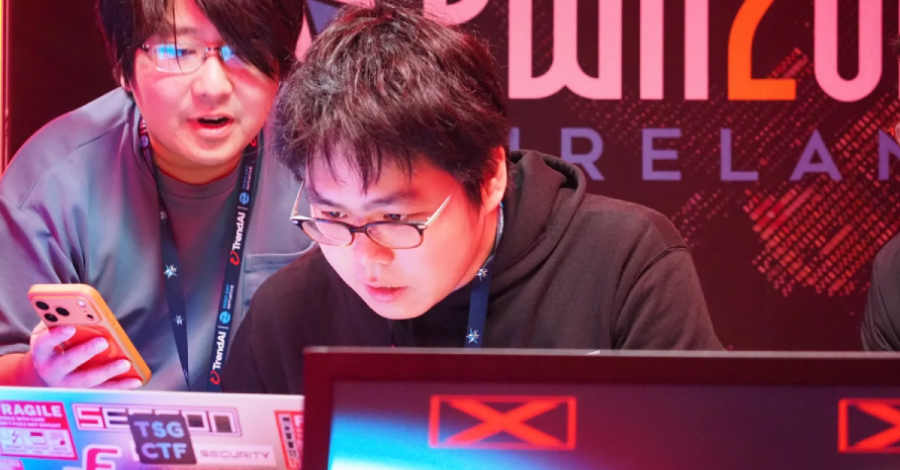
Trong khuôn khổ cuộc thi bảo mật Pwn2Own Ireland diễn ra tại Cork, ba đội ngũ nghiên cứu đã xuất sắc tìm ra các lỗ hổng để xâm nhập vào Google Pixel 10. Đáng chú ý, mọi thiết bị mục tiêu trong cuộc thi đều được yêu cầu chạy phiên bản phần mềm mới nhất với đầy đủ các bản vá bảo mật.
Cuộc thi do Zero Day Initiative (ZDI) thuộc Trend Micro tổ chức, nhằm mục đích tìm kiếm các lỗ hổng bảo mật và chuyển giao thông tin cho các nhà sản xuất để khắc phục. Ikotas Labs là đội giành giải cao nhất với phần thưởng 300.000 USD sau khi trình diễn thành công kỹ thuật khai thác trên Pixel 10.
Theo quy định của Pwn2Own, các bài dự thi phải sử dụng những lỗ hổng chưa từng được công bố (zero-day). Tuy nhiên, nếu đội thi sử dụng các lỗ hổng đã biết trước đó (được gọi là “collision”), họ vẫn có thể được chấp nhận nhưng với mức giải thưởng thấp hơn. Trong số ba đội tấn công Pixel 10, có ít nhất hai đội đã sử dụng các lỗi đã được ghi nhận trước đó.
Kết quả các đội tấn công Pixel 10:
- Xint (Tim Becker và Yves Bieri): Sử dụng một lỗi collision, nhận giải thưởng 150.000 USD.
- Ikotas Labs: Kết hợp nhiều lỗ hổng, nhận giải thưởng 300.000 USD.
- Dimitrios Valsamaras, Ken Gannon và Tenia Valsamara: Kết hợp hai lỗi (một lỗi collision và một zero-day), nhận giải thưởng 112.500 USD.
Các cuộc tấn công này được phân loại là tấn công từ xa, nghĩa là kẻ tấn công có thể xâm nhập thiết bị thông qua nội dung web trên trình duyệt mặc định hoặc qua các giao thức kết nối như NFC, Wi-Fi, Bluetooth hoặc baseband. Sau khi giành chiến thắng, các đội thi sẽ bàn giao chi tiết kỹ thuật cho ZDI. Theo quy trình, các nhà cung cấp sẽ có 90 ngày để phát hành bản vá trước khi ZDI công bố chi tiết về lỗ hổng cho công chúng.
Bên cạnh Pixel 10, Samsung Galaxy S26 cũng trở thành mục tiêu tại sự kiện với 7 lần bị tấn công thành công. Tổng cộng, ZDI đã trao hơn 1,2 triệu USD tiền thưởng cho các chuyên gia bảo mật trong suốt ba ngày diễn ra cuộc thi, với tỷ lệ thành công lên tới 51 trên 63 lượt thử nghiệm.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.