

Cảnh báo lỗ hổng nghiêm trọng trên cPanel: Cho phép chiếm quyền điều khiển server từ tài khoản hosting
Ba lỗ hổng bảo mật mới được phát hiện trong cPanel và WP Toolkit cho phép kẻ tấn công thực thi mã độc với quyền root, chiếm quyền kiểm soát toàn bộ server hoặc can thiệp vào cơ sở dữ liệu của người...

- Giọng nữ Bắc
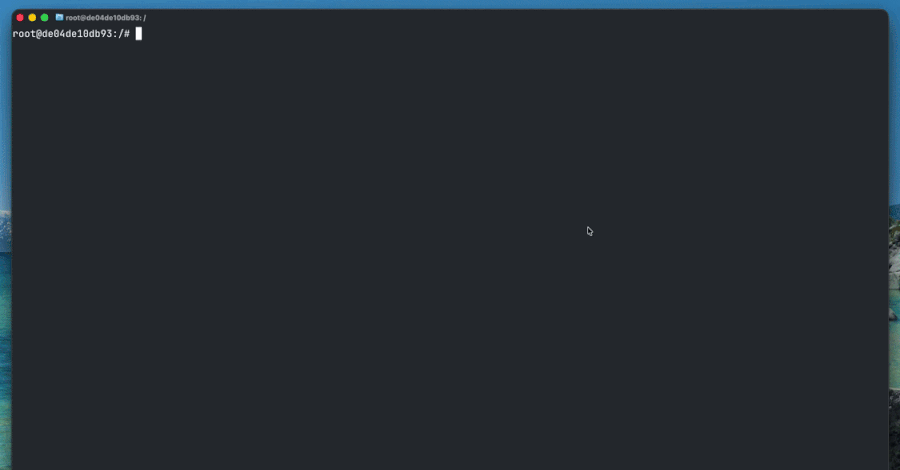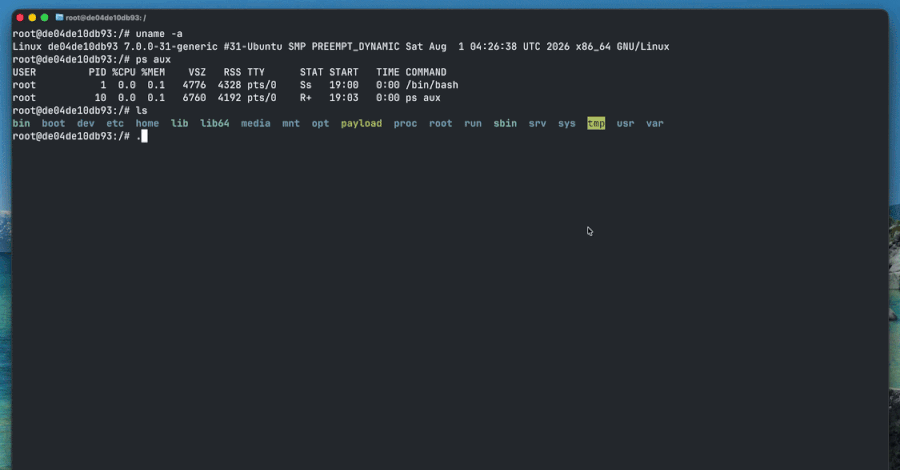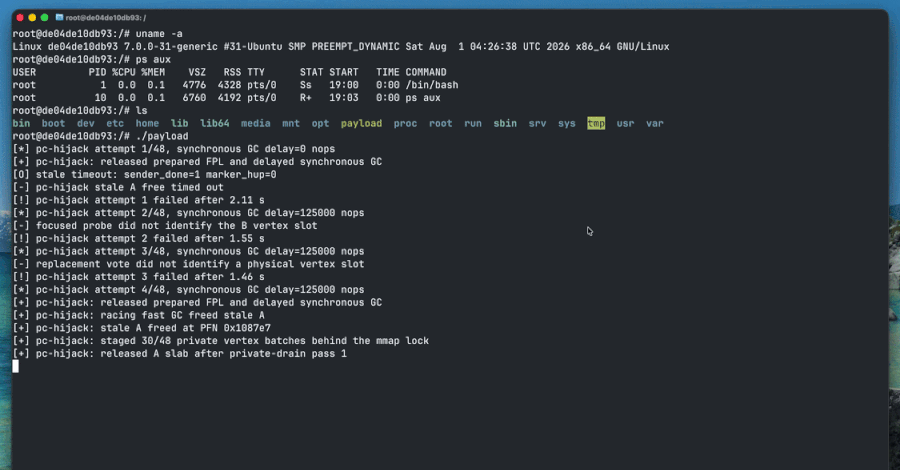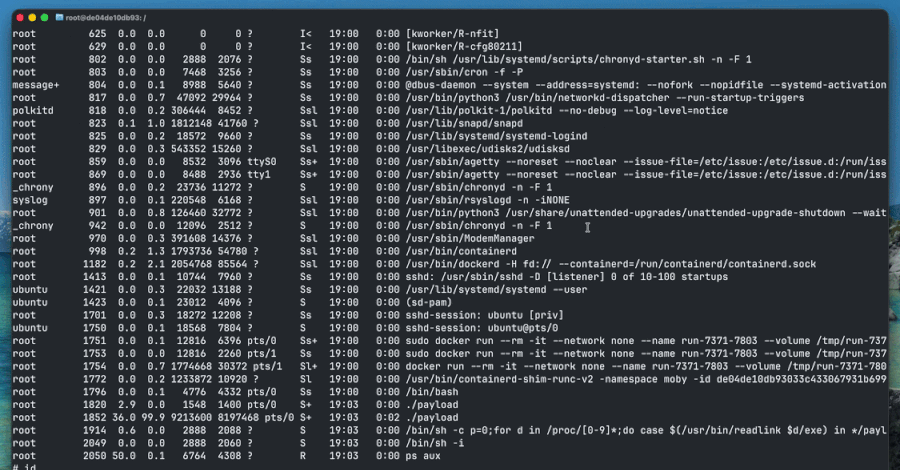
cPanel vừa phát đi cảnh báo về ba lỗ hổng bảo mật nghiêm trọng ảnh hưởng đến nền tảng quản trị hosting phổ biến này. Đáng chú ý nhất là một lỗ hổng cho phép người dùng có tài khoản hosting thông thường có thể leo thang đặc quyền, thực thi mã dưới quyền root và chiếm quyền kiểm soát toàn bộ server.
Chi tiết các lỗ hổng
Theo thông tin từ nhà cung cấp, các lỗ hổng này bao gồm:
- CVE-2026-87899 (CalDAV và CardDAV): Cho phép người dùng đã đăng nhập thực thi mã với quyền root. Đây là lỗ hổng nguy hiểm nhất, ảnh hưởng đến cPanel & WHM phiên bản 120 trở lên.
- CVE-2026-87900 (WP Toolkit): Lỗ hổng trong plugin quản lý WordPress này cho phép người dùng thay đổi cơ sở dữ liệu của các tài khoản khác trên cùng hệ thống.
- CVE-2026-68490 (CalDAV và CardDAV): Cho phép người dùng cục bộ đọc thông tin lịch và danh bạ của các tài khoản khác, dù không thể thay đổi dữ liệu hay leo thang quyền root.
Các lỗ hổng này được phát hiện bởi nhà nghiên cứu bảo mật Ali Mustafa (rz1027). Hiện tại, chưa có báo cáo về việc các lỗ hổng này đã bị khai thác trong thực tế (in-the-wild), tuy nhiên quản trị viên cần thực hiện cập nhật ngay lập tức để đảm bảo an toàn.
Hướng dẫn khắc phục
cPanel đã phát hành các bản vá cho các phiên bản bị ảnh hưởng. Người dùng cần thực hiện cập nhật theo hướng dẫn sau:
- Đối với cPanel & WHM: Truy cập vào WHM, chọn Home / cPanel / Upgrade to Latest Version hoặc chạy lệnh
/usr/local/cpanel/scripts/upcp --forcevới quyền root trên terminal. - Đối với WP Toolkit: Cần cập nhật lên phiên bản 6.11.3 hoặc mới hơn bằng cách sử dụng lệnh cài đặt được cung cấp bởi cPanel:
bash <(curl https://wp-toolkit.plesk.com/cPanel/installer.sh || wget -O - https://wp-toolkit.plesk.com/cPanel/installer.sh) --version 6.11.3
Hiện tại, nhà sản xuất chưa cung cấp giải pháp thay thế (workaround) tạm thời cho các server chưa thể cập nhật ngay. Do đó, việc nâng cấp lên các phiên bản đã được vá là phương án duy nhất để bảo vệ hệ thống khỏi nguy cơ bị tấn công.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.