

Cảnh báo lỗ hổng Linux kernel cho phép thoát khỏi container và chiếm quyền root trên Ubuntu
Một lỗ hổng use-after-free trong Linux kernel đang bị khai thác để thoát khỏi container và chiếm quyền root trên máy chủ Ubuntu. Dù bản vá đã có từ tháng 8, nhiều phiên bản LTS vẫn chưa được cập...

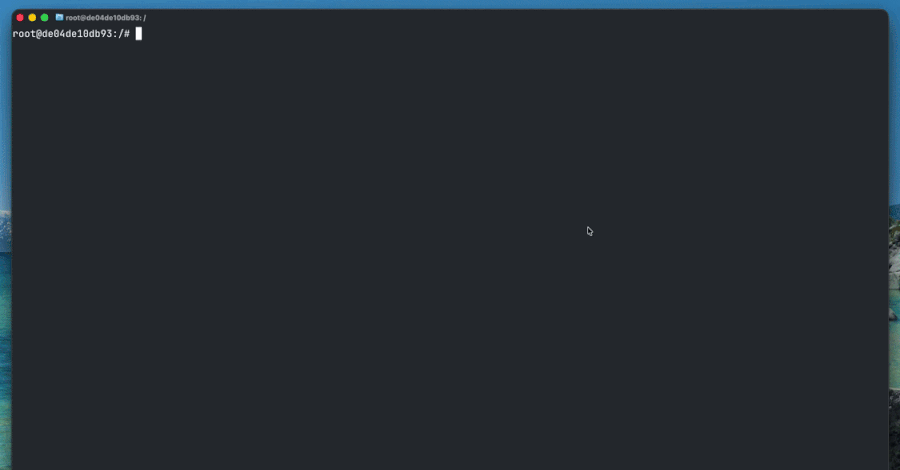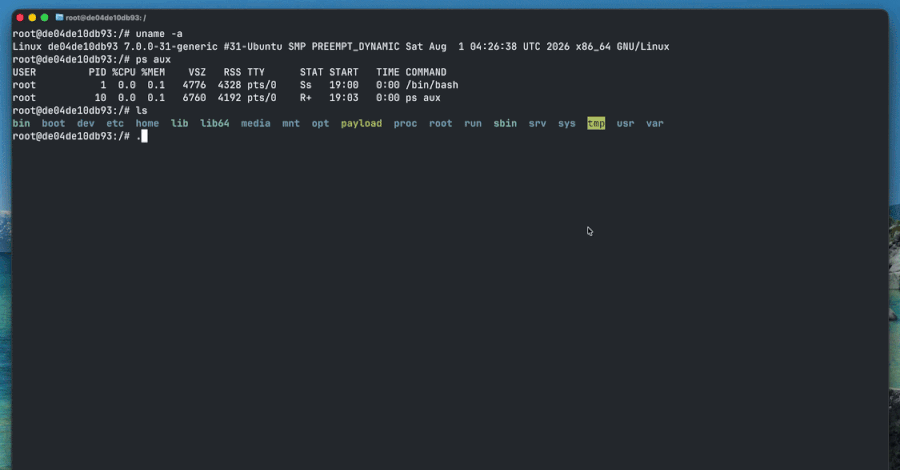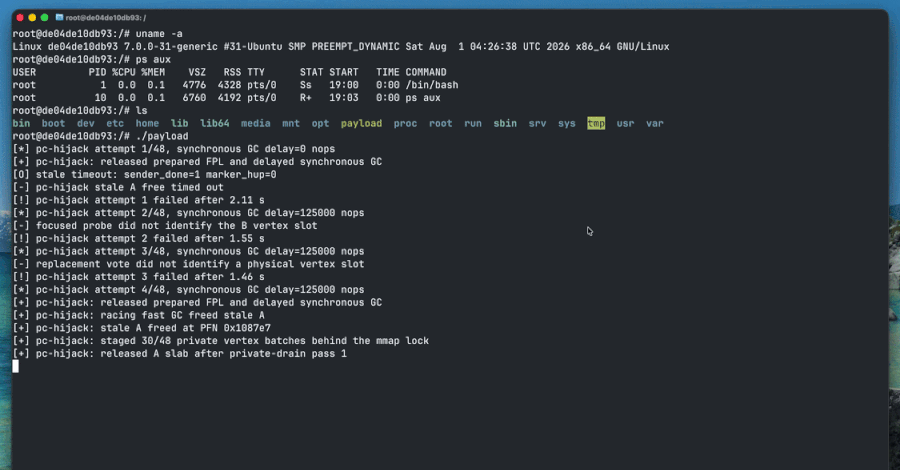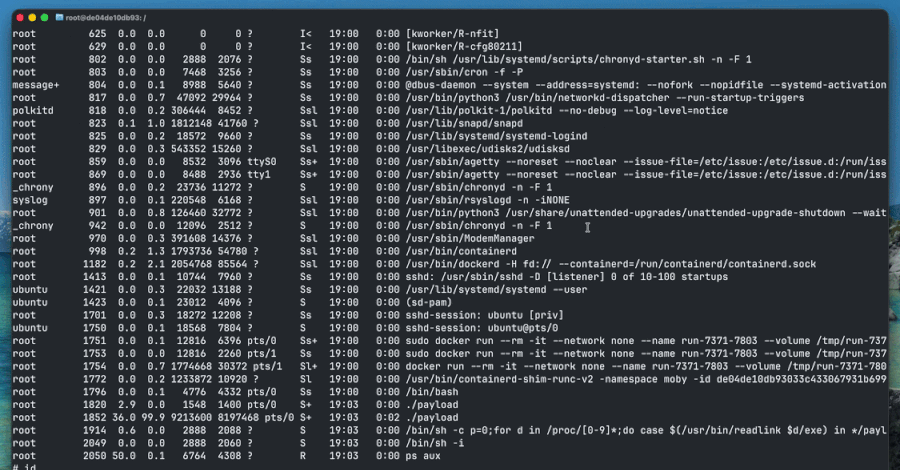
Công ty bảo mật DepthFirst vừa công bố nghiên cứu về một lỗ hổng nghiêm trọng trong hệ thống socket AF_UNIX của Linux kernel, cho phép kẻ tấn công thực hiện hành vi thoát khỏi container (container escape) để chiếm quyền root trên máy chủ vật lý. Lỗ hổng này được định danh là CVE-2026-80521 với điểm CVSS là 7.8.
Table Of Content
Chi tiết về lỗ hổng
Lỗ hổng nằm trong cơ chế thu gom rác (garbage collector) của các socket AF_UNIX, vốn chịu trách nhiệm dọn dẹp các file descriptor được truyền giữa các tiến trình. Do các socket này được phép sử dụng mặc định trong cấu hình seccomp của Docker và Kubernetes, kẻ tấn công có thể tiếp cận lỗ hổng này từ bên trong container.
Cụ thể, một lỗi race condition trong bộ thu gom rác cho phép nó nhận diện các tham chiếu mới trước khi dữ liệu được xếp hàng. Điều này dẫn đến việc giải phóng bộ nhớ không đúng cách, cho phép kẻ tấn công thực thi mã thông qua các system call thông thường, từ đó vượt qua các rào cản về namespace, cgroup và seccomp.
Tình trạng bản vá
Mặc dù bản vá đã được phát hành trong mainline kernel 7.2 và nhánh ổn định 7.1.10 từ ngày 6 tháng 8, nhưng các phiên bản Ubuntu 26.04, 24.04 và 22.04 LTS hiện vẫn chưa nhận được cập nhật chính thức. Theo trình theo dõi bảo mật của Ubuntu, các gói kernel cho các môi trường cloud như AWS, Azure và GCP cũng đang bị ảnh hưởng.
Khuyến nghị từ chuyên gia
Hiện tại, chưa có bản vá tạm thời (workaround) nào được công bố. DepthFirst khuyến cáo các tổ chức đang vận hành các workload không tin cậy nên chuyển sang sử dụng các giải pháp cách ly dạng microVM như Firecracker hoặc Kata Containers. Các giải pháp này cung cấp kernel riêng biệt cho từng workload thay vì chia sẻ kernel chung với máy chủ host.
Các chuyên gia bảo mật nhấn mạnh rằng với sự hỗ trợ của AI trong việc phát hiện lỗ hổng, rào cản để thực hiện các cuộc tấn công thoát khỏi container đã giảm đáng kể. Do đó, các doanh nghiệp không nên coi container là một ranh giới bảo mật tuyệt đối.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.