


Cảnh báo: Một extension trình duyệt đơn giản có thể chiếm quyền điều khiển AI Assistant
Các nhà nghiên cứu bảo mật vừa phát hiện một phương thức tấn công cho phép các extension trình duyệt độc hại chiếm quyền điều khiển AI Assistant trên Chrome, Edge, Comet, Opera Neon và...

- Giọng nữ Bắc
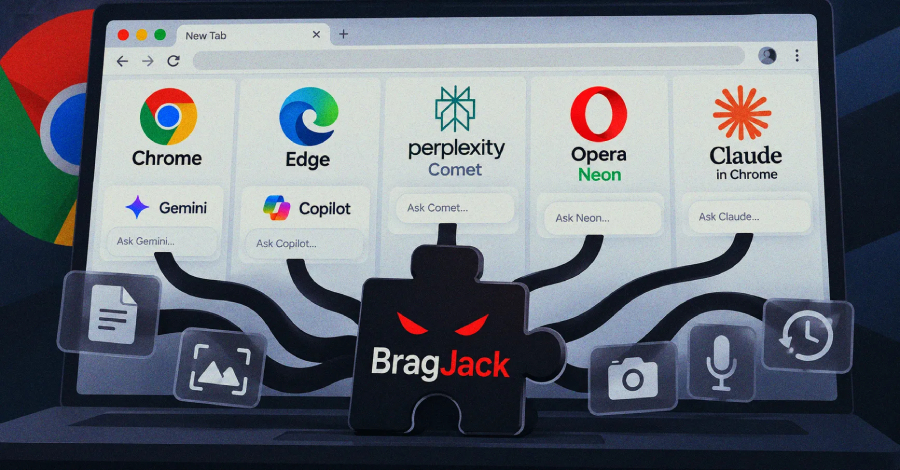
Các nhà nghiên cứu tại Forever Security vừa công bố một phát hiện đáng lo ngại về bảo mật trình duyệt: chỉ cần một extension thông thường cũng có thể chiếm quyền điều khiển các trợ lý AI tích hợp trong 5 sản phẩm dựa trên nền tảng Chromium, bao gồm Gemini Live (Chrome), Perplexity Comet, Microsoft Edge, Opera Neon và extension Claude trên Chrome.
Về cơ chế hoạt động, các trợ lý AI này thường có cấu trúc gồm một “phần thân” (body) nằm trong trình duyệt để thực hiện các tác vụ như đọc file, sử dụng camera/microphone, và một “bộ não” (brain) chạy trên server của nhà cung cấp. Thông thường, phần thân chỉ nhận lệnh từ các trang web tin cậy. Tuy nhiên, các nhà nghiên cứu đã tìm ra cách để extension vượt qua rào cản này bằng cách giả mạo hoặc chiếm quyền kiểm soát trang web tin cậy đó, từ đó gửi lệnh trực tiếp đến AI.
Các khả năng tấn công:
- Chrome và Comet: Extension có thể đọc file cục bộ trên máy tính người dùng.
- Chrome: Có khả năng kích hoạt camera và microphone.
- Toàn bộ 5 sản phẩm: Kẻ tấn công có thể điều khiển AI thực hiện các hành động thay cho người dùng mà không cần sự tương tác (no-click).
Tình trạng các lỗ hổng:
- Chrome: Lỗ hổng được định danh là CVE-2026-0628 (điểm 8.8), đã được Google vá vào đầu năm 2026.
- Edge: Lỗ hổng CVE-2026-55945 (điểm 4.2), đã được Microsoft khắc phục vào tháng 7/2026.
- Comet, Opera Neon và Claude: Hiện chưa có mã CVE chính thức. Các nhà cung cấp đã ghi nhận báo cáo và chi trả tiền thưởng cho các nhà nghiên cứu, tuy nhiên chưa có thông tin cụ thể về thời điểm phát hành bản vá hoàn chỉnh cho phương thức tấn công này.
Các chuyên gia nhấn mạnh rằng đây là các thử nghiệm chứng minh lỗ hổng (PoC), không phải các cuộc tấn công thực tế đang diễn ra trên diện rộng. Tuy nhiên, rủi ro vẫn hiện hữu nếu người dùng cài đặt các extension độc hại. Để đảm bảo an toàn, người dùng được khuyến cáo luôn cập nhật trình duyệt lên phiên bản mới nhất và thường xuyên rà soát, gỡ bỏ các extension không cần thiết hoặc không rõ nguồn gốc.
Sự việc này một lần nữa gióng lên hồi chuông cảnh báo về việc tích hợp AI sâu vào trình duyệt, vô tình mở ra những con đường tấn công mới cho phép các extension có đặc quyền thấp khai thác các thành phần có đặc quyền cao trong trình duyệt.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.