


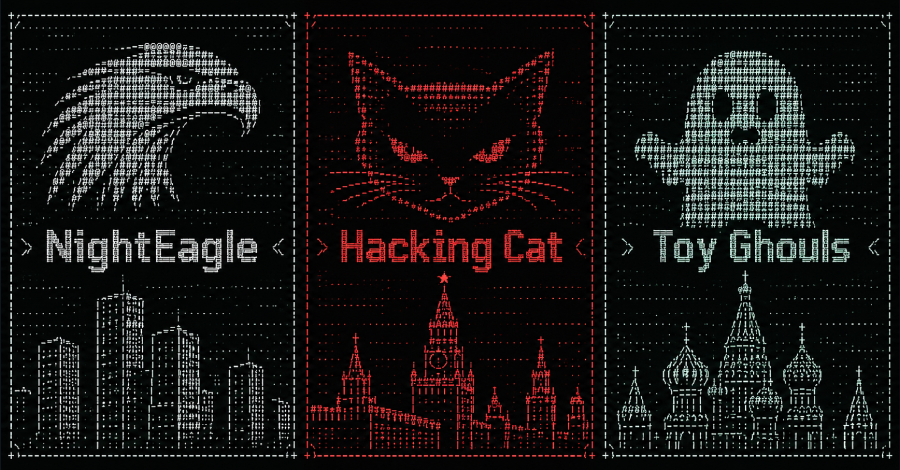
Ba nhóm tin tặc tấn công doanh nghiệp Nga bằng mã độc tống tiền và backdoor tinh vi
Các báo cáo mới từ Kaspersky chỉ ra sự gia tăng các cuộc tấn công nhắm vào hạ tầng doanh nghiệp tại Nga bởi ba nhóm tin tặc NightEagle, Hacking Cat và Toy Ghouls với nhiều kỹ thuật xâm nhập phức...

- Giọng nữ Bắc
Theo các báo cáo mới nhất từ Kaspersky, các doanh nghiệp tại Nga đang trở thành mục tiêu của ba nhóm tin tặc riêng biệt: NightEagle, Hacking Cat và Toy Ghouls. Các nhóm này sử dụng nhiều kỹ thuật tấn công khác nhau, từ backdoor tùy chỉnh đến mã độc tống tiền (ransomware) và mã độc xóa dữ liệu (wiper).
Table Of Content
NightEagle (APT-Q-95) và chiến dịch nhắm vào Microsoft Exchange
NightEagle, nhóm tin tặc hoạt động từ năm 2023, đã nâng cấp kỹ thuật duy trì quyền truy cập (persistence) và di chuyển ngang (lateral movement) trong mạng nội bộ. Nhóm này thường sử dụng thông tin đăng nhập VPN bị đánh cắp, kết hợp với các tunnel từ Cloudflare WARP hoặc hạ tầng ảo tại châu Âu để che giấu nguồn gốc.
Công cụ chủ chốt của nhóm là GhostContainer, một backdoor modular cho phép kẻ tấn công kiểm soát hoàn toàn Microsoft Exchange Server, thực thi mã tùy ý và tải thêm các module độc hại. Để tránh bị phát hiện, mã độc này ngụy trang dưới dạng một thành phần hệ thống thông thường. NightEagle cũng khai thác các lỗ hổng Active Directory và sử dụng các công cụ như rdp2tcp để thiết lập tunnel, nhằm chiếm quyền điều khiển domain controller.
Hacking Cat: Từ hacktivism đến ransomware
Hacking Cat, một nhóm hacktivist ủng hộ Ukraine, đã thay đổi chiến thuật từ tấn công làm biến dạng website (defacement) sang các chiến dịch mã hóa dữ liệu và phá hoại. Nhóm này thường phối hợp với các tổ chức khác như Cyber Anarchy Squad.
Họ sử dụng các lỗ hổng trên Exchange Server để phát tán Gorilla RAT, một trojan truy cập từ xa viết bằng ngôn ngữ Go. Bên cạnh đó, nhóm này triển khai dòng ransomware Monkey với nhiều biến thể (Rust, .NET, C++, Golang) nhắm vào Windows, Linux và VMware ESXi. Đáng chú ý, một số biến thể của Monkey không lưu trữ khóa giải mã, khiến chúng hoạt động như một loại wiper thực thụ dù vẫn để lại thông báo tống tiền.
Toy Ghouls và sự chuyển dịch sang công cụ tùy chỉnh
Toy Ghouls (còn được biết đến với tên gọi Bearlyfy) là nhóm tin tặc vì mục tiêu tài chính, đã từ bỏ các bộ công cụ ransomware rò rỉ như Babuk hay LockBit để chuyển sang sử dụng mã độc tự phát triển. Gần đây, nhóm này đã triển khai một backdoor mới có tên Bird Agent.
Điểm đặc biệt của Bird Agent là khả năng sử dụng các kênh liên lạc không chính thống để kết nối với máy chủ C2: một biến thể sử dụng HiveMQ (MQTT broker) và một biến thể khác sử dụng ứng dụng nhắn tin mã hóa Element (dựa trên giao thức Matrix). Việc chuyển dịch sang các công cụ tự xây dựng cho thấy sự tinh vi ngày càng tăng của nhóm này nhằm kéo dài thời gian ẩn mình trong hệ thống nạn nhân.
Các chuyên gia an ninh mạng khuyến cáo các doanh nghiệp cần rà soát lại các lỗ hổng trên hệ thống Exchange, thắt chặt quyền truy cập Active Directory và giám sát chặt chẽ các lưu lượng mạng bất thường để phòng tránh các cuộc tấn công tương tự.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.