

Lỗ hổng nghiêm trọng trong APT trên Debian và Ubuntu: Kẻ tấn công có thể chiếm quyền root
Một lỗ hổng bảo mật mới trong trình quản lý gói APT trên Debian và Ubuntu cho phép kẻ tấn công thực hiện tấn công MitM, thay thế các gói phần mềm đã xác thực và thực thi mã độc với quyền...

- Giọng nữ Bắc
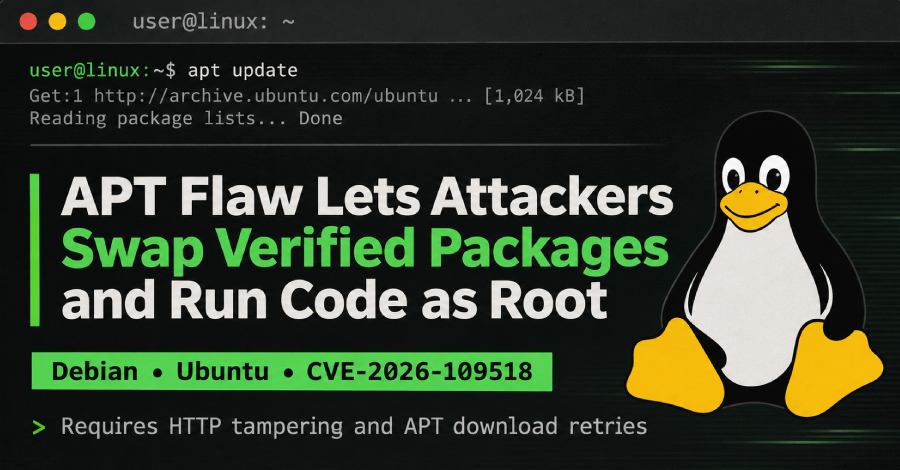
Các nhà phát triển Debian, Ubuntu và APT vừa phát đi cảnh báo về một lỗ hổng bảo mật nghiêm trọng (định danh CVE-2026-109518) ảnh hưởng đến trình quản lý gói APT. Lỗ hổng này cho phép kẻ tấn công thực hiện kỹ thuật Man-in-the-Middle (MitM) để can thiệp vào quá trình tải xuống gói phần mềm, từ đó thay thế bằng các gói độc hại và thực thi mã với quyền root trên hệ thống mục tiêu.
Table Of Content
Cơ chế tấn công
Theo phân tích kỹ thuật, cuộc tấn công lợi dụng cơ chế tự động thử lại (retry) khi tải gói tin bị lỗi. Tính năng này được kích hoạt mặc định trên các phiên bản Debian 12 và Ubuntu 22.04 trở về sau. Kẻ tấn công có thể can thiệp vào lưu lượng HTTP giữa APT và máy chủ lưu trữ (package server), sử dụng các phản hồi chuyển hướng (HTTP redirects) hoặc giả mạo lỗi máy chủ tạm thời để buộc APT thực hiện lại quá trình tải xuống, từ đó chèn gói tin giả mạo.
Phạm vi ảnh hưởng
Mặc dù các phiên bản cũ hơn như Debian 11 và Ubuntu 20.04 không kích hoạt tính năng này mặc định, nhưng các nhà phát triển cảnh báo rằng nhiều script tùy chỉnh của người dùng có thể đã vô tình bật thiết lập Acquire::Retries, khiến hệ thống vẫn đối mặt với rủi ro tương tự.
Ubuntu đã đánh giá lỗ hổng này ở mức độ ưu tiên cao với điểm CVSS 4.0 là 7.7. Các bản phân phối dựa trên Debian và Ubuntu cũng được xác nhận là có nguy cơ bị ảnh hưởng.
Khuyến nghị
Các nhà phát triển đã bắt đầu phát hành bản vá cho các phiên bản bị ảnh hưởng. Người dùng và quản trị viên hệ thống cần thực hiện cập nhật APT lên phiên bản mới nhất ngay lập tức. Hiện tại, các bản build đã có sẵn cho nhiều phiên bản Ubuntu (26.10, 26.04 LTS, 24.04 LTS, 22.04 LTS) và Debian 11 (phiên bản 2.2.5).
Hiện chưa có phương án thay thế (workaround) tạm thời cho các hệ thống chưa thể cập nhật ngay, do đó việc ưu tiên áp dụng các bản vá chính thức từ nhà cung cấp là biện pháp bảo vệ duy nhất vào thời điểm này.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.