

Lỗ hổng nghiêm trọng trong Xen Hypervisor cho phép máy ảo chiếm quyền điều khiển host
Hai lỗ hổng bảo mật mới được phát hiện trong Xen Hypervisor cho phép một máy ảo độc hại có thể đọc và ghi dữ liệu vào bộ nhớ của các máy ảo khác, bao gồm cả dom0, đe dọa trực tiếp đến tính bảo mật...

- Giọng nữ Bắc
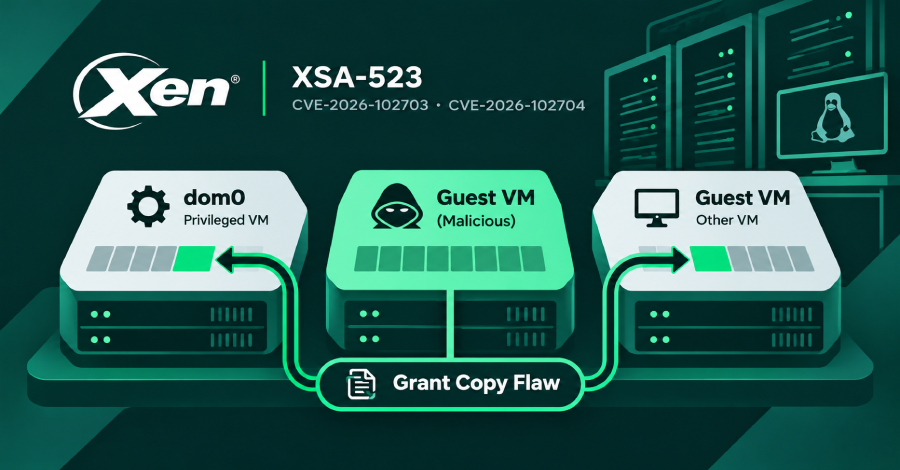
Cộng đồng bảo mật vừa ghi nhận hai lỗ hổng nghiêm trọng trong Xen hypervisor (được định danh là CVE-2026-102703 và CVE-2026-102704, thuộc mã tư vấn XSA-523). Các lỗ hổng này cho phép một máy ảo (VM) độc hại có khả năng đọc và ghi vào bộ nhớ của các máy ảo khác cùng chạy trên một host, bao gồm cả dom0 – máy ảo có quyền hạn cao nhất chịu trách nhiệm quản lý hệ thống.
Table Of Content
Cơ chế khai thác
Vấn đề nằm ở cơ chế grant copy, một thao tác mà Xen sử dụng để sao chép dữ liệu giữa các máy ảo. Để tối ưu hóa hiệu suất, Xen thường tái sử dụng các kiểm tra quyền hạn đã thực hiện trước đó cho các nhóm dữ liệu trong cùng một trang bộ nhớ. Tuy nhiên, trong một số trường hợp, hệ thống đã bỏ qua việc kiểm tra lại quyền truy cập, tạo điều kiện cho máy ảo độc hại vượt qua rào cản cô lập để truy cập trái phép vào bộ nhớ không thuộc quyền sở hữu của nó.
Tầm ảnh hưởng
Theo thông tin từ dự án Xen, tất cả các phiên bản từ 4.6 trở đi đều bị ảnh hưởng. Các nền tảng ảo hóa dựa trên Xen như XCP-ng và hệ điều hành bảo mật Qubes OS cũng đã xác nhận bị ảnh hưởng và khuyến cáo người dùng thực hiện cập nhật khẩn cấp. Các nhà nghiên cứu từ Anthropic, Ada Logics và CodeAnt AI là những đơn vị đã phát hiện và báo cáo các lỗ hổng này.
Khuyến nghị xử lý
Hiện tại, các bản vá đã được phát hành cho các phiên bản Xen từ 4.17 đến 4.19. Người dùng cần lưu ý:
- XCP-ng 8.3: Cần cập nhật gói xen-4.17.7-4.2.xcpng8.3 và bắt buộc phải khởi động lại host.
- Qubes OS 4.3: Cần cập nhật gói Xen 4.19.6-3 trong dom0 và khởi động lại hệ thống. Người dùng Anti Evil Maid cần thực hiện reseal lại passphrase do thay đổi trong các giá trị PCR18 và PCR19.
- Các hệ thống khác: Kiểm tra các bản cập nhật từ nhà cung cấp phân phối Linux (như Debian) và áp dụng bản vá XSA-523 ngay khi có thể.
Hiện chưa có thông tin về các cuộc tấn công thực tế khai thác lỗ hổng này, nhưng do tính chất nghiêm trọng, quản trị viên hệ thống được khuyến cáo không nên trì hoãn việc cập nhật.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.