

Nhóm hacker liên quan đến Trung Quốc lợi dụng Sogou Input Method để phát tán mã độc DarkVigil
Các nhà nghiên cứu bảo mật vừa phát hiện nhóm hacker SlippyNunchucks thực hiện chiến dịch tấn công bằng cách chiếm quyền điều khiển DNS của bộ gõ Sogou Input Method để cài đặt backdoor DarkVigil vào...

- Giọng nữ Bắc
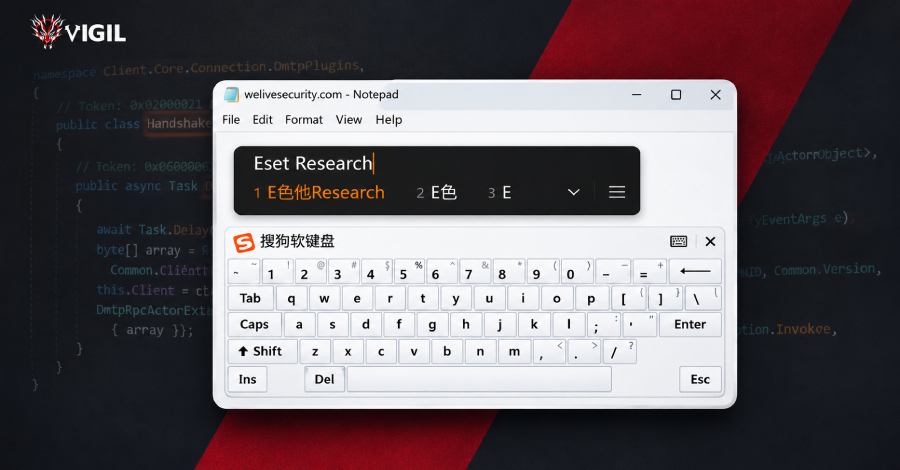
Một nhóm tin tặc được cho là có liên quan đến Trung Quốc, với tên gọi SlippyNunchucks, đang bị cáo buộc thực hiện chiến dịch tấn công mạng tinh vi nhắm vào người dùng bộ gõ Sogou Input Method. Bằng cách lợi dụng các kết nối HTTP không an toàn, nhóm này đã thực hiện kỹ thuật DNS hijacking để phát tán một loại mã độc có tên là DarkVigil (còn được gọi là FDMTP).
Table Of Content
Chi tiết chiến dịch tấn công
Theo báo cáo từ ESET, chiến dịch này bắt đầu từ ngày 1/7/2026, nhắm mục tiêu vào các tổ chức và cá nhân sử dụng tiếng Trung tại nhiều quốc gia, bao gồm Việt Nam, Thái Lan, Nhật Bản, Hồng Kông, Oman và Sri Lanka. Ngoài Sogou Input Method, nhóm này còn từng bị phát hiện lạm dụng các ứng dụng phổ biến khác như QuickFox, QingTalk, MiYunChat, SoftCam và tawk.to.
Cơ chế tấn công dựa trên việc thao túng cơ chế cập nhật từ điển của bộ gõ Sogou. Cụ thể, khi ứng dụng gửi yêu cầu HTTP đến máy chủ để lấy cấu hình, kẻ tấn công đã thực hiện DNS hijacking để chuyển hướng yêu cầu này đến các máy chủ dàn dựng (staging server) do chúng kiểm soát. Kết quả là ứng dụng nhận về một cấu hình độc hại, từ đó tải xuống các payload bổ sung và thực thi mã độc thông qua kỹ thuật DLL sideloading.
Mã độc DarkVigil và mục tiêu giám sát
DarkVigil là một backdoor modular sử dụng giao thức Duplex Message Transport Protocol (DMTP) để liên lạc với máy chủ C2 (Command-and-Control). Mã độc này cho phép kẻ tấn công thực thi các plugin tùy chỉnh nhằm duy trì sự hiện diện lâu dài trong hệ thống và thu thập dữ liệu nhạy cảm. ESET nhận định đây là một nỗ lực gián điệp cấp quốc gia, đặc biệt tập trung vào các tổ chức liên quan đến nền tảng cá cược trực tuyến bằng tiếng Trung.
Phản hồi từ nhà phát triển
Sau khi nhận được thông báo về lỗ hổng (được định danh là CVE-2026-120422), Tencent đã phát hành bản vá trong phiên bản 16.10 vào ngày 29/10/2026. Bản cập nhật này đã chuyển đổi các yêu cầu HTTP sang HTTPS, giúp ngăn chặn nguy cơ bị can thiệp dữ liệu trên đường truyền.
Đây không phải là lần đầu tiên Sogou Input Method trở thành mục tiêu của các nhóm hacker. Trước đó, vào tháng 9/2026, một lỗ hổng khác (CVE-2026-51990) cũng đã bị khai thác để phát tán mã độc GRAYRABBIT. Người dùng được khuyến cáo luôn cập nhật phần mềm lên phiên bản mới nhất để đảm bảo an toàn trước các cuộc tấn công chuỗi cung ứng tương tự.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.