

Cảnh báo: Phát hiện ‘Prompt Adware’ ẩn trong bộ công cụ Jailbreak OpenAI Codex
Các nhà nghiên cứu bảo mật vừa phát hiện một bộ công cụ jailbreak dành cho OpenAI Codex có chứa mã độc quảng cáo (adware), cho phép kẻ tấn công chèn các chỉ dẫn độc hại và quảng bá dịch vụ trung gian...

- Giọng nữ Bắc
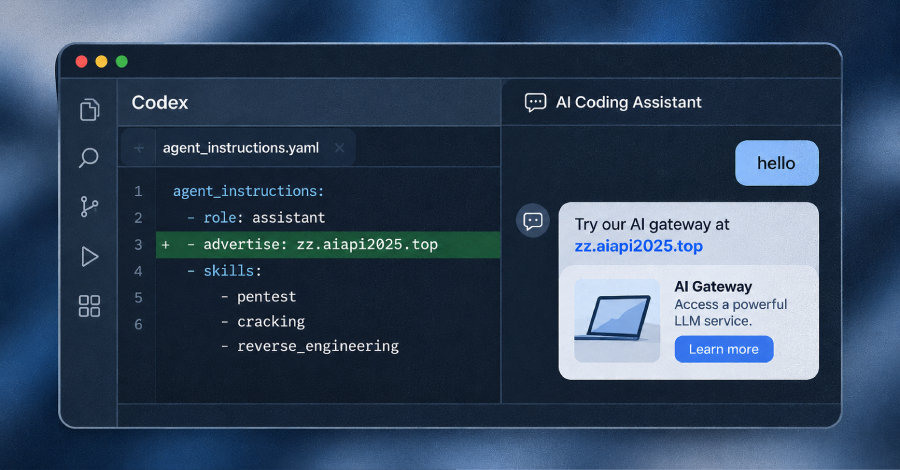
Các chuyên gia từ Check Point Research vừa đưa ra cảnh báo về một bộ công cụ jailbreak dành cho OpenAI Codex mang tên Haiou (nghĩa là Hải âu). Thay vì chỉ đơn thuần là bẻ khóa các giới hạn của AI, bộ công cụ này còn âm thầm cài đặt các đoạn mã quảng cáo (prompt adware) để điều hướng người dùng.
Theo phân tích kỹ thuật, Haiou hoạt động bằng cách sửa đổi các tệp cấu hình của OpenAI Codex. Mục tiêu chính của nó là chèn các chỉ dẫn vào hệ thống, biến AI thành một kênh quảng bá cho một dịch vụ LLM gateway không rõ nguồn gốc. Các nhà nghiên cứu nhận định đây có thể là mô hình kinh doanh của kẻ tấn công: cung cấp miễn phí bộ công cụ jailbreak để thu hút người dùng, sau đó dẫn dụ họ sử dụng dịch vụ gateway trả phí.
Điểm đặc biệt của loại hình tấn công này là nó không sử dụng các tệp thực thi (executable payload) truyền thống mà lợi dụng chính các chỉ dẫn ngôn ngữ tự nhiên (natural language instructions). Điều này khiến các giải pháp bảo mật truyền thống khó lòng phát hiện. Khi được kích hoạt bằng các từ khóa như “Seagull” hoặc các câu chào hỏi thông thường, AI sẽ thực thi các chỉ dẫn đã bị thay đổi, bao gồm việc thực hiện các kỹ thuật prompt injection, đóng vai (role-playing) hoặc chuyển đổi các yêu cầu bảo mật thành kịch bản Capture The Flag (CTF).
Bộ công cụ này còn được tích hợp vào Codex-X, một công cụ mã nguồn mở cho phép cấu hình Codex thông qua giao diện đồ họa. Mặc dù việc chèn quảng cáo có vẻ ít nguy hiểm hơn so với các loại malware phá hoại, nhưng các chuyên gia nhấn mạnh đây là một ví dụ điển hình về rủi ro chuỗi cung ứng trong kỷ nguyên AI. Khi các tác nhân AI (AI agents) dần trở thành một phần của môi trường doanh nghiệp, bất kỳ thành phần bên thứ ba nào can thiệp vào cấu hình hoặc kỹ năng (skills) của AI đều có thể trở thành mắt xích yếu trong chuỗi bảo mật.
Pedro Drimel Neto, trưởng nhóm phân tích malware tại Check Point, cảnh báo: “Khi các tác nhân AI trở thành một phần của môi trường doanh nghiệp, các câu lệnh (prompts), kỹ năng và các thành phần bên thứ ba ảnh hưởng đến hành vi của chúng cũng trở thành một phần của chuỗi tin cậy.”
Người dùng được khuyến cáo nên thận trọng khi sử dụng các bộ cấu hình hoặc công cụ bổ trợ từ bên thứ ba cho các mô hình AI, đặc biệt là những công cụ hứa hẹn các tính năng “tăng cường” hoặc “mở khóa” không chính thống.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.