


GMO Internet treo thưởng 1 triệu USD để truy tìm hacker tấn công dịch vụ Desktop Cloud
Sau khi từ chối yêu cầu tống tiền 50 triệu USD, tập đoàn GMO Internet (Nhật Bản) đã phát động chương trình treo thưởng 1 triệu USD cho bất kỳ thông tin nào giúp bắt giữ nhóm hacker tấn công dịch vụ...

- Giọng nữ Bắc
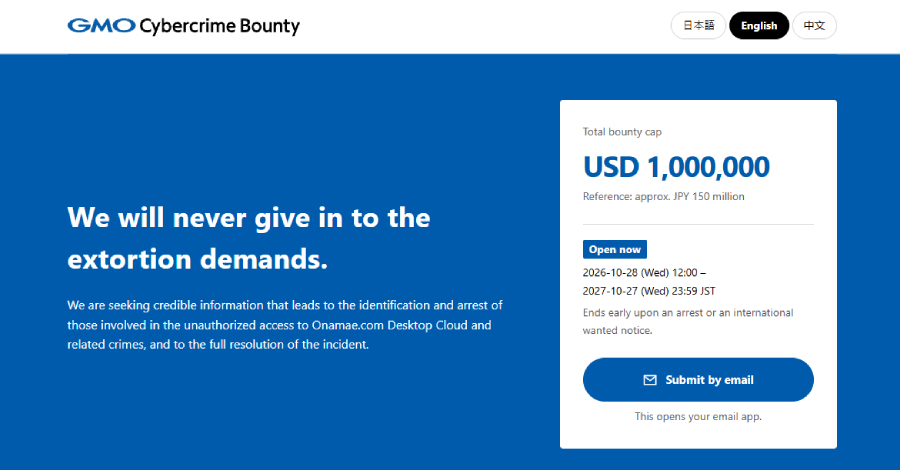
Tập đoàn GMO Internet vừa chính thức khởi động chương trình GMO Cybercrime Bounty, treo thưởng lên tới 1 triệu USD cho những cá nhân cung cấp thông tin giúp xác định danh tính hoặc dẫn đến việc bắt giữ nhóm tội phạm mạng đã tấn công dịch vụ Onamae.com Desktop Cloud của hãng.
Bối cảnh vụ tấn công
Sự cố bắt đầu vào ngày 20/10 khi GMO phát hiện các chương trình độc hại (malware) được cài đặt trái phép trên server của khách hàng. Đến ngày 21/10, công ty nhận được yêu cầu tống tiền lên tới 50 triệu USD. Sau khi từ chối thỏa hiệp, GMO đã tạm dừng toàn bộ 26.739 server thuộc dịch vụ này để ngăn chặn rủi ro.
Vụ tấn công đã gây ra những hệ lụy nghiêm trọng cho người dùng dịch vụ FX trading (giao dịch ngoại hối). Các thông tin đăng nhập được lưu trữ trong phần mềm giao dịch như MetaTrader 4/5 có khả năng đã bị đánh cắp, dẫn đến việc nhiều tài khoản của khách hàng bị kẻ gian truy cập và thực hiện giao dịch trái phép.
Chi tiết chương trình treo thưởng
Chương trình kéo dài đến ngày 27/10/2027 hoặc cho đến khi kẻ tấn công bị bắt giữ/có lệnh truy nã quốc tế. GMO yêu cầu các thông tin cung cấp phải có giá trị thực tế như: dữ liệu về server, domain, địa chỉ IP, ví tiền điện tử hoặc bằng chứng về cách thức thực hiện hành vi phạm tội. Các suy đoán vô căn cứ sẽ không được chấp nhận.
GMO nhấn mạnh rằng họ sẽ không yêu cầu người cung cấp thông tin phải trả phí hay cung cấp mật khẩu. Mọi liên lạc chính thức chỉ được thực hiện qua các địa chỉ email có đuôi @cybercrimebounty.gmo.
Khuyến cáo cho khách hàng
GMO đã đưa ra các hướng dẫn khẩn cấp cho người dùng Desktop Cloud:
- Thay đổi ngay mật khẩu tài khoản giao dịch và phần mềm từ một thiết bị sạch (như điện thoại).
- Kích hoạt xác thực hai yếu tố (2FA) trên tất cả các nền tảng môi giới.
- Kiểm tra lịch sử giao dịch và báo cáo ngay các hoạt động bất thường cho nhà môi giới.
- Quét virus toàn diện trên các thiết bị đã từng kết nối với dịch vụ.
- Tuyệt đối không phản hồi hoặc truy cập vào các liên kết từ nhóm hacker.
Hiện tại, GMO đang phối hợp chặt chẽ với cơ quan chức năng trong và ngoài nước để điều tra vụ việc. Công ty cũng cam kết sẽ bồi thường thiệt hại cho khách hàng dựa trên các giao dịch trái phép được xác minh và hỗ trợ chuyển đổi sang dịch vụ mới an toàn hơn.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.