


FBI thu giữ tên miền Virtualine: Triệt phá mạng lưới hosting tội phạm và rửa tiền Bitcoin
Bộ Tư pháp Mỹ vừa thông báo thu giữ tên miền của Virtualine, một nhà cung cấp dịch vụ bulletproof hosting bị cáo buộc tiếp tay cho nhiều hoạt động tội phạm mạng và rửa tiền thông qua...

- Giọng nữ Bắc
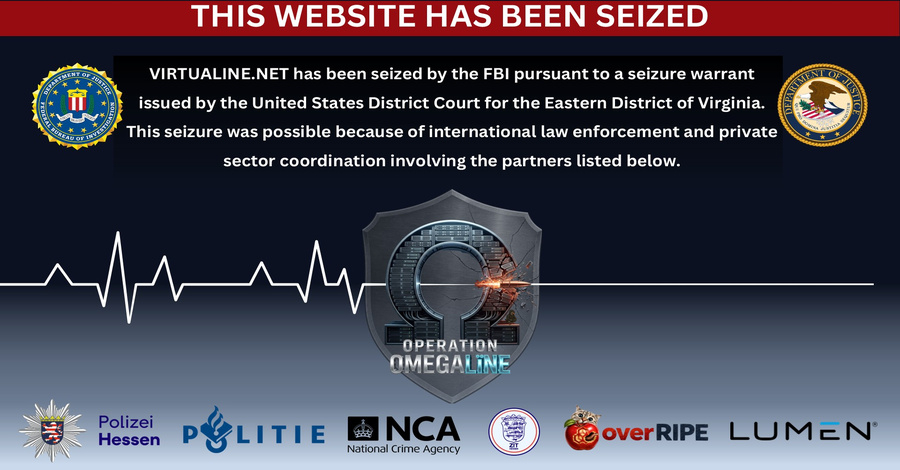
Bộ Tư pháp Hoa Kỳ (DoJ) mới đây đã thực hiện lệnh thu giữ tên miền của Virtualine, một nhà cung cấp dịch vụ bulletproof hosting (BPH) khét tiếng. Hành động này là kết quả của một chiến dịch phối hợp quốc tế giữa FBI, cảnh sát bang Hessen (Đức), Cảnh sát Quốc gia Hà Lan, Cơ quan Tội phạm Quốc gia Anh cùng sự hỗ trợ từ các đơn vị tư nhân như Lumen Technologies.
Hiện tại, khi truy cập vào virtualine[.]net, người dùng sẽ thấy thông báo thu giữ từ FBI. Theo hồ sơ tòa án, Virtualine còn được biết đến dưới nhiều tên gọi khác như Secury, Massgod, Spamhouse, Lanedo và Omegatech. Dịch vụ này thường xuyên quảng bá trên các diễn đàn tội phạm mạng, cung cấp hạ tầng cho các hoạt động như phishing, carding, gửi email spam và quét cổng (port scanning).
Đáng chú ý, Virtualine bị cáo buộc cố tình lưu trữ nội dung lạm dụng tình dục trẻ em (CSAM) dù đã quảng cáo rằng họ không cho phép loại nội dung này. Cụ thể, nhà cung cấp này đã hỗ trợ một diễn đàn tội phạm được gọi là “Vendor 1” – nơi mua bán các hình ảnh, video nhạy cảm của trẻ vị thành niên và cung cấp dịch vụ hack-for-hire để đánh cắp tài khoản cá nhân.
DoJ cho biết Virtualine đã phớt lờ hàng loạt cảnh báo từ cơ quan thực thi pháp luật tại Đức, Canada, Úc và Trung tâm Quốc gia về Trẻ em Mất tích và Bị bóc lột (NCMEC) của Mỹ. Thậm chí, họ còn hỗ trợ “Vendor 1” xây dựng website mới để khách hàng tải xuống các nội dung bất hợp pháp sau khi thanh toán.
Về phương thức tài chính, Virtualine chấp nhận thanh toán trực tiếp bằng Bitcoin thông qua các ví không lưu ký (unhosted wallets), giúp khách hàng tránh được các quy trình kiểm soát tuân thủ (AML) tại các sàn giao dịch. Công ty phân tích blockchain Chainalysis xác nhận rằng hệ thống của Virtualine có liên quan mật thiết đến hệ sinh thái tội phạm mạng rộng lớn, bao gồm các nhóm vận hành ransomware, hạ tầng infostealer và các diễn đàn tội phạm tiếng Nga.
Sau khi tên miền bị thu giữ, người điều hành Virtualine đã đăng tải một bức thư ngỏ trên Telegram, phủ nhận việc cố tình lưu trữ nội dung CSAM và khẳng định họ đã xử lý các yêu cầu hợp tác trong vòng 24 giờ. Tuy nhiên, các báo cáo từ Spamhaus Project và Silent Push cho thấy Virtualine đã liên tục tìm cách mở rộng hạ tầng thông qua các nhà môi giới IP có quy trình kiểm duyệt lỏng lẻo, cho thấy sự dai dẳng của các dịch vụ bulletproof hosting trong việc duy trì hoạt động bất chấp sự can thiệp của pháp luật.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.