

Chiến dịch GhostAction: Tin tặc phát tán mã độc đánh cắp thông tin qua tệp font giả mạo trên GitHub
Nhóm tin tặc đứng sau chiến dịch GhostAction đã nâng cấp phương thức tấn công, sử dụng các tệp font giả mạo để cài cắm mã độc đánh cắp thông tin trên 94 kho lưu trữ GitHub, ngay cả khi các biện pháp...

- Giọng nữ Bắc
Chiến dịch tấn công chuỗi cung ứng mang tên GhostAction đang có những diễn biến phức tạp. Sau khi bị GitHub ngăn chặn các workflow độc hại, nhóm tin tặc đứng sau chiến dịch này đã chuyển hướng sang các kỹ thuật tinh vi hơn, bao gồm tấn công phishing và phát tán mã độc dưới vỏ bọc các tệp font giả mạo.
Table Of Content
Phương thức tấn công mới: Phishing và OAuth Device Flow
Theo báo cáo từ OpenSourceMalware, kẻ tấn công đã đăng ký tên miền my-github[.]com để giả mạo thông báo bảo mật từ GitHub. Khi người dùng truy cập vào liên kết phishing, một trang web đóng vai trò reverse proxy sẽ thu thập mật khẩu và mã xác thực 2FA của nạn nhân. Nguy hiểm hơn, trang web này còn tự động kích hoạt luồng GitHub OAuth device flow, cấp quyền cho ứng dụng của kẻ tấn công truy cập vào các kho lưu trữ, workflow và thông tin tổ chức mà không cần sự can thiệp thủ công từ người dùng.
Việc chiếm đoạt được token OAuth có phạm vi kho lưu trữ cho phép tin tặc duy trì quyền truy cập API lâu dài, từ đó dễ dàng chèn các tệp workflow độc hại vào thư mục .github/workflows/.
Mã độc ẩn mình trong tệp font
Điểm đáng chú ý trong đợt tấn công này là việc triển khai thành phần giai đoạn hai (second-stage) nhằm duy trì sự hiện diện trên máy tính của nhà phát triển ngay cả khi workflow độc hại đã bị gỡ bỏ. Kẻ tấn công thực hiện các bước sau:
- Tự động hóa qua VS Code: Sử dụng tệp
tasks.jsonvới triggerfolderOpenđể tự động chạy mã độc khi nhà phát triển mở thư mục dự án. - Payload ẩn trong font: Tệp
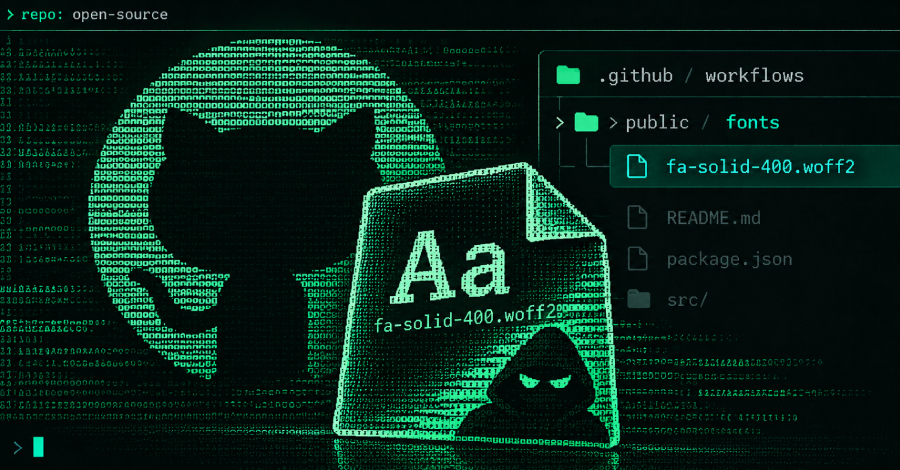
public/fonts/fa-solid-400.woff2thực chất chứa mã độc đánh cắp thông tin (stealer), nhắm vào các khóa AWS, token PyPI, npm, SSH private key, và thông tin đăng nhập các dịch vụ AI như Anthropic Claude hay Google Gemini. - Cơ chế dự phòng: Một workflow GitHub Actions thứ hai được thiết lập để đảm bảo mã độc vẫn hoạt động nếu quá trình đánh cắp dữ liệu chính gặp lỗi.
Hiện tại, các nhà nghiên cứu đã xác định được 94 kho lưu trữ bị ảnh hưởng. Đáng chú ý, các kho này phần lớn là các dự án đã bị bỏ hoang hoặc không có commit mới trong thời gian dài.
Khuyến nghị bảo mật
Các chuyên gia an ninh mạng cảnh báo rằng dù kẻ tấn công có thể còn hạn chế về kinh nghiệm (thể hiện qua việc sử dụng một địa chỉ IP duy nhất cho cả phishing và exfiltration), nhưng mức độ nguy hiểm của chiến dịch này là rất cao. Để tự bảo vệ, các nhà phát triển nên:
- Thu hồi toàn bộ quyền truy cập và token GitHub từ một thiết bị sạch.
- Thay đổi mật khẩu tài khoản.
- Thực hiện kiểm tra (audit) lại toàn bộ các kho lưu trữ cá nhân và tổ chức.
- Xoay vòng (rotate) tất cả các credential mà các workflow có khả năng tiếp cận.
- Thông báo cho người dùng đã clone các kho lưu trữ bị nghi ngờ nhiễm mã độc.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.