

CrowdSec xác nhận vụ tấn công chuỗi cung ứng TanStack dẫn đến rò rỉ 170 kho lưu trữ GitHub
CrowdSec vừa thông báo về việc 170 kho lưu trữ GitHub riêng tư đã bị đánh cắp do hệ quả từ vụ tấn công chuỗi cung ứng npm TanStack vào tháng 5 vừa qua.

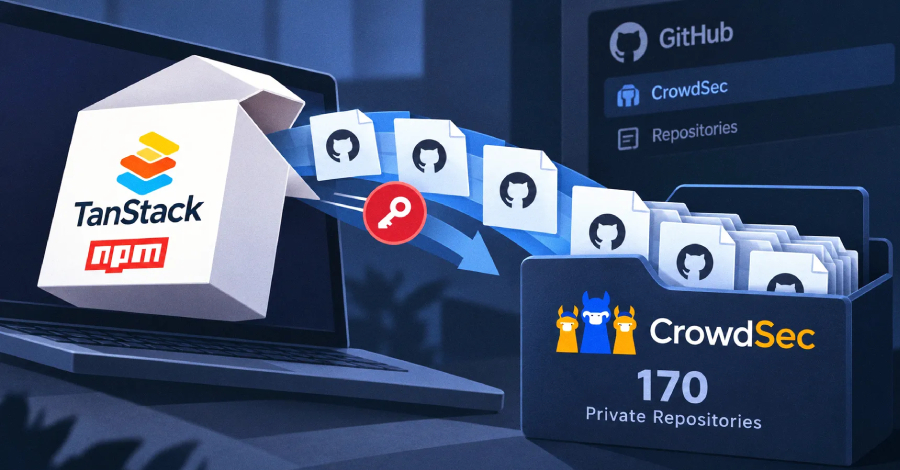
Công ty an ninh mạng CrowdSec mới đây đã xác nhận một sự cố bảo mật nghiêm trọng liên quan đến việc 170 kho lưu trữ (repository) GitHub riêng tư của hãng đã bị đánh cắp. Vụ việc bắt nguồn từ một tài khoản GitHub của nhân viên cũ vẫn còn quyền truy cập, vốn đã bị xâm nhập trong chiến dịch tấn công chuỗi cung ứng nhắm vào các gói npm của TanStack hồi tháng 5/2026.
Table Of Content
Chi tiết vụ tấn công
Theo báo cáo, vào ngày 22/5, kẻ tấn công đã sử dụng token OAuth từ tài khoản của một nhân viên vừa nghỉ việc để sao chép dữ liệu. Mặc dù CrowdSec đã thu hồi các quyền truy cập khác, nhưng quyền truy cập GitHub vẫn được giữ lại tạm thời để nhân viên này hoàn tất công việc dang dở. Tài khoản này đã bị xóa khỏi tổ chức GitHub của CrowdSec vào ngày 25/5, chỉ 3 ngày sau khi dữ liệu bị đánh cắp.
Nguồn gốc của sự cố được xác định là do các phiên bản độc hại của gói TanStack npm (được theo dõi qua mã CVE-2026-45321). Khi được cài đặt, các gói này thực thi mã độc nhằm đánh cắp thông tin xác thực từ máy tính của nhà phát triển, bao gồm GitHub token, SSH key và các thông tin đăng nhập cloud.
Dữ liệu bị ảnh hưởng
Dữ liệu bị rò rỉ bao gồm mã nguồn của web console, các mô hình và tập lệnh khoa học dữ liệu, các script tự động hóa và thuật toán đồng thuận (consensus algorithm) dùng để xác định danh sách chặn (blocklist) các IP độc hại. Ngoài ra, danh sách email của 83 người dùng và thông tin liên quan đến 51 nhà đầu tư từ năm 2020 cũng nằm trong số dữ liệu bị lộ.
CrowdSec khẳng định rằng cơ sở hạ tầng và cơ sở dữ liệu chính của họ không bị xâm nhập, và mã nguồn bị đánh cắp đã cũ (khoảng 4 tháng tuổi). Công ty cũng cho biết các thông tin xác thực nhạy cảm trong mã nguồn đã được xoay vòng (rotate) hoặc không thể sử dụng từ môi trường internet.
Bài học về an ninh chuỗi cung ứng
Sự cố này là một lời nhắc nhở về tầm quan trọng của việc quản lý quyền truy cập (IAM) và rủi ro từ các cuộc tấn công chuỗi cung ứng phần mềm. CrowdSec cho biết hiện tại họ đã triển khai các giải pháp bảo mật điểm cuối (endpoint protection) trên máy tính của nhân viên để ngăn chặn các mối đe dọa tương tự.
Trước đó, các công ty lớn khác như Mistral AI và OpenAI cũng báo cáo về việc thiết bị của nhân viên bị ảnh hưởng bởi chiến dịch tấn công nhắm vào các gói npm này. CrowdSec hiện đang phối hợp với các cơ quan chức năng và thông báo trực tiếp đến những cá nhân bị ảnh hưởng bởi vụ rò rỉ.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.