

Transparent Tribe triển khai backdoor Rust mới, lợi dụng GitHub làm kênh C2
Nhóm tin tặc APT36 (Transparent Tribe) đang thực hiện chiến dịch tấn công mới nhắm vào các tổ chức chính phủ và quốc phòng tại Ấn Độ và Afghanistan, sử dụng loạt công cụ mã độc viết bằng ngôn ngữ...

- Giọng nữ Bắc
Nhóm tin tặc khét tiếng Transparent Tribe (còn được biết đến với tên gọi APT36 hoặc Earth Karkaddan) vừa bị phát hiện đang triển khai một chiến dịch tấn công mạng mới. Mục tiêu chính của nhóm này vẫn là các cơ quan chính phủ và tổ chức quốc phòng tại Ấn Độ và Afghanistan.
Theo báo cáo từ Zscaler ThreatLabz, chiến dịch này có tên mã là Operation RapidRust. Điểm đáng chú ý nhất là việc nhóm sử dụng các công cụ chưa từng được ghi nhận trước đây, bao gồm: RUSTYSHADE, RUSTYMOVE, PSNATCH và BASHNATCH.
Chiến thuật tinh vi với GitHub và Typosquatting
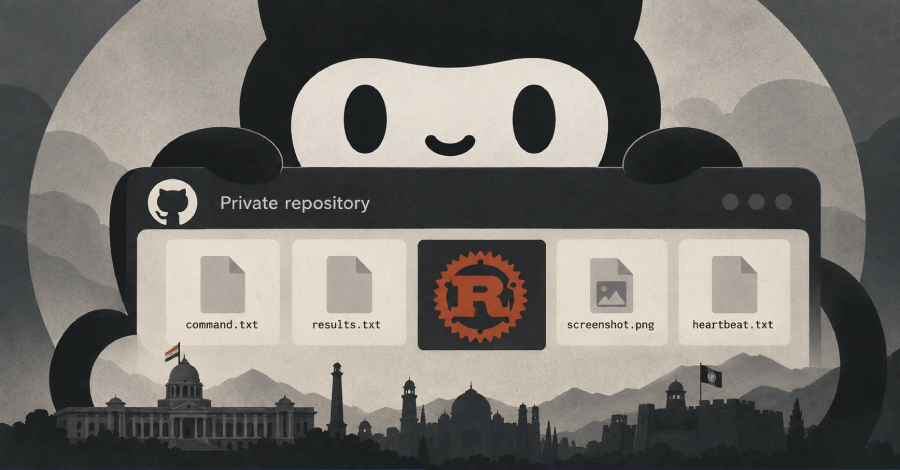
Để duy trì kết nối Command-and-Control (C2), các đối tượng tấn công đã tận dụng các kho lưu trữ (repository) riêng tư trên GitHub. Thay vì sử dụng các máy chủ C2 truyền thống dễ bị phát hiện, chúng giao tiếp thông qua GitHub REST API, thực hiện đọc/ghi các tệp tin như command.txt, results.txt hay heartbeat.txt để điều khiển từ xa và trích xuất dữ liệu.
Bên cạnh đó, nhóm này còn sử dụng các tên miền giả mạo (typosquatting) để đánh lừa người dùng, giả danh các trang tin tức uy tín tại Ấn Độ như The Print và India Today nhằm phát tán các script PowerShell độc hại.
Bộ công cụ mã độc mới
- RUSTYSHADE: Một backdoor viết bằng Rust, đóng vai trò là thành phần chính để thực thi các lệnh từ xa, chụp ảnh màn hình, thu thập dữ liệu webcam và thực hiện các thao tác tệp tin.
- PSNATCH & BASHNATCH: Đây là các công cụ đánh cắp dữ liệu (file stealer) dành cho Windows và Linux. Chúng được thiết kế để quét và thu thập các tài liệu văn phòng, hình ảnh, cơ sở dữ liệu và các tệp tin quan trọng khác, sau đó đẩy dữ liệu về repository riêng tư của kẻ tấn công.
- RUSTYMOVE: Một công cụ lây lan qua USB được viết bằng Rust. Nó liên tục giám sát các ổ đĩa ngoài để tự động sao chép các tệp tin độc hại, nhằm mở rộng phạm vi lây nhiễm trong mạng nội bộ.
Các chuyên gia an ninh mạng lưu ý rằng APT36 duy trì nhịp độ hoạt động rất chuyên nghiệp. Trong chiến dịch này, các lệnh C2 chỉ được gửi đi trong khung giờ từ 4 giờ sáng đến 11 giờ sáng (UTC) vào các ngày trong tuần, một kỹ thuật nhằm tránh sự chú ý của đội ngũ giám sát an ninh (SOC) ngoài giờ hành chính.
Việc liên tục cập nhật các kỹ thuật (TTPs) và chuyển sang sử dụng các ngôn ngữ hiện đại như Rust cho thấy Transparent Tribe đang ngày càng tối ưu hóa khả năng qua mặt các giải pháp bảo mật truyền thống.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.