

Cảnh báo lỗ hổng ‘Click2Shell’ trên WordPress: Tự động cài đặt theme và nguy cơ thực thi mã từ xa
WordPress vừa phát hành bản vá cho lỗ hổng bảo mật mới mang tên 'Click2Shell', cho phép kẻ tấn công ép buộc quản trị viên cài đặt theme độc hại thông qua các đường link được thiết kế đặc...

- Giọng nữ Bắc
WordPress vừa chính thức phát hành bản vá cho một loạt lỗ hổng bảo mật trong phần mềm cốt lõi. Trong đó, đáng chú ý nhất là lỗ hổng cho phép kẻ tấn công sử dụng các đường link được thiết kế đặc biệt để ép buộc quản trị viên (đang đăng nhập) cài đặt một theme từ thư viện chính thức của WordPress.org mà không cần bất kỳ thao tác nhấp chuột nào từ phía người dùng.
Đội ngũ nghiên cứu bảo mật tại pwn.ai, những người phát hiện ra lỗ hổng này, đã đặt tên cho chuỗi tấn công là Click2Shell. Mặc dù bản thân lỗ hổng này chỉ dừng lại ở việc cài đặt một theme hợp lệ do kẻ tấn công chỉ định, nhưng các chuyên gia cảnh báo rằng nó có thể kết hợp với một lỗ hổng khác tồn tại sẵn trong theme đó để thực thi mã độc trên server.
Cơ chế tấn công Click2Shell
Lỗ hổng phát sinh do sự khác biệt trong cách xử lý dữ liệu của hai thành phần trong WordPress. Trong khi thư viện WordPress.org coi giá trị trong đường link là tên theme thông thường, thì trình duyệt của quản trị viên lại vô tình tái sử dụng các ký tự đặc biệt trong link đó để kích hoạt nút ‘Install’ (Cài đặt). Vì quản trị viên đã đăng nhập, phiên làm việc (session) của họ sẽ cung cấp đầy đủ quyền hạn và token bảo mật cần thiết để thực hiện hành động này mà không cần sự can thiệp của kẻ tấn công.
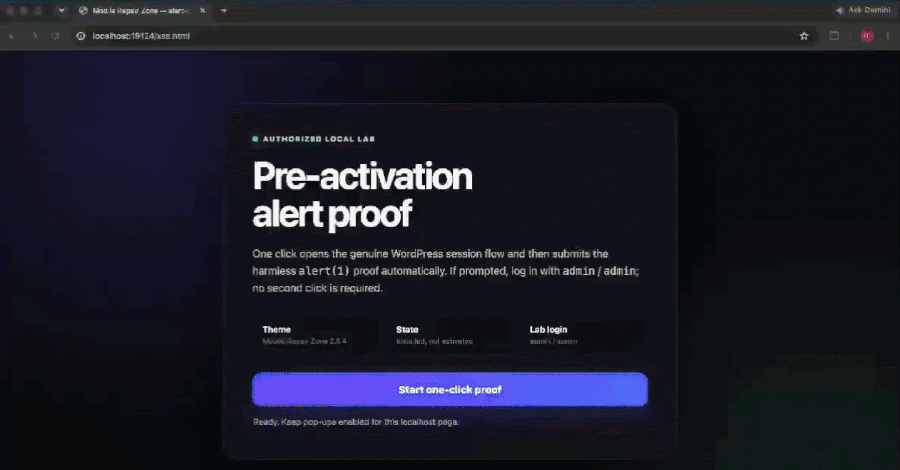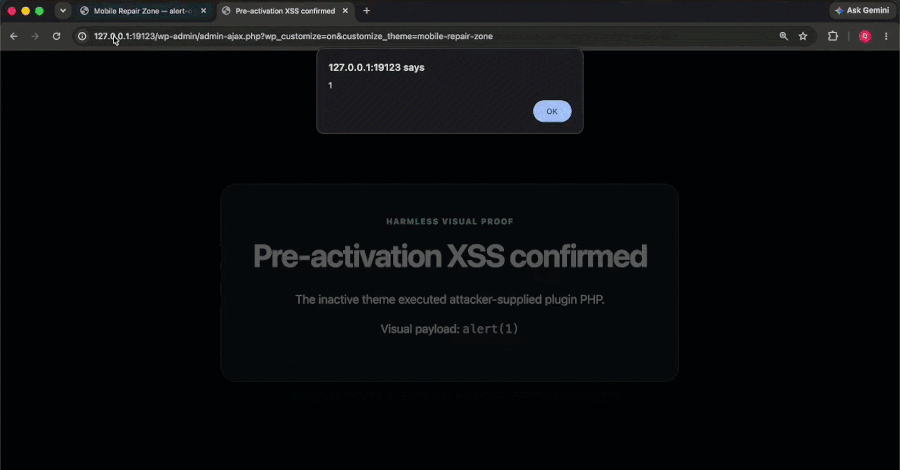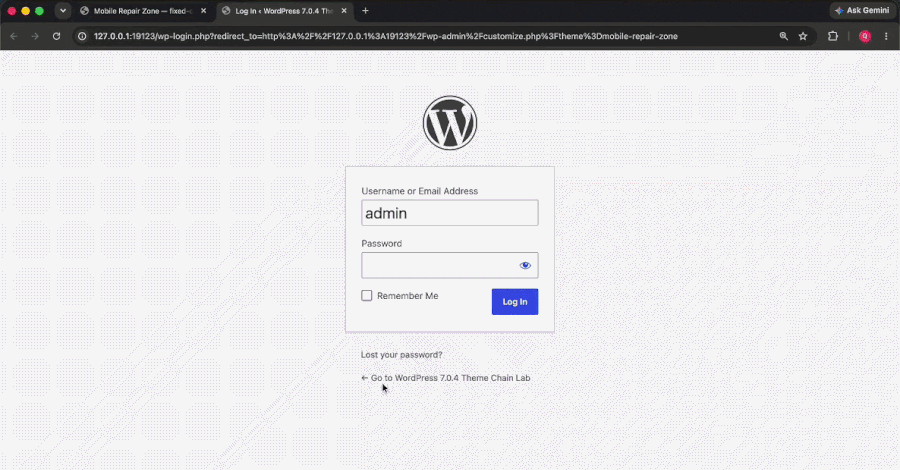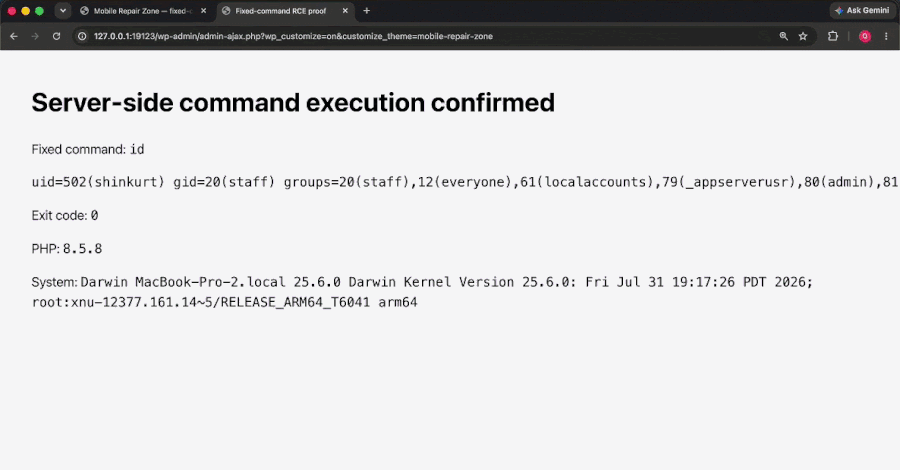
Đáng chú ý, theme được cài đặt sẽ ở trạng thái không kích hoạt, giúp kẻ tấn công che giấu dấu vết. Tuy nhiên, thông qua công cụ Customizer, WordPress có thể tải mã PHP của theme ngay cả khi nó chưa được kích hoạt. Nếu theme đó chứa lỗ hổng (như trường hợp của theme ‘Mobile Repair Zone’ mà pwn.ai đã thử nghiệm), kẻ tấn công có thể lợi dụng để tải xuống các gói dữ liệu độc hại và thực thi mã từ xa.
Khuyến nghị bảo mật
Lỗ hổng này đã được khắc phục trong phiên bản WordPress 7.1.1, phát hành ngày 17/09/2026. Các phiên bản từ 6.0 trở lên đều chịu ảnh hưởng. Mặc dù hiện tại chưa có bằng chứng về việc lỗ hổng này bị khai thác trong thực tế, nhưng các chuyên gia đánh giá chuỗi tấn công này có mức độ nghiêm trọng lên tới 9.6/10 (theo thang điểm CVSS).
Người dùng được khuyến cáo cập nhật website lên phiên bản mới nhất ngay lập tức. Hiện tại, không có giải pháp thay thế nào khác ngoài việc cập nhật bản vá từ nhà phát triển.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.