

Lỗ hổng ‘Plugin4Shell’: Nguy cơ bị thay thế mã nguồn plugin trên các AI Coding Agent
Một lỗ hổng bảo mật mới mang tên Plugin4Shell cho phép kẻ tấn công thay thế các plugin hợp lệ bằng mã độc trên nhiều AI coding agent phổ biến, ngay cả khi plugin đó đã được khóa phiên...

- Giọng nữ Bắc
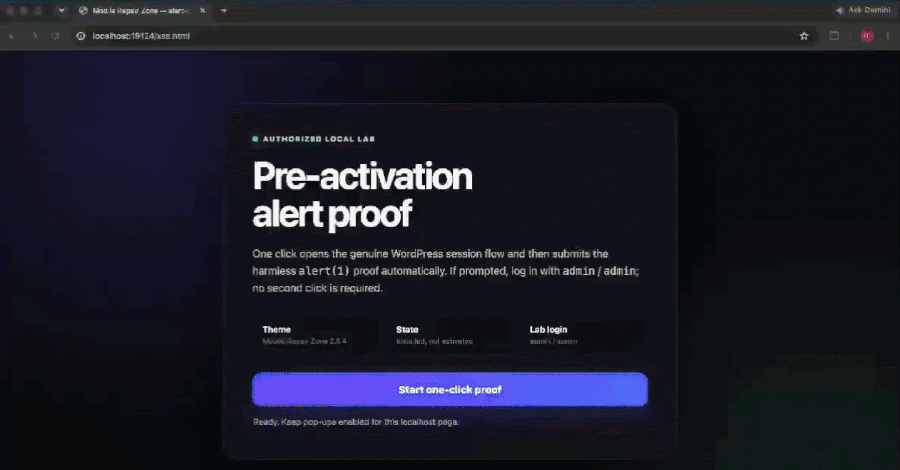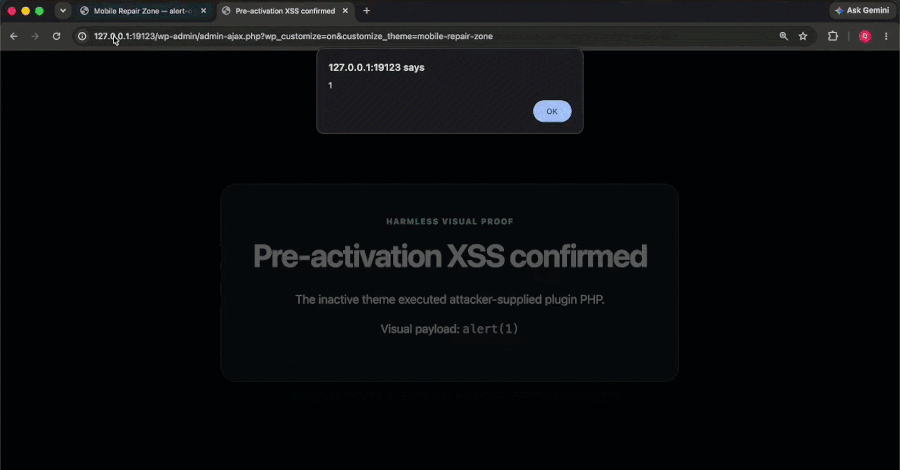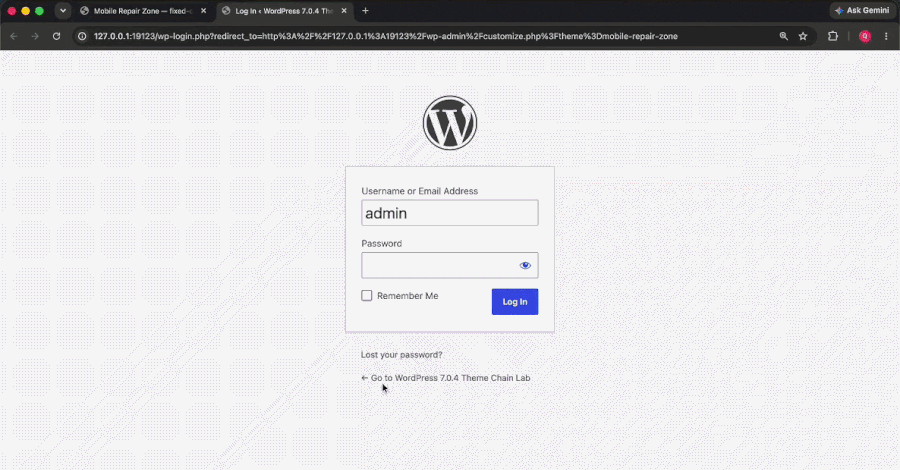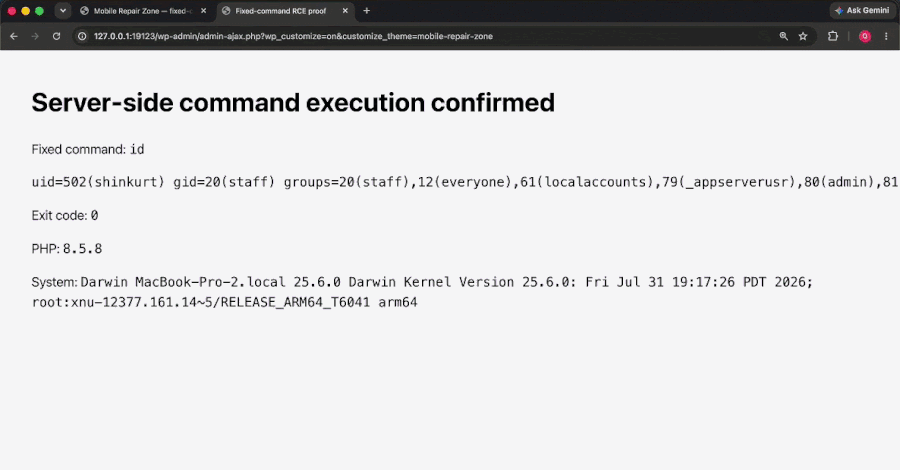
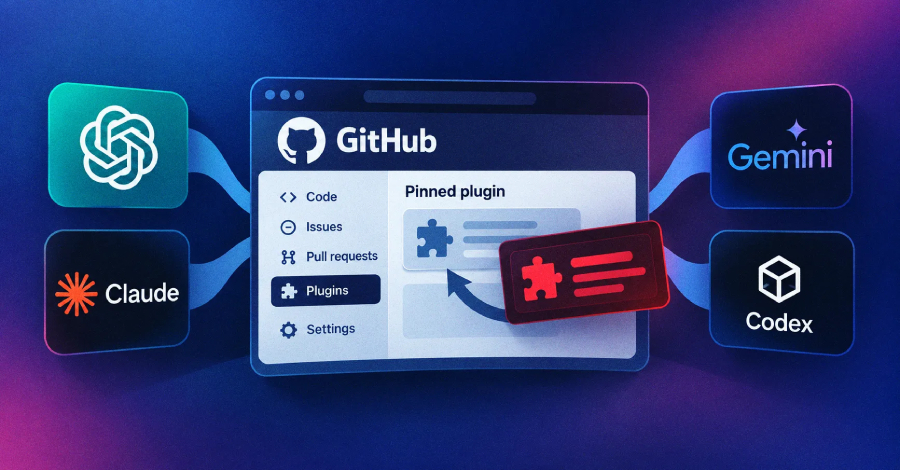
Các chuyên gia từ công ty bảo mật Air Security vừa công bố phát hiện về một lỗ hổng nghiêm trọng ảnh hưởng đến bốn AI coding agent phổ biến. Lỗ hổng này cho phép những người kiểm soát kho lưu trữ (repository) của plugin có thể đánh tráo các plugin đã được xác thực bằng mã độc, ngay cả khi agent đã khóa plugin đó vào một commit hash cụ thể.
Cơ chế tấn công
Thông thường, các AI coding agent cài đặt plugin từ các marketplace và khóa chúng theo một commit hash để đảm bảo tính an toàn. Tuy nhiên, lỗ hổng này nằm ở chỗ các agent chỉ thực hiện tải xuống mã nguồn dựa trên hash nhưng không xác minh lại xem mã nguồn cuối cùng có thực sự khớp với hash đó hay không. Kẻ tấn công có thể tạo ra các nhánh (branch) trong kho lưu trữ có tên trùng với commit hash, từ đó đánh lừa agent cài đặt mã nguồn độc hại trong khi vẫn hiển thị rằng plugin đang sử dụng phiên bản đã được khóa.
Vì các plugin thường chạy với quyền hạn của người dùng, mã độc này có thể truy cập vào tệp tin, thông tin xác thực đã lưu và các hệ thống mà người dùng có quyền truy cập.
Tình trạng các nền tảng
Theo Air Security, mức độ ảnh hưởng và khả năng khắc phục của các agent như sau:
- Anthropic Claude Code: Đã được vá lỗi trong phiên bản 2.1.179.
- OpenAI Codex: Đã được vá lỗi trong phiên bản 0.146.0.
- GitHub Copilot: Hiện chưa có bản vá.
- Google Gemini CLI: Sẽ không nhận được bản vá do Google đang ngừng hỗ trợ công cụ này.
Khuyến nghị
Lỗ hổng này đặc biệt nguy hiểm đối với các agent có tính năng tự động cập nhật (auto-update) plugin chạy ngầm, vì nó có thể thay thế plugin mà không cần sự can thiệp hay thông báo cho người dùng. Người dùng được khuyến cáo nên cập nhật lên các phiên bản mới nhất của agent (nếu có) và thận trọng khi cài đặt các plugin từ những nguồn không phải là marketplace mặc định của nhà cung cấp.
Hiện tại, chưa có báo cáo về việc lỗ hổng này bị khai thác trong thực tế, tuy nhiên các chuyên gia nhấn mạnh đây là một rủi ro tiềm ẩn lớn đối với quy trình phát triển phần mềm dựa trên AI.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.