

CISA cảnh báo 3 lỗ hổng Linux Kernel đang bị khai thác trong thực tế
Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) vừa bổ sung 3 lỗ hổng bảo mật trên Linux kernel vào danh mục KEV sau khi ghi nhận các bằng chứng về việc chúng đang bị khai thác tích...

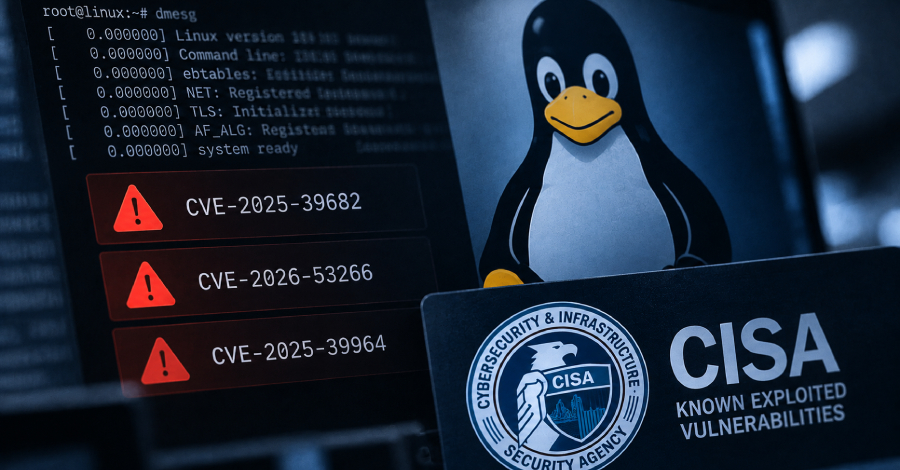
Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) vừa đưa ra cảnh báo khẩn cấp khi bổ sung ba lỗ hổng bảo mật nghiêm trọng trên Linux kernel vào danh mục Known Exploited Vulnerabilities (KEV). Động thái này được đưa ra sau khi các chuyên gia ghi nhận bằng chứng về việc các lỗ hổng này đang bị tin tặc khai thác tích cực trong thực tế.
Dưới đây là chi tiết về ba lỗ hổng vừa được công bố:
- CVE-2025-39682 (Điểm CVSS: 9.8): Lỗ hổng liên quan đến việc kiểm tra không đúng cách các điều kiện ngoại lệ trong đường dẫn nhận TLS. Lỗi này cho phép người dùng cục bộ đã xác thực có thể thực hiện tiết lộ bộ nhớ hoặc gây ra tình trạng từ chối dịch vụ (DoS).
- CVE-2026-53266 (Điểm CVSS: 8.8): Lỗ hổng ghi ngoài giới hạn (out-of-bounds write) trong đường dẫn ghi đè ARP của ebtables SNAT. Kẻ tấn công cục bộ có thể lợi dụng lỗi này để gây ra hành vi hệ thống không mong muốn, DoS hoặc leo thang đặc quyền cục bộ.
- CVE-2025-39964 (Điểm CVSS: 7.8): Lỗ hổng điều kiện tranh chấp (race condition) xảy ra khi ghi đồng thời vào cùng một socket AF_ALG. Điều này có thể dẫn đến treo hệ thống hoặc làm hỏng kết quả của các thao tác mã hóa, gây ra sự cố DoS hoặc sai lệch dữ liệu.
Hiện tại, chưa có thông tin chi tiết về phương thức tấn công cụ thể hoặc liệu ba lỗ hổng này có được kết hợp thành một chuỗi tấn công (attack chain) hay không. Tuy nhiên, Red Hat đã cập nhật các khuyến nghị bảo mật vào ngày 19/09/2026, xác nhận rằng các lỗ hổng này đang bị khai thác và yêu cầu quản trị viên ưu tiên áp dụng các bản vá ngay lập tức.
Theo Chỉ thị Hoạt động Bắt buộc (BOD) 26-04, các cơ quan thuộc nhánh hành pháp dân sự liên bang Hoa Kỳ (FCEB) được khuyến nghị phải hoàn tất việc khắc phục các lỗ hổng này trước ngày 21/09/2026.
Song song với các cảnh báo trên, nhà nghiên cứu bảo mật Asim Manizada cũng vừa công bố bốn lỗ hổng leo thang đặc quyền cục bộ khác trên Linux kernel, bao gồm: CVE-2026-80844 (DirtyAH6), CVE-2026-81000 (TUNderflow), CVE-2026-68121 (PPPoEject) và CVE-2026-74469 (DiagSpill). Người dùng hệ thống Linux được khuyến cáo nên theo dõi sát sao các bản cập nhật từ nhà phân phối để bảo vệ hạ tầng của mình.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.