

Nghịch lý tốc độ AI: Tại sao bảo mật doanh nghiệp đang tụt hậu?
Trong khi các doanh nghiệp đang chạy đua triển khai AI tự động để tăng tốc kinh doanh, một báo cáo mới chỉ ra rằng các hệ thống bảo mật hiện tại vẫn đang bị 'trói buộc' vào các quy trình thủ công lỗi...

- Giọng nữ Bắc
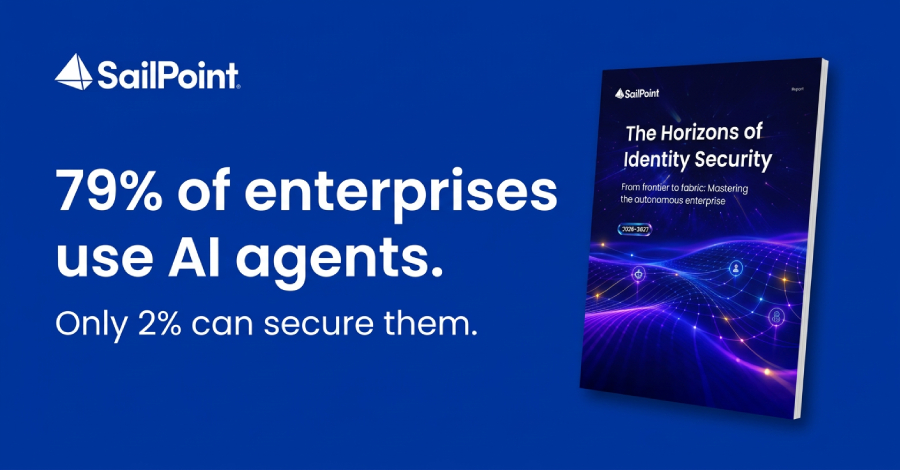
Khi các doanh nghiệp đẩy mạnh việc tích hợp các tác nhân AI tự động (autonomous AI agents) vào quy trình vận hành, một thách thức mới đã lộ diện: nghịch lý tốc độ. Báo cáo “Horizons of Identity Security” từ SailPoint cảnh báo rằng các tổ chức đang đầu tư vào tốc độ vận hành của AI, nhưng lại duy trì các kiểm soát bảo mật ở tốc độ con người, tạo ra một lỗ hổng cấu trúc nghiêm trọng.
Table Of Content
Khoảng cách giữa tham vọng và thực tế
Dữ liệu từ báo cáo cho thấy sự trưởng thành trong bảo mật của thị trường đang gặp phải một “trần nhà” về kiến trúc. Khoảng 60% các tổ chức vẫn đang loay hoay ở giai đoạn đầu (không có chương trình chính thức hoặc chỉ sử dụng các công cụ thủ công). Vấn đề không nằm ở nỗ lực, mà ở chỗ các quy trình quản lý danh tính vốn được thiết kế cho con người không thể mở rộng để kiểm soát các tác nhân AI thực hiện hàng nghìn giao dịch mỗi phút.
Sự phân hóa giữa danh tính con người và phi con người
Báo cáo chỉ ra một sự tương phản rõ rệt trong lộ trình bảo mật:
- Danh tính con người: Đang có sự cải thiện đáng kể. Tỷ lệ tổ chức ở mức trưởng thành thấp nhất đã giảm gần một nửa trong 5 năm qua.
- Danh tính tác nhân (AI/Machine): Đang tụt hậu nghiêm trọng. Hiện tại, 54% tổ chức vẫn ở mức thấp nhất trong việc bảo mật danh tính cho các tác nhân phi con người, thậm chí còn tệ hơn cả mức độ bảo mật cho con người vào 5 năm trước.
Đây là một khoảng trống về phạm vi bao phủ (coverage gap) thay vì năng lực. Các tổ chức dù quản lý tốt danh tính con người vẫn đang gặp khó khăn khi áp dụng các tiêu chuẩn đó vào môi trường cloud và các tác nhân AI.
Tại sao các quy trình bảo mật cũ thất bại?
Hai yếu tố chính gây ra sự thất bại này bao gồm:
- Cái bẫy số hóa: Nhiều doanh nghiệp đã số hóa thành công các quy trình như onboarding nhân viên hay đánh giá quyền truy cập định kỳ. Tuy nhiên, áp dụng các chu kỳ đánh giá này cho các danh tính máy (machine identities) vốn tồn tại trong thời gian rất ngắn là không hiệu quả và gây cản trở vận hành.
- Nhu cầu chuyển dịch sang tốc độ máy: Để đạt được sự trưởng thành cao hơn, các tổ chức cần từ bỏ các quyết định truy cập dựa trên vé (ticket-based) thủ công. Thay vào đó, cần chuyển sang cơ chế thực thi chính sách tự động, liên tục và có ngữ cảnh, hoạt động ở tốc độ máy.
Kết luận từ báo cáo nhấn mạnh rằng, việc bảo mật doanh nghiệp tự động không đòi hỏi phải xây dựng lại từ đầu. Ưu tiên cấp bách là mở rộng các nguyên tắc quản trị đã được kiểm chứng để bao quát các danh tính phi con người đang hoạt động trong hệ sinh thái số, nhằm tạo ra một cấu trúc thống nhất có khả năng bắt kịp tốc độ của AI.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.