

GitHub ra mắt tường lửa npm: Chặn mã độc trước khi cài đặt
GitHub vừa giới thiệu tính năng tường lửa gói (package firewall) mới cho npm, cho phép doanh nghiệp thiết lập chính sách bảo mật để tự động chặn các gói phần mềm độc hại trước khi chúng được cài đặt...

- Giọng nữ Bắc
GitHub vừa công bố bản xem trước (public preview) của tính năng tường lửa gói mới dành cho npm. Công cụ này đóng vai trò như một cổng kiểm soát chính sách tại thời điểm cài đặt, giúp ngăn chặn các gói phần mềm độc hại xâm nhập vào hệ thống thông qua các yêu cầu tải xuống.
Cơ chế hoạt động
Tường lửa này được đặt giữa các endpoint (hoặc registry nội bộ) và các kho lưu trữ gói công khai. Thay vì kết nối trực tiếp với registry công cộng, các tác nhân tự động như AI agents hoặc hệ thống CI/CD sẽ đi qua tường lửa này. Tại đây, các gói sẽ được kiểm tra dựa trên các chính sách bảo mật nghiêm ngặt trước khi được phép tải về.
Các tùy chọn kiểm soát chính sách
Quản trị viên có thể cấu hình tường lửa với các quy tắc cụ thể như:
- Chặn mã độc đã biết: Đối chiếu với Cơ sở dữ liệu tư vấn của GitHub (GitHub Advisory Database).
- Chặn theo mức độ nghiêm trọng: Tự động chặn các gói chứa lỗ hổng bảo mật dựa trên thang điểm (mặc định là mức Critical).
- Chặn hạ cấp chứng thực (Attestation downgrades): Ngăn chặn việc sử dụng các phiên bản gói không có chứng thực SLSA.
- Kiểm soát tập lệnh cài đặt: Phát hiện các gói mới thêm tập lệnh thực thi (preinstall/postinstall hooks) có nguy cơ đánh cắp dữ liệu.
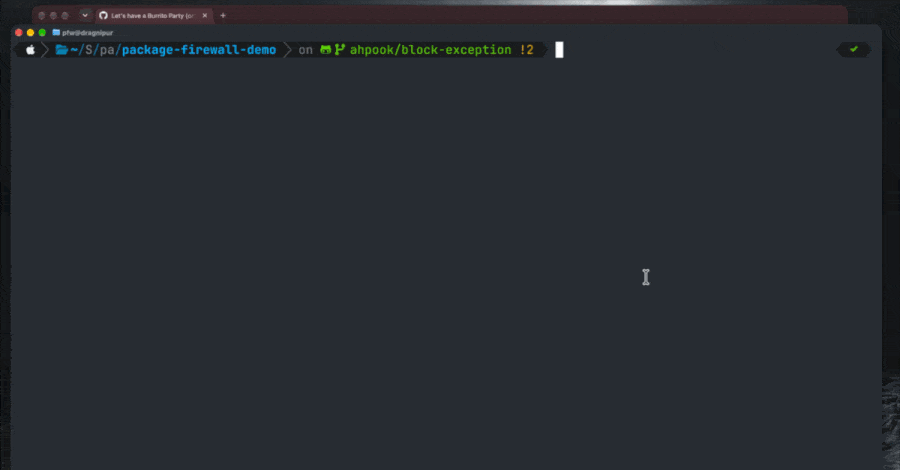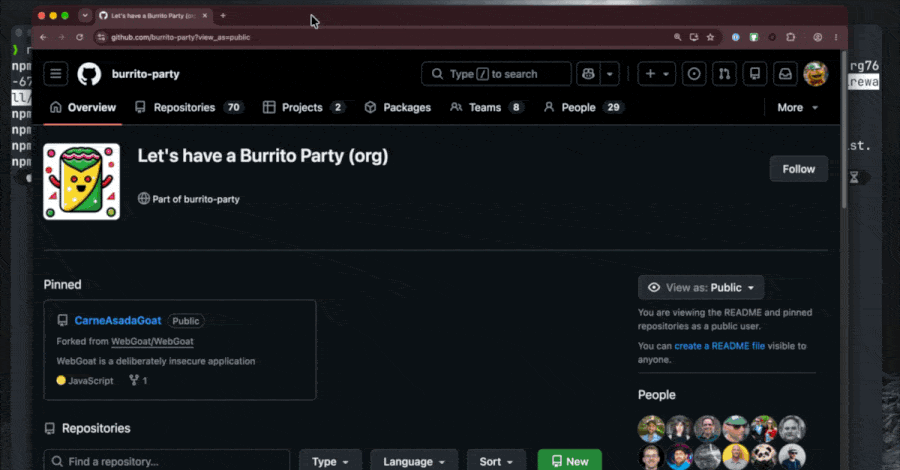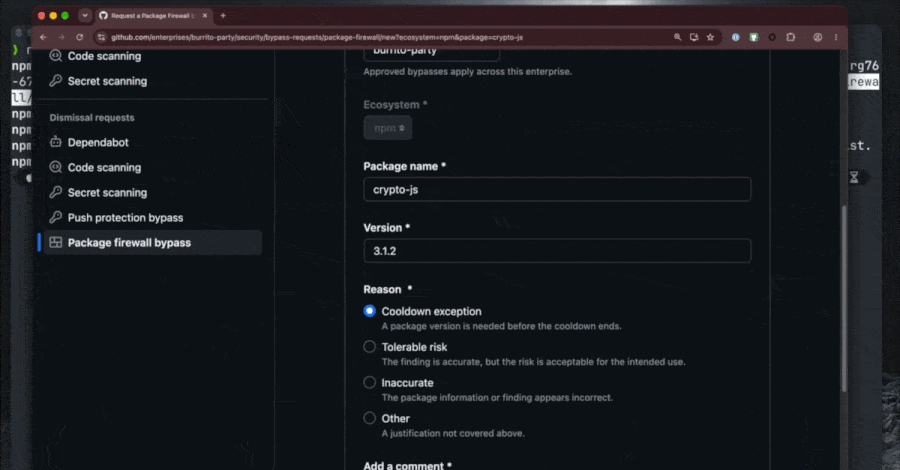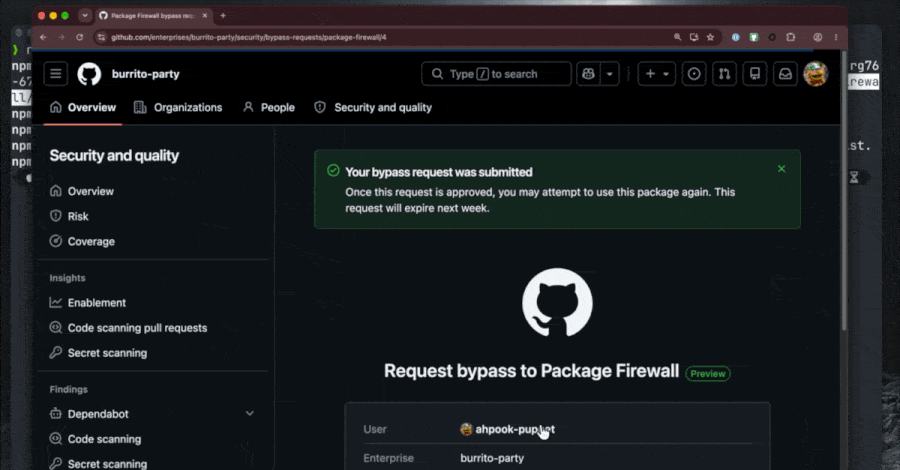
- Thời gian chờ (Cooldown period): Chặn các gói mới được xuất bản trong một khoảng thời gian nhất định (mặc định là 1 ngày) để giảm thiểu rủi ro từ các gói độc hại mới xuất hiện.
Trong trường hợp một gói hợp lệ bị chặn nhầm, quản trị viên doanh nghiệp có thể xem xét và cấp quyền truy cập ngoại lệ.
Xu hướng bảo mật chuỗi cung ứng
Việc triển khai “thời gian chờ” (cooldown period) đang trở thành xu hướng chung trong hệ sinh thái mã nguồn mở, từ Python, Ruby cho đến Bun và Yarn. Mục tiêu là tạo ra rào cản kỹ thuật, làm chậm quá trình phát tán mã độc khi tài khoản của người duy trì dự án (maintainer) bị chiếm quyền kiểm soát. Mặc dù các biện pháp này không thể loại bỏ hoàn toàn rủi ro, nhưng chúng cung cấp khoảng thời gian quý giá để các nhà nghiên cứu bảo mật và cộng đồng phát hiện, gắn cờ các gói độc hại trước khi chúng kịp lây lan rộng rãi.
Hiện tại, tính năng này đã khả dụng cho tất cả khách hàng sử dụng GitHub Enterprise Cloud.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.