

Go phát hành bản cập nhật khẩn cấp, chặn 8 khóa CA vì lo ngại bảo mật
Đội ngũ phát triển Go vừa tung ra các bản cập nhật khẩn cấp nhằm loại bỏ 8 khóa trung gian của một Certificate Authority (CA) do những lo ngại về an ninh chưa được tiết...

- Giọng nữ Bắc
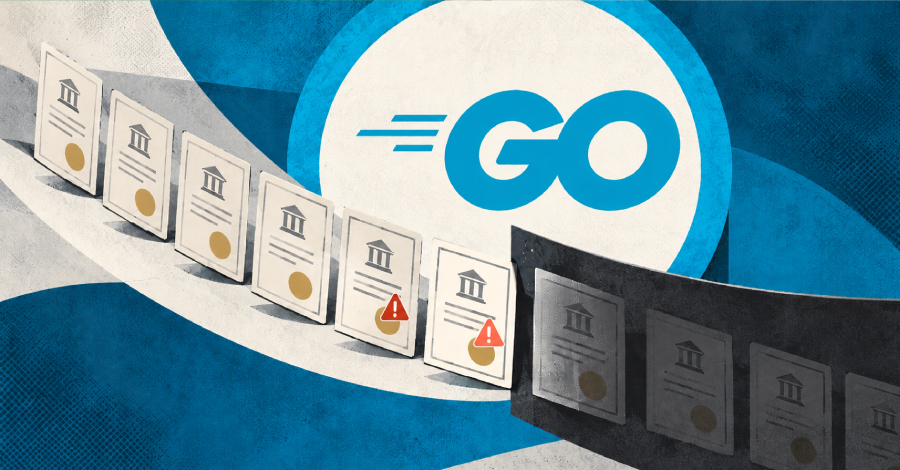
Đội ngũ phát triển ngôn ngữ lập trình Go vừa chính thức phát hành các phiên bản Go 1.27.3 và Go 1.26.10 vào ngày 20/10/2026. Bản cập nhật này mang tính chất khẩn cấp, tập trung vào việc chặn các chuỗi chứng chỉ (certificate chain) đi qua 8 khóa trung gian của một Certificate Authority (CA) không được nêu tên cụ thể.
Theo thông báo từ nhóm phát triển, quyết định này được đưa ra dựa trên các “lo ngại bảo mật cụ thể liên quan đến hoạt động” của các khóa này. Các chương trình được xây dựng trên phiên bản Go mới sẽ từ chối kết nối tới bất kỳ dịch vụ hoặc trang web nào sử dụng chứng chỉ được cấp bởi các khóa bị chặn này. Khi gặp các chứng chỉ này, hệ thống sẽ trả về lỗi x509: no valid chains built.
Đáng chú ý, các khóa bị chặn bao gồm cả chứng chỉ xác thực TLS (domain, organization, extended validation) và chứng chỉ ký mã (code signing) thuộc hệ thống của eMudhra. Trước đó, Mozilla cũng đã đưa 6 chứng chỉ trung gian của eMudhra vào danh sách chặn OneCRL của trình duyệt Firefox, tuy nhiên cả Mozilla và Go đều chưa công bố chi tiết về nguyên nhân dẫn đến hành động này.
Các điểm kỹ thuật cần lưu ý:
- Cơ chế chặn: Bộ lọc của Go thực hiện băm (hash) khóa công khai của chứng chỉ, do đó ngay cả khi một khóa bị chặn được ký bởi một root khác (cross-signed), nó vẫn sẽ bị phát hiện và chặn lại.
- Không có tùy chọn tắt: Bản cập nhật không cung cấp thiết lập để vô hiệu hóa bộ lọc này. Ngay cả khi hệ thống sử dụng danh sách root tin cậy riêng, các chứng chỉ từ 8 khóa này vẫn sẽ bị từ chối.
- Yêu cầu cập nhật: Vì Go không thực hiện kiểm tra thu hồi chứng chỉ (revocation checking) theo cách truyền thống, cách duy nhất để áp dụng biện pháp bảo mật này là cập nhật lên phiên bản mới và biên dịch lại (rebuild) các ứng dụng.
Hiện tại, các trang web hoặc dịch vụ đang sử dụng chứng chỉ từ các khóa bị ảnh hưởng cần nhanh chóng chuyển đổi sang chứng chỉ từ một CA trung gian khác để đảm bảo khả năng kết nối cho các ứng dụng sử dụng Go. Người dùng và các nhà phát triển được khuyến nghị nâng cấp lên phiên bản Go mới nhất ngay lập tức để đảm bảo tính toàn vẹn cho hệ thống.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.