

UAT-11985 Tấn Công Nghiên Cứu Viên Đài Loan Bằng Chiêu Mời Sự Kiện Giả và Phishing Google AitM
Một chiến dịch spear-phishing tinh vi, được theo dõi dưới tên UAT-11985, đang nhắm mục tiêu vào các cá nhân liên kết với các tổ chức nghiên cứu tại Đài Loan. Kẻ tấn công sử dụng lời mời tham dự sự...

- Giọng nữ Bắc
Các nhà nghiên cứu an ninh mạng vừa tiết lộ chi tiết về một chiến dịch spear-phishing tinh vi do nhóm APT (Advanced Persistent Threat) thực hiện, nhắm vào các cá nhân liên kết với các tổ chức nghiên cứu tại Đài Loan. Mục tiêu của chiến dịch là lừa nạn nhân truy cập vào một framework phishing Adversary-in-the-Middle (AitM) được thiết kế để thu thập thông tin đăng nhập tài khoản Google và mã xác thực đa yếu tố (MFA) của họ.
Chiến dịch này đang được Cisco Talos theo dõi dưới tên gọi UAT-11985. Talos nhận định rằng chiến dịch này có thể được hỗ trợ bởi công nghệ tạo nội dung bằng trí tuệ nhân tạo (AI), giúp kẻ tấn công nhanh chóng tạo ra các mồi nhử tùy chỉnh cho nhiều mục tiêu khác nhau trong khuôn khổ một chiến lược social engineering chung. Chiến dịch này lần đầu tiên được phát hiện vào giữa năm 2026.
Joey Chen, nhà nghiên cứu của Talos, cho biết trong một phân tích: “Chiến dịch đã tận dụng các chủ đề sự kiện công cộng hợp pháp và mạo danh các tổ chức học thuật, chính sách uy tín để tạo dựng niềm tin.”
“Ngoài hình thức phishing qua email truyền thống, kẻ tấn công còn kết hợp kỹ thuật QR code phishing (quishing) bằng cách sửa đổi các poster sự kiện hợp pháp với mã QR độc hại, mở rộng bề mặt tấn công không chỉ giới hạn ở người nhận email mà còn cả những nạn nhân thứ cấp có thể tiếp xúc với các tài liệu in ấn.”
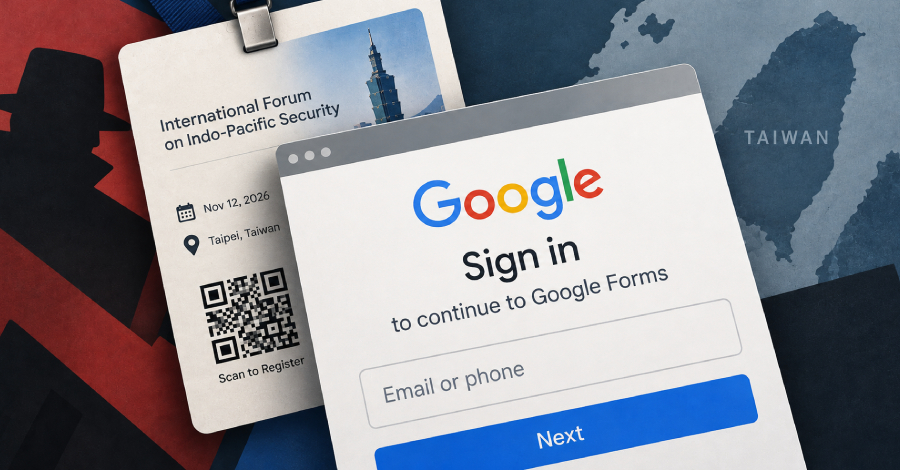
Điểm mấu chốt của chiến dịch là việc sử dụng thông tin sự kiện công cộng hợp pháp hoặc có vẻ hợp lý trong các email spear-phishing, sau đó nhúng một URL dẫn đến hạ tầng do kẻ tấn công kiểm soát. Khi di chuột qua siêu liên kết, nạn nhân sẽ thấy một URL Google Forms trông có vẻ hợp pháp.
Các email mời này có cấu trúc cú pháp gần như giống hệt nhau, bất chấp sự đa dạng của các chủ đề địa chính trị được thảo luận. Điều này cho thấy nội dung được sản xuất hàng loạt từ một mẫu prompt có thể tái sử dụng, thay vì được tạo ra một cách tỉ mỉ cho từng mục tiêu.
Cụ thể, các email tuân theo cấu trúc ba phần:
- Phần mở đầu cung cấp một “mô tả trau chuốt (nhưng quá phức tạp)” về bối cảnh địa chính trị hoặc chính sách.
- Phần thứ hai được tùy chỉnh cho người nhận và ca ngợi họ một cách khéo léo nhằm kích thích sự tương tác.
- Phần thứ ba và cuối cùng cung cấp chi tiết về hậu cần sự kiện, bao gồm chủ đề, ngày, địa điểm và hướng dẫn đăng ký.
Kẻ tấn công đã mạo danh các tổ chức hợp pháp có trụ sở tại Đài Loan như Trung tâm EU Đài Loan, Viện Quan hệ Quốc tế NCCU và Viện Nghiên cứu Đài Loan, tạo ra các danh tính người gửi giả mạo để làm cho tin nhắn trông thuyết phục hơn.
Talos nhận định: “Tổng hợp lại, việc tái sử dụng cấu trúc tường thuật gần như giống hệt nhau, phong cách hùng biện, lời khen cá nhân hóa, mạo danh tổ chức và cơ chế đăng ký lừa đảo cho thấy rõ ràng đây là một chiến dịch spear-phishing có sự phối hợp và nhắm mục tiêu cẩn thận, chứ không phải ba lời mời độc lập.”
Trong một số trường hợp, các email phishing còn kết hợp các poster sự kiện hợp pháp được lấy từ các trang web chính thức, nhưng mã QR đã được sửa đổi để lừa nạn nhân quét mã QR độc hại nhằm “đăng ký” sự kiện.
Trang web phishing bắt chước giao diện của một Google Form hợp pháp, nhưng mục tiêu chính của trang web này là hiển thị một cửa sổ pop-up yêu cầu nạn nhân đăng nhập bằng tài khoản Google của họ để hoàn thành biểu mẫu. Việc này sẽ đưa họ đến một trang web giả mạo có bảng đăng nhập Google bị giả mạo để thu thập thông tin đăng nhập và các thử thách xác thực của họ.
Trang web giả mạo hoàn hảo này là một proxy Adversary-in-the-Middle (AitM) sử dụng JavaScript bị che giấu để thu thập và truyền dữ liệu đã nhập theo thời gian thực qua kết nối WebSocket, đồng thời chuyển tiếp dữ liệu đó đến các máy chủ xác thực Google hợp pháp.
Trước khi thiết lập kết nối WebSocket, payload JavaScript thu thập thông tin thiết bị và trình duyệt, bao gồm ngôn ngữ, user agent, kích thước màn hình và trạng thái thiết bị di động, sau đó được báo cáo cho máy chủ command-and-control (C2) thông qua yêu cầu “google_login_start”.
Khi nạn nhân gửi mật khẩu, trang phishing sẽ truyền mật khẩu, cùng với định danh tài khoản và thông tin user-agent của trình duyệt, đến máy chủ HTTP C2 của kẻ tấn công thông qua yêu cầu “google_login_check”. Máy chủ của kẻ tấn công, ở vị trí AitM, sau đó chuyển tiếp thông tin đăng nhập đến dịch vụ xác thực Google thực tế.
Chen giải thích: “Các bảng đăng nhập Google giả mạo chỉ hỗ trợ các ngôn ngữ tiếng Trung giản thể (zh-CN), tiếng Trung phồn thể (zh-TW) và tiếng Anh, với tính năng phát hiện khu vực dựa trên ‘navigator.languages’ của trình duyệt nạn nhân, cho thấy rõ ràng mục tiêu là người dùng nói tiếng Trung.”
“Bằng cách cố tình chia nhỏ các lần tải lên một lần bằng yêu cầu POST với các cập nhật trạng thái độ trễ thấp bằng kết nối WebSocket, kẻ tấn công đã tạo ra một hệ thống chuyển tiếp thu thập thông tin đăng nhập liền mạch. Điều này cho phép kẻ tấn công phản ánh trạng thái xác thực động của Google theo thời gian thực, cuối cùng đạt được quyền kiểm soát hoàn toàn tài khoản mà không gây nghi ngờ cho nạn nhân.”
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.