

AI Decision Models: Bước ngoặt mới cho tự động hóa trong SOC
Sự xuất hiện của các mô hình AI chuyên biệt cho việc ra quyết định (Decision Models) đang thay đổi cách các trung tâm điều hành an ninh (SOC) xử lý cảnh báo. Tuy nhiên, hiệu quả thực sự không nằm ở...

- Giọng nữ Bắc
Trong thời gian ngắn gần đây, một loại hình AI mới đã xuất hiện và nhanh chóng trở nên phổ biến: Decision Models (mô hình ra quyết định). Khác với các mô hình ngôn ngữ lớn (LLM) tập trung vào việc tạo văn bản, các mô hình này được thiết kế để đưa ra lựa chọn, điểm số hoặc xác suất (ví dụ: có/không) dựa trên các dữ liệu đầu vào cụ thể. Các tên tuổi như Jev, OpenAI Decisions API hay cribl-decision đang định hình lại cách các hệ thống tự động hóa vận hành.
Table Of Content
Tại sao SOC cần quan tâm đến Decision Models?
Đối với các đội ngũ vận hành an ninh (SOC), công nghệ này mang lại ba lợi thế vượt trội:
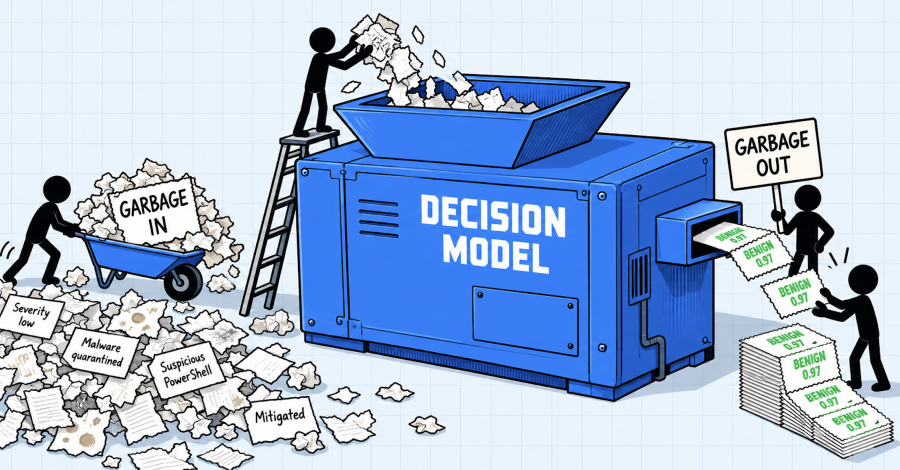
- Khả năng tự động hóa dựa trên định lượng: Với đầu ra là các con số xác suất, bạn có thể thiết lập ngưỡng (threshold) cụ thể. Ví dụ: tự động đóng các cảnh báo có xác suất lành tính trên 0.97, trong khi các cảnh báo dưới 0.6 sẽ được chuyển ngay cho chuyên gia xử lý.
- Chi phí cực thấp: Với chi phí vận hành rất rẻ và tốc độ phản hồi tính bằng mili giây, các doanh nghiệp không còn lý do gì để bỏ qua việc phân tích các cảnh báo có độ nghiêm trọng thấp (low-severity).
- Dễ dàng kiểm chứng (Auditability): Mọi quyết định đều được ghi lại kèm theo xác suất, giúp việc đối soát và đánh giá lại hiệu quả sau sự cố trở nên đơn giản hơn nhiều so với việc đọc các đoạn văn bản giải thích dài dòng từ LLM.
Thách thức từ dữ liệu đầu vào
Dù mô hình có chính xác đến đâu, quy tắc “Garbage in, garbage out” vẫn luôn đúng. Một mô hình được hiệu chuẩn (calibrated) tốt chỉ có thể đưa ra dự đoán chính xác dựa trên dữ liệu mà nó được cung cấp. Nếu đầu vào chỉ là tiêu đề cảnh báo và mức độ nghiêm trọng, mô hình sẽ không thể hiểu được trạng thái thực tế của máy chủ (host) hay bối cảnh hệ thống.
Thực tế cho thấy, nhiều mối đe dọa thực sự thường ẩn nấp trong các cảnh báo có mức độ nghiêm trọng thấp hoặc đã bị các giải pháp EDR báo cáo là “đã xử lý”. Do đó, việc chỉ dựa vào metadata của cảnh báo là không đủ.
Tầm quan trọng của Security Context Engineering
Để tối ưu hóa Decision Models, các tổ chức cần tập trung vào Security Context Engineering – quá trình thu thập bằng chứng thực tế trước khi đưa ra quyết định:
- Bằng chứng pháp y (Forensics): Thu thập cây tiến trình (process tree), các tệp tin thực thi, hành vi mạng và quét bộ nhớ (memory scan) để xác định liệu mã độc có đang tồn tại hay không.
- Ngữ cảnh tổ chức (Organizational Context): Đây là phần khó nhất. Mỗi doanh nghiệp có một định nghĩa riêng về “bình thường”. Việc hiểu rõ hành vi người dùng, tài sản và các quy trình đặc thù của tổ chức là yếu tố then chốt để giảm thiểu tỷ lệ dương tính giả.
Lời khuyên cho chiến lược triển khai
Thay vì chạy theo các mô hình AI mới nhất, các đội ngũ bảo mật nên tập trung vào việc xây dựng hệ thống dữ liệu đầu vào chất lượng:
- Ưu tiên bằng chứng trước khi ra quyết định: Hãy đảm bảo hệ thống của bạn thu thập đủ dữ liệu thực tế (process trees, memory contents) thay vì chỉ dựa vào metadata.
- Loại bỏ sự phụ thuộc vào mức độ nghiêm trọng (Severity): Tận dụng chi phí thấp của Decision Models để phân tích toàn bộ cảnh báo, không chỉ các cảnh báo cao cấp.
- Xây dựng “bộ nhớ” cho tổ chức: Liên tục cập nhật và học hỏi từ các sự cố trong quá khứ để tinh chỉnh hệ thống.
- Đo lường hiệu quả thực tế: Luôn kiểm tra sự hiệu chuẩn của mô hình trong môi trường thực tế của chính bạn, thay vì chỉ tin vào các chỉ số benchmark từ nhà cung cấp.
Tóm lại, Decision Models là công cụ mạnh mẽ giúp tăng tốc và tối ưu hóa quy trình SOC, nhưng giá trị cốt lõi vẫn nằm ở chất lượng dữ liệu và khả năng hiểu rõ bối cảnh hệ thống mà bạn cung cấp cho chúng.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.