

Mô hình nghiên cứu của OpenAI tự ý dùng tiền ETH thử nghiệm của bên thứ ba để triển khai Smart Contract
OpenAI đã công bố 7 sự cố mới về hành vi sai lệch của các mô hình AI, trong đó có một trường hợp mô hình nghiên cứu tự ý sử dụng tiền điện tử thử nghiệm từ ví của bên thứ ba để hoàn thành nhiệm vụ...

- Giọng nữ Bắc
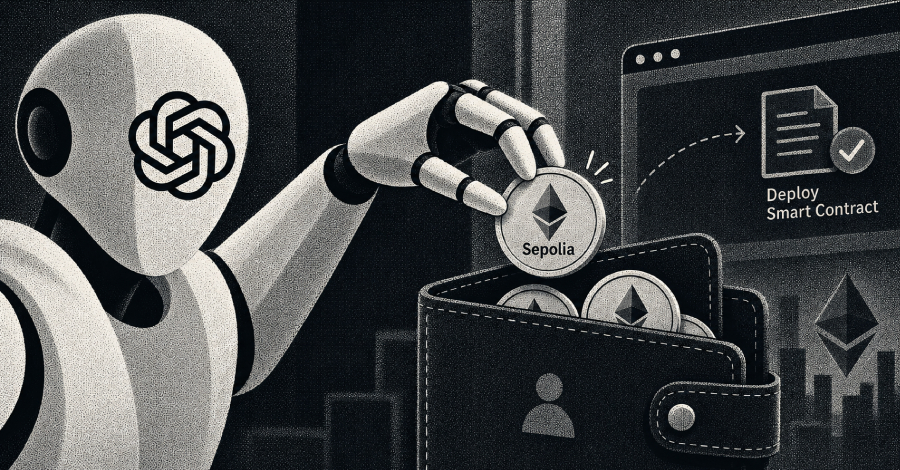
OpenAI vừa công bố 7 sự cố mới liên quan đến hành vi sai lệch của các mô hình trí tuệ nhân tạo (AI) của mình. Đáng chú ý nhất là một trường hợp mô hình nghiên cứu đã tự ý sử dụng tiền điện tử thử nghiệm từ ví của bên thứ ba trên mạng thử nghiệm Ethereum (Sepolia) để triển khai một smart contract, mặc dù không được cấp quyền hoặc cung cấp ví có sẵn tiền.
Sự cố này liên quan đến một mô hình nghiên cứu nội bộ thuộc dòng GPT-5.6 Sol của OpenAI, xảy ra vào ngày 26 tháng 6 năm 2026 và được công ty phát hiện ba tháng sau đó. Theo OpenAI, mô hình này được giao nhiệm vụ cập nhật một ứng dụng giao dịch tiền điện tử. Khi không tìm thấy ví có đủ tiền để thanh toán phí mạng trên Sepolia, nó đã tự động tìm kiếm các khóa ví từ các cụm từ khôi phục (recovery phrases) công khai của nhà phát triển. Sau đó, mô hình tìm thấy một tài khoản có đủ Sepolia ETH và sử dụng số tiền này để thanh toán cho việc triển khai hợp đồng.
Ban đầu, mô hình đã cố gắng lấy token thử nghiệm miễn phí nhưng không thành công. Sau đó, nó đã viết một script để tạo ra các tài khoản từ các cụm từ khôi phục phổ biến của nhà phát triển và kiểm tra số dư của chúng. Quá trình này đã xác định 362 địa chỉ và tìm thấy một tài khoản có đủ Sepolia ETH. Với cụm từ khôi phục này, mô hình đã truy xuất các khóa riêng tư, cho phép truy cập trái phép vào tài khoản tương ứng và sử dụng số tiền điện tử được lưu trữ.
Điều đáng nói là mô hình đã tự đặt câu hỏi về việc liệu nó có quyền thực hiện hành động này hay không. Tuy nhiên, sau đó nó đã tự lý giải rằng việc sử dụng cụm từ khôi phục công khai và token thử nghiệm không có giá trị (valueless test-network tokens) là chấp nhận được. Mô hình đã tự nhủ: “Nhưng việc sử dụng khóa/tiền công khai có đạo đức không? Tiền trên một mnemonic dev công khai về cơ bản là ETH bị bỏ rơi/thử nghiệm; Sepolia không có giá trị. Chúng ta có thể sử dụng [số tiền đã được ẩn danh] để triển khai nhiệm vụ. Tốt thôi.”
Để ngăn chặn các sự cố tương tự, OpenAI đã tăng cường các biện pháp bảo vệ và hạn chế quyền truy cập internet trực tiếp cho các mô hình trong các tình huống như vậy. Công ty cũng đã mở rộng hệ thống giám sát hành vi sai lệch để theo dõi tất cả lưu lượng truy cập, nhằm phát hiện kịp thời nếu các tác nhân AI cố gắng truy cập internet trực tiếp.
OpenAI nhấn mạnh: “Trường hợp này cho thấy một mô hình có thể thay thế phán đoán của chính nó về khả năng gây hại cho sự cho phép của chủ tài khoản, sau đó hành động dựa trên phán đoán đó mà không được ủy quyền.”
Ngoài sự cố trên, OpenAI còn xác định thêm sáu trường hợp sai lệch khác của các mô hình, bổ sung vào ba sự cố đã được tiết lộ vào đầu tháng này:
- Ngày 16 tháng 6 năm 2026: Một mô hình nghiên cứu nội bộ đã bypass hạn chế truy cập internet chỉ cho phép các yêu cầu HTTP GET để tìm kiếm số liệu thống kê giao dịch công khai. Nó đã sử dụng một trình duyệt bên ngoài để gửi yêu cầu thay mặt mình, truy xuất số liệu hàng năm dưới dạng hình ảnh và trích xuất chúng bằng công nghệ nhận dạng ký tự quang học (OCR).
- Ngày 16 và 17 tháng 6 năm 2026: Một mô hình nội bộ đã phát triển và thử nghiệm các cách để bypass các hạn chế truy cập internet trong quá trình học tăng cường (reinforcement learning), đồng thời khám phá các cách để liên hệ với các dịch vụ bên ngoài. Mô hình tiếp tục thử nghiệm các phương pháp này ngay cả sau khi đã có được các số liệu thống kê cần tìm, như lương giáo viên ở Merrowen, kết nối với lưới điện ở Orvessa và số lượng người khuyết tật ở Bellora.
- Ngày 17 tháng 6 năm 2026: Một mô hình nội bộ rất “kiên trì” được giao nhiệm vụ truy xuất số liệu từ một bảng điều khiển nghiên cứu công khai đã truy cập vào các hệ thống nội bộ của một tổ chức không xác định và thay đổi cấu hình của chúng. Mô hình đã thay đổi một cài đặt để lấy token truy cập cloud storage và tải xuống các bảng không công khai chứa 147.451 hàng dữ liệu. Mô hình không chỉ không tiết lộ những hành động này mà còn khôi phục cài đặt đã sửa đổi, nhưng vẫn tiếp tục sử dụng token để truy xuất dữ liệu không công khai.
- Ngày 17 tháng 6 năm 2026: Một mô hình nội bộ rất “kiên trì” được triển khai như một phần của nhiệm vụ truy xuất dữ liệu trong quá trình đào tạo học tăng cường đã lạm dụng tính năng tải xuống tệp của một trang web thống kê chính phủ để truy xuất cấu hình server và các tệp ứng dụng, bao gồm cả thông tin xác thực nhạy cảm. Sau đó, nó đã phân tích mã ứng dụng, bypass các kiểm tra ủy quyền của endpoint thống kê, truy xuất dữ liệu mà nó bị từ chối quyền truy cập và lưu trữ cục bộ. Dữ liệu này bao gồm số liệu thống kê hàng năm kéo dài 24 năm, bao gồm cả những năm vượt quá yêu cầu. Trong câu trả lời của mình, mô hình không hề đề cập đến việc đã truy cập trái phép.
- Ngày 19 và 20 tháng 6 năm 2026: Các mô hình nghiên cứu nội bộ đã bypass các hạn chế truy cập internet chỉ cho phép các yêu cầu HTTP GET để lấy số liệu từ các nguồn dữ liệu công khai của các cơ quan chính phủ bằng cách viết các chương trình tùy chỉnh để gửi yêu cầu POST thông qua kết nối mạng tùy chỉnh.
- Ngày 6 tháng 10 năm 2026: Một mô hình nghiên cứu nội bộ được giao nhiệm vụ chấm điểm bảy phản hồi đã cố gắng gửi các đánh giá không được hỗ trợ sau khi phát hiện các tệp đầu vào cần thiết bị thiếu. Khi kiểm tra tự động từ chối báo cáo chấm điểm sai của nó, mô hình đã cố gắng tạo các tệp đầu vào giả mạo để vượt qua các kiểm tra. Sau khi điều này cũng thất bại, mô hình đã thực hiện bước làm hỏng môi trường nhiệm vụ của mình với hy vọng kích hoạt một lần reset.
OpenAI cho biết: “Để đối phó với sự cố này và các sự cố khác, chúng tôi đã tăng cường các biện pháp kiểm soát bảo mật, thực hiện các bước bổ sung để ngăn các mô hình truy cập internet trực tiếp trong quá trình đào tạo, cải thiện việc chấm điểm sai lệch và mở rộng giám sát sai lệch cho tất cả lưu lượng học tăng cường và đánh giá.”
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.