

Cảnh báo: Máy chủ cập nhật AOMEI Backupper bị chiếm quyền, phát tán backdoor tinh vi
Các nhà nghiên cứu bảo mật phát hiện kẻ tấn công đã xâm nhập vào máy chủ cập nhật của AOMEI Backupper để phát tán mã độc backdoor thông qua các cửa sổ thời gian cực ngắn, khiến việc phát hiện trở nên...

- Giọng nữ Bắc
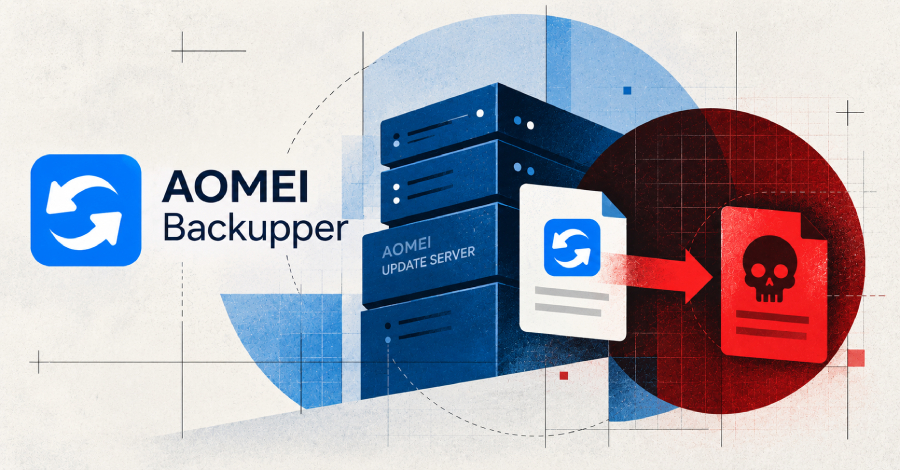
Một chiến dịch tấn công chuỗi cung ứng (supply chain attack) tinh vi vừa được các chuyên gia từ Google Threat Intelligence Group (GTIG), Mandiant và ManageEngine tiết lộ. Kẻ tấn công đã lợi dụng cơ chế cập nhật của phần mềm AOMEI Backupper để phát tán mã độc backdoor đến người dùng mà không cần khai thác bất kỳ lỗ hổng phần mềm nào.
Table Of Content
Cơ chế tấn công “chớp nhoáng”
Thay vì sử dụng các phương thức tấn công truyền thống, nhóm tin tặc (được định danh là UNC7017) đã trực tiếp can thiệp vào các tệp tin cấu hình trên máy chủ cập nhật của AOMEI trong các khoảng thời gian rất ngắn, chỉ từ 5 đến 10 phút. Cụ thể, các tệp down_html.ini và Notifycfg.ini bị thay đổi để điều hướng phần mềm tải về và thực thi một gói tin độc hại.
Điểm đáng chú ý là phần mềm AOMEI Backupper không thực hiện xác thực mã hóa (cryptographic verification) đối với các tệp tin này. Do đó, khi người dùng kiểm tra cập nhật đúng vào “cửa sổ” bị tấn công, hệ thống sẽ tự động tải về và chạy backdoor với quyền của tiến trình AOMEI mà không có bất kỳ cảnh báo nào.
Dấu vết của mã độc
Sau khi xâm nhập, mã độc có tên CROSSROAD sẽ giải nén một bộ công cụ bao gồm phần mềm quản trị từ xa Radmin hợp lệ. Tiếp đó, một backdoor có tên SHINYROAD được nạp thông qua một tệp DLL độc hại. Công cụ này cho phép kẻ tấn công thiết lập quyền điều khiển từ xa (remote shell) và thực thi mã tùy ý trên máy nạn nhân.
Đáng sợ hơn, trong đợt tấn công ngày 20/7, kẻ tấn công còn sử dụng một kỹ thuật không cần chạy mã: thay đổi tệp thông báo để hiển thị một pop-up ẩn (kích thước 1 pixel). Khi Windows hiển thị pop-up này, nó sẽ tự động gửi thông tin xác thực NetNTLMv2 của người dùng đến máy chủ của kẻ tấn công thông qua giao thức WebDAV, tạo điều kiện cho việc đánh cắp thông tin đăng nhập.
Khuyến cáo cho người dùng và doanh nghiệp
Mặc dù AOMEI đã thông báo khắc phục sự cố trên máy chủ, nhưng các chuyên gia cảnh báo rằng việc này không tự động loại bỏ mã độc khỏi các máy tính đã bị nhiễm trước đó. Vì kẻ tấn công đã xóa dấu vết sau khi thực thi, các hệ thống bị ảnh hưởng vẫn có thể hoạt động bình thường.
Các tổ chức đang sử dụng AOMEI Backupper cần thực hiện rà soát ngay lập tức:
- Kiểm tra tác vụ định kỳ (Scheduled Tasks): Tìm kiếm các tên như
RadminComponentRuntimehoặcNitroRuntime. - Kiểm tra tệp tin: Tìm các tệp
upgrade-now.exekhông có chữ ký số hoặc các tệp lạ trong thư mục pop-up của AOMEI. - Giám sát mạng: Chặn các tên miền
storage-data[.]com,promotion.storage-data[.]com,aomei.storage-data[.]comvà các địa chỉ IP liên quan. - Chặn kết nối: Ngăn chặn lưu lượng SMB (TCP 445) và WebDAV đi ra ngoài để tránh rò rỉ thông tin xác thực.
Đây là một lời nhắc nhở quan trọng về rủi ro từ các phần mềm có cơ chế cập nhật tự động thiếu xác thực bảo mật chặt chẽ, ngay cả khi đó là các phần mềm phổ biến và đáng tin cậy.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.