

Rủi ro bảo mật từ các tên miền CDN bị bỏ hoang: Khi hàng ngàn website vẫn đang ‘gọi’ mã độc
Việc các tên miền CDN cũ hết hạn bị kẻ xấu đăng ký lại đang trở thành mối đe dọa nghiêm trọng. Hàng ngàn website vẫn đang vô tình tải mã độc từ các nguồn này mà không hề hay...

- Giọng nữ Bắc
Một vấn đề bảo mật thầm lặng nhưng nguy hiểm đang đe dọa hàng ngàn website: các tên miền từng thuộc về mạng lưới phân phối nội dung (CDN) đã bị bỏ hoang nhưng vẫn được các trang web tham chiếu trong mã nguồn. Khi những tên miền này hết hạn và bị kẻ xấu đăng ký lại, toàn bộ hạ tầng mà chúng trỏ tới đều nằm dưới quyền kiểm soát của kẻ tấn công.
Khi mã độc không nằm trên server của bạn
Vấn đề cốt lõi nằm ở chỗ các tổ chức thường xuyên sử dụng script từ bên thứ ba mà không kiểm soát chặt chẽ. Khi một tên miền CDN bị bỏ hoang được mua lại, kẻ sở hữu mới có thể thay đổi nội dung trả về cho bất kỳ yêu cầu nào. Điều này tương tự như sự cố polyfill.io vào năm 2024, nơi hàng trăm ngàn trang web vô tình thực thi mã độc thông qua các script đã được nhúng từ nhiều năm trước.
Các công cụ quét bảo mật truyền thống như phân tích tĩnh (static analysis) hay quét dependency thường chỉ kiểm tra mã nguồn nội bộ. Chúng hoàn toàn “mù” trước các script bên thứ ba được trình duyệt của người dùng tải về trực tiếp từ server bên ngoài. Điều này tạo ra một lỗ hổng lớn vì kẻ tấn công có thể thay đổi hành vi của script dựa trên vị trí địa lý, user agent hoặc thời điểm truy cập, khiến các công cụ quét thông thường không phát hiện được.
Giải pháp từ Content Security Policy (CSP)
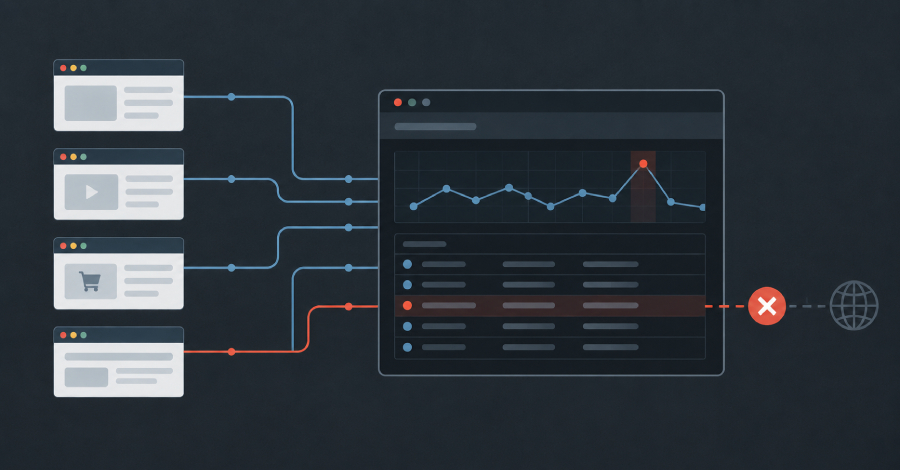
Để đối phó, các đội ngũ an ninh mạng cần chuyển hướng tập trung vào trình duyệt của người dùng – nơi thực thi mã nguồn thực tế. Content Security Policy (CSP) là một công cụ phòng thủ mạnh mẽ. Bằng cách sử dụng chế độ Content-Security-Policy-Report-Only, các tổ chức có thể theo dõi và thu thập dữ liệu về tất cả các script đang được thực thi trên website mà không làm gián đoạn trải nghiệm người dùng.
Việc triển khai CSP giúp đội ngũ bảo mật:
- Xây dựng danh mục script thực tế đang chạy trên website.
- Phát hiện các thay đổi bất thường hoặc các script cố gắng kết nối tới hạ tầng độc hại.
- Tuân thủ các tiêu chuẩn bảo mật khắt khe như PCI DSS v4.0.1 (yêu cầu kiểm soát và xác thực tính toàn vẹn của script trên các trang thanh toán).
Trong bối cảnh các chiến dịch tấn công như “ClickFix” ngày càng tinh vi, việc giám sát những gì trình duyệt thực thi là bước đi bắt buộc. Thay vì chỉ tin tưởng vào các mã nguồn đã triển khai, doanh nghiệp cần chủ động giám sát các thay đổi từ bên thứ ba để kịp thời phát hiện các hành vi xâm nhập trước khi chúng gây ra hậu quả nghiêm trọng.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.