


Cảnh báo: Tin tặc khai thác lỗ hổng NetScaler để chiếm quyền Root và triển khai mã độc
Các chuyên gia bảo mật cảnh báo về chiến dịch tấn công nhắm vào lỗ hổng nghiêm trọng trên Citrix NetScaler, cho phép kẻ tấn công chiếm quyền root và cài đặt bộ công cụ mã độc tinh...

- Giọng nữ Bắc
Các nhà nghiên cứu từ Mandiant và Google Threat Intelligence Group (GTIG) vừa phát hiện một chiến dịch tấn công nhắm vào các thiết bị Citrix NetScaler ADC và NetScaler Gateway tại khu vực Bắc Mỹ và châu Âu. Kẻ tấn công đang tận dụng một lỗ hổng bảo mật nghiêm trọng để chiếm quyền kiểm soát hệ thống.
Table Of Content
Chi tiết về lỗ hổng CVE-2026-88772
Lỗ hổng này, được định danh là CVE-2026-88772 với điểm CVSS lên tới 9.5, là lỗi tràn bộ nhớ trong giao thức Datagram Transport Layer Security (DTLS) thuộc thành phần NSPPE (NetScaler Packet Processing Engine). Việc khai thác thành công cho phép kẻ tấn công vượt qua xác thực và thực thi mã tùy ý với đặc quyền root trên nền tảng FreeBSD của thiết bị.
Bộ công cụ tấn công WHIPSHOT và SLAPSHOT
Sau khi chiếm được quyền truy cập, tin tặc triển khai một bộ công cụ hậu khai thác (post-exploitation) bao gồm:
- WHIPSHOT: Một loại web shell PHP tinh vi, có khả năng ẩn giấu các lệnh điều khiển (C2) được mã hóa Base64 ngay trong các tiêu đề HTTP (HTTP headers).
- SLAPSHOT: Một công cụ đường hầm (tunneler) viết bằng Python, đóng vai trò làm cầu nối để tin tặc thực hiện các hoạt động thăm dò mạng nội bộ, di chuyển ngang (lateral movement) và đánh cắp thông tin xác thực.
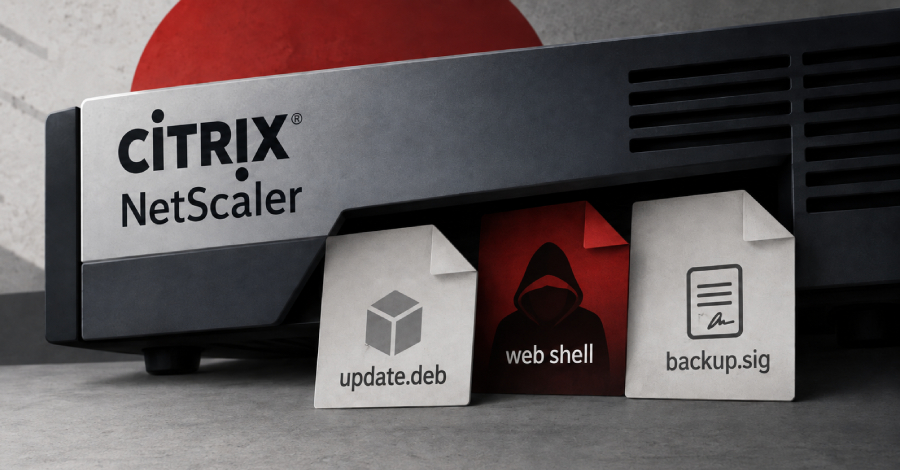
Đáng chú ý, kẻ tấn công sử dụng các kỹ thuật che giấu rất kỹ lưỡng, như ngụy trang web shell dưới dạng các tệp tin hình ảnh (.ico) hoặc tệp tin cấu hình (.sig), đồng thời thay đổi cấu hình máy chủ web để thực thi các tệp này như mã PHP.
Khuyến nghị
Các thiết bị biên (edge devices) như ADC, VPN gateway và tường lửa tiếp tục là mục tiêu hàng đầu của tin tặc do chúng thường xuyên tiếp xúc trực tiếp với internet và nằm ngoài tầm kiểm soát của các giải pháp EDR truyền thống. GreyNoise cũng xác nhận đã ghi nhận sự gia tăng đột biến các hoạt động quét và khai thác lỗ hổng này từ ngày 28/09/2026.
Quản trị viên hệ thống được khuyến cáo kiểm tra các bản cập nhật bảo mật mới nhất từ nhà cung cấp và rà soát nhật ký hệ thống (logs) để tìm kiếm các dấu hiệu bất thường, đặc biệt là các tệp tin .sig hoặc .deb khả nghi trong thư mục /netscaler/gui/vpn/scripts/linux/.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.