


Chi tiết kỹ thuật lỗ hổng CVE-2026-88772 trên Citrix NetScaler: Nguy cơ thực thi mã từ xa không cần xác thực
Các nhà nghiên cứu bảo mật vừa công bố chi tiết kỹ thuật về lỗ hổng nghiêm trọng CVE-2026-88772 trên Citrix NetScaler, cho phép kẻ tấn công thực thi mã từ xa thông qua lỗi tràn bộ...

- Giọng nữ Bắc
Các chuyên gia an ninh mạng vừa tiết lộ chi tiết kỹ thuật về một lỗ hổng bảo mật nghiêm trọng trong Citrix NetScaler ADC và Gateway, vốn đang bị khai thác tích cực trên thực tế. Lỗ hổng này được định danh là CVE-2026-88772 với điểm CVSS lên tới 9.5.
Table Of Content
Bản chất lỗ hổng
Theo báo cáo, đây là lỗi tràn bộ nhớ (memory overflow) nằm trong giao thức Datagram Transport Layer Security (DTLS) tại NetScaler Packet Processing Engine (NSPPE). Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) cảnh báo rằng lỗ hổng này có thể dẫn đến việc thực thi mã từ xa (RCE) hoặc tấn công từ chối dịch vụ (DoS).
Vấn đề nằm ở cách NetScaler xử lý các gói tin DTLS. Hệ thống tin tưởng tuyệt đối vào trường fragment_length trong tiêu đề handshake, trong khi tổng kích thước thông điệp được khai báo lại khác biệt. Sự không nhất quán này cho phép kẻ tấn công tạo ra các gói tin độc hại, khiến dữ liệu được sao chép vào bộ nhớ vượt quá giới hạn cho phép (buffer overflow).
Cơ chế khai thác
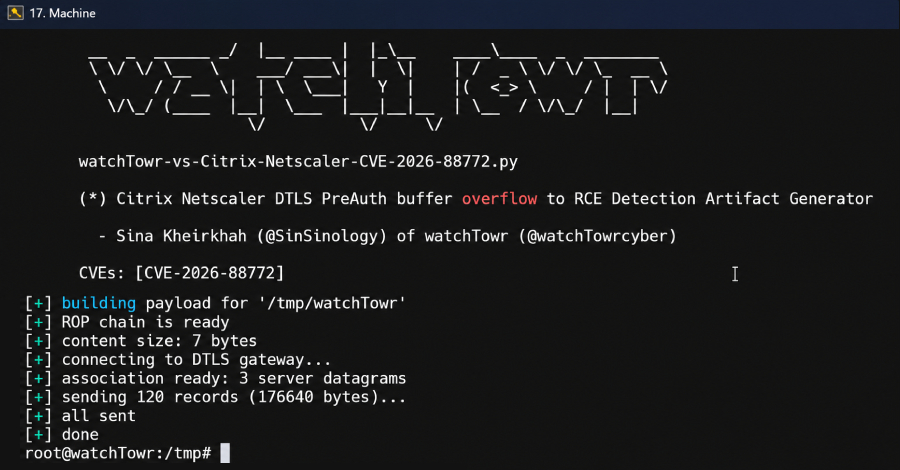
Nhà nghiên cứu bảo mật Sina Kheirkhah giải thích rằng, do NetScaler không kiểm tra xem gói tin tiếp theo có vừa với bộ nhớ đệm (scratch buffer) hay không, dữ liệu sẽ ghi đè lên các vùng nhớ quan trọng. Cụ thể, các bản ghi độc hại đánh lừa quá trình tái lắp ghép (reassembly) của hệ thống, khiến bộ nhớ đệm bị tràn với lượng dữ liệu lớn hơn nhiều so với dự kiến.
Phân tích từ watchTowr cho thấy kẻ tấn công có thể lợi dụng lỗi này để chuyển hướng luồng điều khiển, thực thi shellcode tùy ý với quyền root. Bằng cách sử dụng lời gọi hệ thống mprotect(), kẻ tấn công có thể vô hiệu hóa các biện pháp bảo vệ NX (no-execute), từ đó chiếm quyền kiểm soát server.
Khuyến nghị
Lỗ hổng này thường bị khai thác kết hợp với một lỗ hổng khác là CVE-2026-88771. Người dùng và quản trị viên hệ thống được khuyến cáo kiểm tra các bản vá mới nhất từ Citrix và cập nhật ngay lập tức để ngăn chặn các cuộc tấn công nhắm vào hạ tầng mạng của doanh nghiệp.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.