

OpenSSL vá lỗ hổng bảo mật nghiêm trọng trên DTLS: Nguy cơ rò rỉ bộ nhớ heap
Dự án OpenSSL vừa phát hành bản vá cho một lỗ hổng bảo mật mức độ cao (High-severity) trong giao thức DTLS, cho phép kẻ tấn công làm rò rỉ dữ liệu bộ nhớ heap hoặc gây treo chương...

- Giọng nữ Bắc
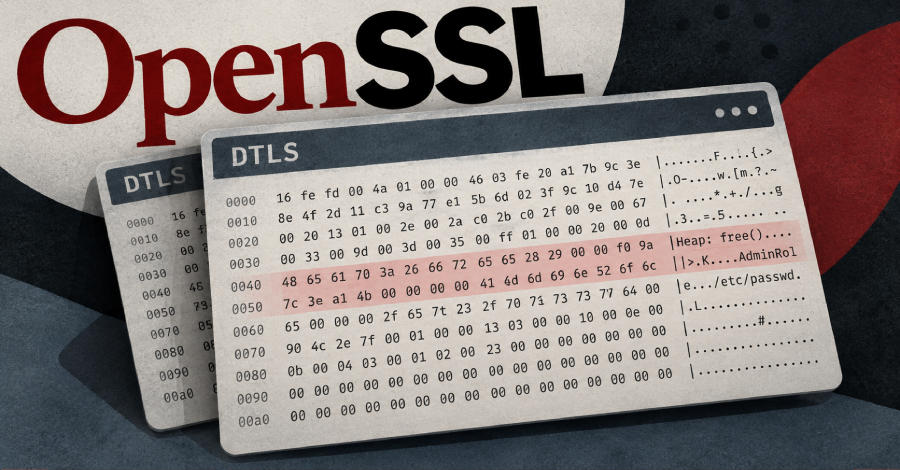
Dự án OpenSSL vừa công bố các bản cập nhật quan trọng nhằm khắc phục một lỗ hổng bảo mật có mức độ nghiêm trọng cao trong giao thức DTLS (Datagram Transport Layer Security). Lỗ hổng này có thể dẫn đến tình trạng rò rỉ bộ nhớ heap ra bên ngoài hoặc gây crash ứng dụng.
Chi tiết về lỗ hổng CVE-2026-84782
Vấn đề phát sinh khi cơ chế gửi lại (resend) của DTLS được kích hoạt trong lúc một thông điệp bắt tay (handshake) lớn đang bị tạm dừng giữa chừng. Trước khi có bản vá, quá trình gửi lại này sử dụng sai vị trí trong bộ đệm (buffer), dẫn đến việc gửi đi các thông điệp với nhãn không chính xác. Kết quả là nội dung của thông điệp bị chèn thêm các byte dữ liệu dư thừa từ bộ nhớ heap, gây ra hiện tượng tràn bộ đệm.
Theo OpenSSL, lỗ hổng này có thể khiến dữ liệu bộ nhớ heap chưa được mã hóa bị truyền sang phía bên kia của kết nối DTLS. Nếu quá trình đọc dữ liệu chạm vào vùng bộ nhớ không xác định, chương trình sẽ bị treo (crash). Lỗ hổng này ảnh hưởng đến cả vai trò client và server sử dụng OpenSSL để xử lý DTLS, ví dụ như trong các kênh dữ liệu WebRTC hoặc thiết lập khóa mã hóa cho các cuộc gọi internet.
Các phiên bản bị ảnh hưởng và giải pháp
Lỗ hổng được định danh là CVE-2026-84782. OpenSSL đã phát hành bản vá trong các phiên bản 4.0.3, 3.6.5, 3.5.9 và 3.4.8. Đối với các nhánh cũ hơn như 3.0, 1.1.1 và 1.0.2, bản vá chỉ được cung cấp cho khách hàng sử dụng dịch vụ hỗ trợ trả phí (premium support).
Người dùng được khuyến cáo thực hiện các bước sau:
- Cập nhật ngay lập tức: Kiểm tra và nâng cấp lên phiên bản OpenSSL mới nhất được hỗ trợ.
- Đối với người dùng Ubuntu/Debian: Các nhà phân phối đã bắt đầu tung ra bản vá thông qua trình quản lý gói hệ thống. Người dùng cần cập nhật gói
libsslvà khởi động lại hệ thống để thay đổi có hiệu lực. - Đối với người dùng OpenSSL 3.0: Do nhánh này đã kết thúc hỗ trợ công khai từ ngày 7/9/2026, người dùng nên cân nhắc nâng cấp lên các nhánh mới hơn như 4.0 hoặc 3.5 (LTS) để nhận được các bản cập nhật bảo mật định kỳ.
Hiện tại, chưa có báo cáo về việc lỗ hổng này bị khai thác trong thực tế. Tuy nhiên, do tính chất nghiêm trọng của nó, các chuyên gia an ninh mạng khuyến nghị quản trị viên hệ thống cần ưu tiên áp dụng bản vá càng sớm càng tốt để bảo vệ tính toàn vẹn của dữ liệu và sự ổn định của dịch vụ.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.