

Cảnh báo: Tin tặc khai thác lỗ hổng AhsayCBS để phát tán mã độc đào tiền ảo XMRig
Các cuộc tấn công nhắm vào lỗ hổng trong tiện ích sao lưu AhsayCBS đang gia tăng, cho phép tin tặc chiếm quyền điều khiển hệ thống và cài đặt mã độc đào tiền ảo ngụy trang dưới tên Microsoft...

- Giọng nữ Bắc
Các chuyên gia bảo mật vừa phát hiện một chiến dịch tấn công nhắm vào hai lỗ hổng nghiêm trọng trong tiện ích sao lưu AhsayCBS. Kẻ tấn công đã tận dụng các lỗ hổng này để chiếm quyền kiểm soát thiết bị, cài đặt web shell và triển khai mã độc đào tiền ảo XMRig.
Table Of Content
Chi tiết về các lỗ hổng
Hai lỗ hổng được xác định bao gồm:
- CVE-2026-105133 (Điểm CVSS 5.5): Lỗi xác thực không đúng trong hàm
checkSysPwd()thuộc thành phầnApiStructsAction.java. - CVE-2026-105134 (Điểm CVSS 9.3): Lỗi chèn lệnh hệ điều hành (OS command injection) trong thành phần Replication Receiver.
Bằng cách kết hợp hai lỗ hổng này, tin tặc có thể thực hiện bypass xác thực và chạy các lệnh tùy ý trên hệ thống bị ảnh hưởng. Mặc dù các mã CVE chỉ mới được công bố vào ngày 4/10/2026, nhưng các nỗ lực khai thác đã bắt đầu từ ngày 7/10/2026.
Phương thức tấn công tinh vi
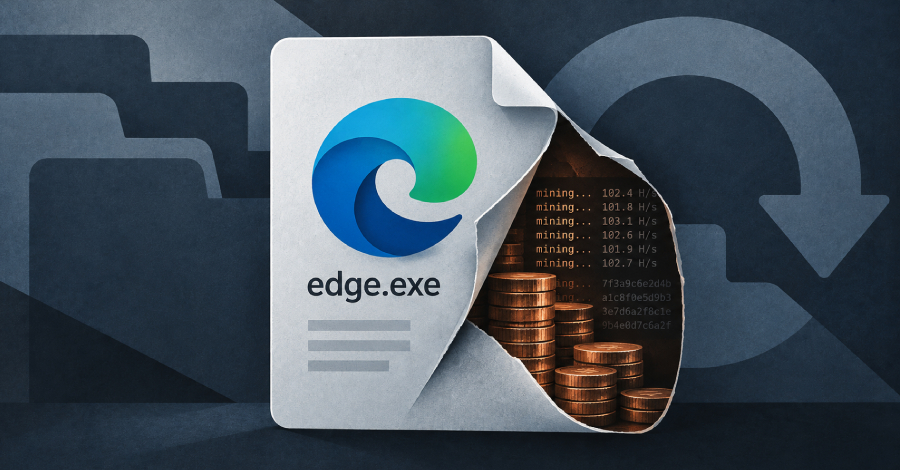
Theo phân tích từ Huntress, sau khi chiếm được quyền truy cập, kẻ tấn công thực hiện các bước thăm dò, cài đặt web shell và triển khai mã độc đào tiền ảo. Để tránh bị phát hiện, mã độc XMRig được đổi tên thành edge.exe, giả dạng trình duyệt Microsoft Edge.
Đáng chú ý, tin tặc còn sử dụng một script PowerShell (Taskgmr.ps1) được cho là có sự hỗ trợ của AI. Script này tích hợp các cơ chế chống phân tích (anti-analysis), tự động dừng hoạt động đào tiền ảo ngay khi người dùng mở Task Manager. Ngoài ra, nó còn được cấu hình để tự động tắt Task Manager nếu ứng dụng này bị mở quá một giờ vào khung giờ đêm.
Trong một số trường hợp, tin tặc còn sử dụng công cụ certutil.exe để tải xuống một driver hợp lệ nhưng chứa lỗ hổng (WinRing0x64.sys) vào thư mục TEMP, nhằm mục đích leo thang đặc quyền lên cấp độ kernel để tối ưu hóa hiệu suất đào tiền ảo.
Khuyến nghị bảo mật
Mặc dù các bản vá đã được đề cập trong phiên bản 10.3.4, nhưng thực tế cho thấy nhiều hệ thống vẫn đang bị ảnh hưởng, khiến các lỗ hổng này trở thành các zero-day tiềm ẩn. Để bảo vệ hệ thống, các tổ chức cần:
- Hạn chế quyền truy cập vào giao diện quản lý của AhsayCBS.
- Chỉ cho phép truy cập từ các địa chỉ IP đáng tin cậy hoặc thông qua VPN.
- Thường xuyên rà soát hệ thống để tìm kiếm các dấu hiệu xâm nhập bất thường.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.