

Cảnh báo: Tin tặc khai thác lỗ hổng AhsayCBS để phát tán backdoor Python tinh vi
Các nhà nghiên cứu bảo mật phát hiện chiến dịch tấn công nhắm vào phần mềm sao lưu AhsayCBS, sử dụng chuỗi lỗ hổng zero-day để cài đặt web shell và backdoor Python có khả năng né tránh...

- Giọng nữ Bắc
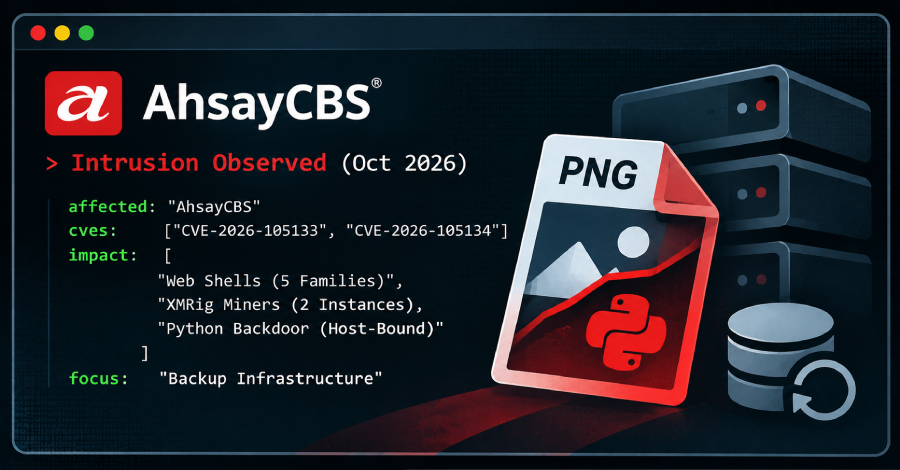
Các chuyên gia an ninh mạng vừa công bố chi tiết về một chiến dịch tấn công nguy hiểm nhắm vào phần mềm sao lưu AhsayCBS. Kẻ tấn công đã tận dụng hai lỗ hổng nghiêm trọng (CVE-2026-105133 và CVE-2026-105134) để vượt qua xác thực và thực thi mã tùy ý trên các hệ thống bị ảnh hưởng.
Được phát hiện bởi Huntress vào tháng 10/2026, các lỗ hổng này ban đầu được khai thác như những zero-day. Sau khi Ahsay Backup phát hành bản patch vào giữa tháng 10, các đối tượng tấn công đã chuyển hướng sang khai thác các hệ thống chưa cập nhật.
Chiến thuật tấn công đa tầng
Không chỉ dừng lại ở việc cài đặt các công cụ đào tiền ảo XMRig, kẻ tấn công còn thể hiện sự kiên trì khi triển khai hàng loạt web shell (dạng JSP) để duy trì quyền truy cập. Các web shell này được thiết kế tinh vi, bao gồm cả loại ẩn payload trong dữ liệu pixel của ảnh PNG hoặc sử dụng các khóa cứng để thực thi lệnh từ xa.
Điểm đáng chú ý nhất trong chiến dịch này là một backdoor viết bằng Python. Mã độc này được thiết kế để tự bảo vệ mình khỏi sự phân tích của các chuyên gia bằng cách kiểm tra mã định danh máy tính (MachineGuid). Nếu không khớp với môi trường mục tiêu, nó sẽ không kích hoạt, giúp nó né tránh thành công các hệ thống sandbox.
Mục tiêu nhắm vào hạ tầng sao lưu
Các nhà nghiên cứu cảnh báo rằng kẻ tấn công đặc biệt quan tâm đến các máy chủ quản lý dữ liệu sao lưu. Bằng chứng cho thấy chúng đã sử dụng các công cụ như NetExec để đánh cắp thông tin xác thực từ cơ sở dữ liệu của Veeam. Việc chiếm quyền điều khiển hạ tầng sao lưu cho phép tin tặc tiếp cận các tài khoản quản trị domain, hypervisor và các kho lưu trữ dữ liệu quan trọng.
Để duy trì sự hiện diện lâu dài, kẻ tấn công còn cấu hình loại trừ cho Microsoft Defender, đồng thời cài đặt các công cụ tunneling (như GOST, Chisel) và các phần mềm truy cập từ xa hợp pháp như AnyDesk, Atera và Splashtop.
Người dùng AhsayCBS được khuyến cáo kiểm tra hệ thống và đảm bảo đã áp dụng các bản vá mới nhất từ nhà sản xuất để ngăn chặn các nỗ lực khai thác tiếp theo.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.