

Nhóm tin tặc Blind Eagle phát tán mã độc RAT thông qua thông báo tòa án giả mạo
Nhóm tin tặc Blind Eagle (APT-C-36) đang thực hiện chiến dịch tấn công mới tại Mỹ Latinh, sử dụng các email lừa đảo giả danh thông báo pháp lý để phát tán mã độc RAT tinh...

- Giọng nữ Bắc
Nhóm tin tặc khét tiếng Blind Eagle (còn được biết đến với tên gọi APT-C-36) vừa tái xuất với một chiến dịch tấn công nhắm vào các tổ chức tại khu vực Mỹ Latinh. Thủ đoạn chính của nhóm là sử dụng các email phishing giả danh thông báo từ tòa án, cơ quan công tố và các văn bản hành chính để phát tán mã độc Remote Access Trojan (RAT).
Theo các chuyên gia bảo mật, mã độc này có mối liên hệ mật thiết với các dòng AsyncRAT và DCRat. Kể từ khi hoạt động vào năm 2018, Blind Eagle thường xuyên sử dụng kỹ thuật spear-phishing để lây nhiễm các loại RAT phổ biến như BitRAT, Lime RAT, NjRAT và Remcos RAT.
Phương thức tấn công tinh vi
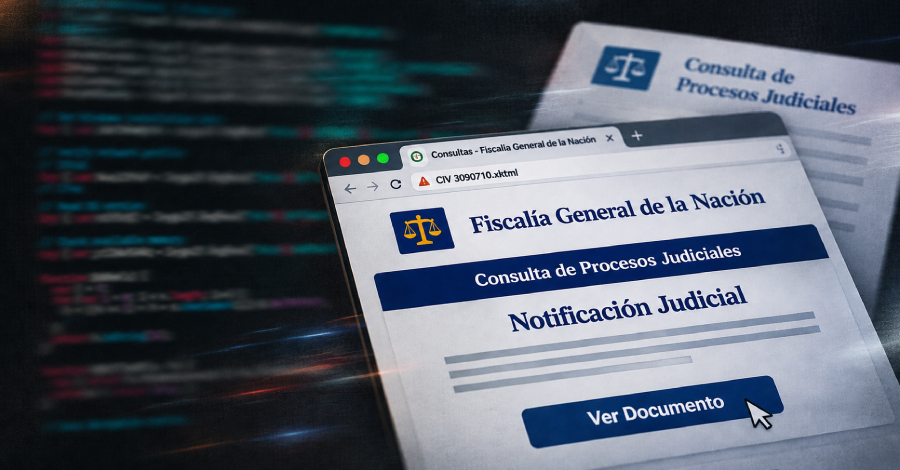
Quy trình tấn công bắt đầu bằng việc gửi email lừa đảo đến các nhân viên xử lý hợp đồng hoặc dịch vụ pháp lý. Một trong những kỹ thuật đáng chú ý là việc sử dụng file SVG được ngụy trang dưới dạng thông báo từ Văn phòng Tổng chưởng lý Colombia. Khi người dùng mở file, một trang web giả mạo sẽ được hiển thị.
Kẻ tấn công sử dụng kỹ thuật HTML smuggling để lắp ghép payload là một file ZIP ngay trong trình duyệt, giúp bypass các hệ thống kiểm soát bảo mật email truyền thống. Bên trong file ZIP là một trình dropper JavaScript giả dạng phần mềm kiểm tra cấu hình mạng.
Khả năng thực thi và duy trì
Sau khi được kích hoạt, mã độc thực hiện các bước sau:
- Thực hiện reconnaissance (do thám) môi trường hệ thống, thu thập thông tin mạng, tên máy tính và các biến môi trường.
- Sử dụng VBScript để bypass các cơ chế bảo mật như AMSI (Antimalware Scan Interface) và ETW (Event Tracing for Windows).
- Hiển thị một trang thông báo giả mạo để đánh lạc hướng người dùng.
- Xóa các dấu vết ban đầu, loại bỏ metadata Mark of the Web (MotW) và thiết lập cơ chế tự khởi động cùng hệ thống (persistence).
- Sử dụng PowerShell để giải mã và chạy payload RAT cuối cùng trong bộ nhớ.
Mặc dù chưa có bằng chứng về việc các cuộc tấn công này đã gây ra thiệt hại thực tế, nhưng nếu thành công, kẻ tấn công có thể chiếm quyền điều khiển từ xa, chụp màn hình, ghi lại thao tác bàn phím và đánh cắp dữ liệu nhạy cảm thông qua kênh mã hóa. Các chuyên gia nhận định đây là một chiến dịch có tổ chức, được thực hiện bởi một nhóm tin tặc sử dụng tiếng Tây Ban Nha và Bồ Đào Nha, có khả năng vận hành từ hạ tầng đặt tại Brazil.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.