

Cảnh báo: Lỗ hổng nghiêm trọng trong Xen Orchestra đang bị tin tặc khai thác để chiếm quyền quản trị
Vates VMS vừa phát đi cảnh báo về một lỗ hổng bypass xác thực nghiêm trọng trong Xen Orchestra, cho phép kẻ tấn công chiếm quyền Admin và kiểm soát toàn bộ node...

- Giọng nữ Bắc
Hãng phần mềm Vates VMS mới đây đã đưa ra cảnh báo khẩn cấp về một lỗ hổng bảo mật nghiêm trọng trong Xen Orchestra. Đáng chú ý, lỗ hổng này hiện đang bị các đối tượng tấn công khai thác tích cực trong thực tế.
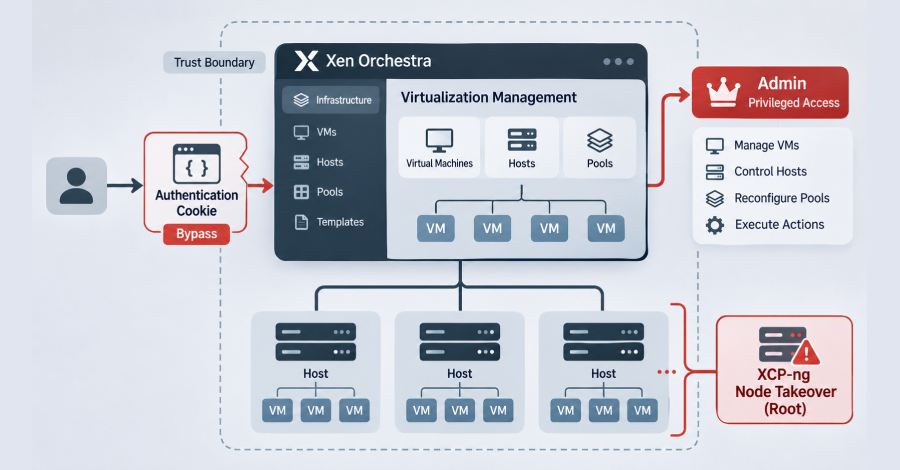
Lỗ hổng này được định danh là VSA-2026-062, thuộc nhóm lỗi authentication bypass (vượt qua xác thực). Theo phân tích từ nhà sản xuất, lỗi nằm ở cách xử lý cookie REST. Cụ thể, kẻ tấn công có thể gửi một cookie được chế tạo đặc biệt để đánh lừa hệ thống, khiến nó hiểu sai đối tượng xác thực và cấp quyền truy cập mà không cần thông tin đăng nhập hợp lệ.
Khi khai thác thành công, kẻ tấn công có thể thực hiện các hành động với đặc quyền Admin, từ đó dẫn đến khả năng thực thi mã tùy ý (arbitrary code execution) trên các cụm máy chủ và chiếm quyền kiểm soát hoàn toàn node XCP-ng dưới quyền root.
Các chuyên gia bảo mật đã ghi nhận sự liên quan của lỗ hổng này với một máy chủ điều khiển (C2) của mã độc RedLine Stealer và một địa chỉ TOR độc hại. Một số dấu hiệu nhận biết (IoC) bao gồm:
- Các request HTTP chứa chuỗi
authenticationToken=j:%7B%7DhoặcauthenticationToken=j:{}. - Sự xuất hiện của máy ảo lạ có tên
pivot2. - Các tệp tin nghi vấn như
/etc/cron.d/zz-ustar2,/etc/cron.d/zz-ustar,/.ustar5, và/.ustar6.
Khuyến nghị khắc phục:
Vates VMS đã phát hành bản vá cho các phiên bản Xen Orchestra 6.9.1, 6.10.0 và các phiên bản xo-server 5.211.2, 5.213.1. Người dùng cần cập nhật hệ thống ngay lập tức.
Trong trường hợp chưa thể thực hiện patch ngay, các quản trị viên được khuyến cáo:
- Tuyệt đối không phơi bày các instance Xen Orchestra ra internet công cộng.
- Chặn các địa chỉ IP và tên miền độc hại đã được xác định.
- Cấu hình WAF hoặc reverse proxy để chặn các token trống (empty token) nhằm ngăn chặn nỗ lực khai thác.
- Thực hiện thay đổi toàn bộ mật khẩu và các thông tin xác thực nếu phát hiện hệ thống đã bị xâm nhập.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.