

Lỗ hổng RCE trong SGLang khiến NEAR AI bị tấn công, dữ liệu người dùng bị rò rỉ
Một lỗ hổng thực thi mã từ xa (RCE) trong engine suy luận SGLang đã bị khai thác để tấn công vào hệ thống của NEAR AI, dẫn đến việc rò rỉ dữ liệu của khoảng 100 người dùng và 18 AI...

- Giọng nữ Bắc
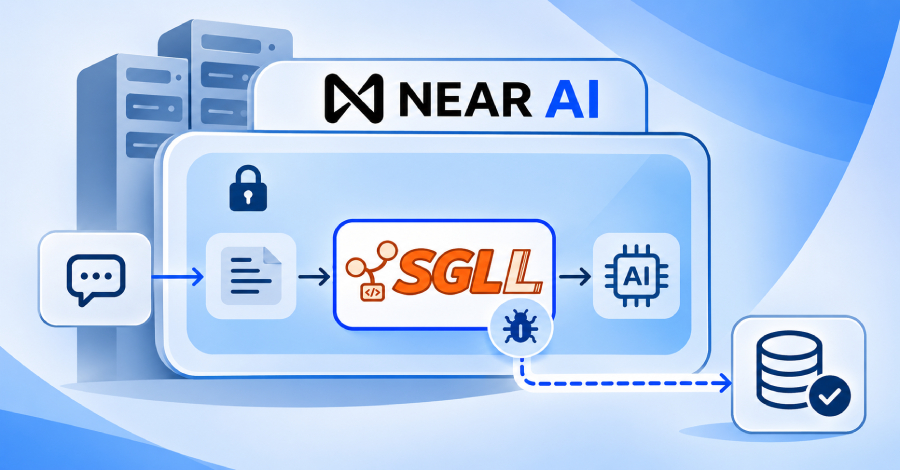
Một cuộc tấn công mạng nhắm vào NEAR AI đã xảy ra vào Chủ nhật tuần trước, khi kẻ tấn công khai thác thành công lỗ hổng thực thi mã từ xa (RCE) trong SGLang – một engine suy luận mã nguồn mở. Sự cố này cho phép kẻ gian chạy mã trái phép trên các server suy luận của công ty.
Đáng chú ý, kẻ tấn công đã có khả năng truy cập vào các yêu cầu đang được xử lý trên server bị ảnh hưởng, bao gồm cả những yêu cầu chạy ở chế độ bảo mật (confidential mode). Mặc dù chế độ này sử dụng môi trường thực thi tin cậy (TEE) để đảm bảo tính riêng tư, nhưng phía NEAR AI thừa nhận rằng TEE không thể bảo vệ dữ liệu nếu phần mềm chạy bên trong nó (trong trường hợp này là SGLang) chứa lỗ hổng bảo mật.
Sau khi xâm nhập, kẻ tấn công đã mở rộng phạm vi tấn công vào các hệ thống nội bộ khác:
- Private Chat: Một sản phẩm đã ngừng hỗ trợ của công ty. Kẻ tấn công đã lấy cắp thông tin tài khoản của khoảng 100 người dùng, bao gồm tên, địa chỉ email và thông tin về gói dịch vụ/số dư. Tuy nhiên, không có bằng chứng cho thấy các tệp tin hoặc nội dung trò chuyện bị truy cập.
- AI Agents: Kẻ tấn công tiếp cận 18 AI agents trên một bản triển khai cũ không chạy trong TEE, từ đó đánh cắp lịch sử trò chuyện, nhật ký và cài đặt.
- Cloud API Keys: Hai khóa API của khách hàng đã bị lộ trong nhật ký hệ thống và đã bị công ty thu hồi ngay lập tức.
Ngay sau khi phát hiện vụ việc, NEAR AI đã thực hiện các biện pháp ứng phó khẩn cấp bao gồm: thu hồi toàn bộ phiên đăng nhập và quyền quản trị, thay thế các token của agent, đưa dịch vụ Private Chat ngoại tuyến và triển khai bản vá cho lỗ hổng SGLang trên tất cả các server suy luận. Công ty cũng đã hoàn tất quá trình rà soát pháp y kỹ thuật.
Hiện tại, dịch vụ NEAR AI Cloud đã hoạt động trở lại. Công ty cho biết đã thông báo lỗ hổng này cho dự án SGLang, tuy nhiên chưa công bố mã CVE cụ thể hoặc phiên bản bị ảnh hưởng. Những người dùng bị ảnh hưởng trực tiếp đã nhận được thông báo từ bộ phận bảo mật của NEAR AI. Công ty cũng khuyến cáo người dùng nên cảnh giác với các tin nhắn lạ liên quan đến tài khoản hoặc số dư cá nhân.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.