


Tại sao kiểm thử từng kỹ thuật riêng lẻ không còn đủ để chống lại các chuỗi tấn công (Attack Chains)?
Các đội ngũ an ninh mạng thường tập trung kiểm thử các kỹ thuật đơn lẻ, nhưng tin tặc hiện nay lại sử dụng các chuỗi tấn công (attack chains) phức tạp. Bài viết giải thích tại sao việc chuyển dịch...

- Giọng nữ Bắc
Các đội ngũ an ninh mạng hiện nay đã làm khá tốt việc kiểm thử khả năng phòng thủ trước các mối đe dọa cụ thể. Họ đặt ra những câu hỏi như: Liệu EDR có phát hiện được payload này không? Tổ chức có vượt qua bài kiểm tra phishing không? Hay các rule trên SIEM có kích hoạt khi gặp kỹ thuật tấn công đó không? Ở những tổ chức chuyên nghiệp, các bài kiểm tra này thậm chí được thực hiện liên tục.
Table Of Content
Tuy nhiên, vấn đề cốt lõi vẫn tồn tại: tất cả các hoạt động này đều là những bài kiểm tra cô lập và rời rạc. Trong khi đó, tin tặc—đặc biệt là những kẻ sử dụng AI—không tấn công theo từng kỹ thuật đơn lẻ. Chúng kết nối chúng lại thành một chuỗi tấn công (attack chain). Từ một email phishing dẫn đến thu thập thông tin đăng nhập, chiếm quyền truy cập ban đầu, leo thang đặc quyền, di chuyển ngang (lateral movement), cho đến khi dữ liệu bị đánh cắp. Một hệ thống phòng thủ có thể chặn được từng bước riêng lẻ, nhưng lại hoàn toàn thất bại trước một chuỗi hành động phối hợp nhịp nhàng.
Khoảng cách giữa kiểm thử kỹ thuật và thực tế
Hầu hết các chương trình mô phỏng tấn công (BAS) hiện nay đều dựa trên các khung tham chiếu như MITRE ATT&CK, nơi mỗi kỹ thuật được kiểm tra, chấm điểm và sau đó chuyển sang kỹ thuật tiếp theo. Cách tiếp cận này bỏ qua thực tế rằng kẻ tấn công sẽ thích nghi dựa trên kết quả của từng bước. Theo báo cáo từ Filigran, 93% lãnh đạo an ninh mạng cho biết tổ chức của họ vẫn bị tấn công gây ảnh hưởng nghiêm trọng trong 12 tháng qua, dù đã thực hiện các bài kiểm tra phòng thủ. Nguyên nhân chính được chỉ ra là do các công cụ rời rạc và quy trình kiểm thử thiếu tính liên kết.
Attack Chaining: Tư duy phòng thủ theo cách của kẻ tấn công
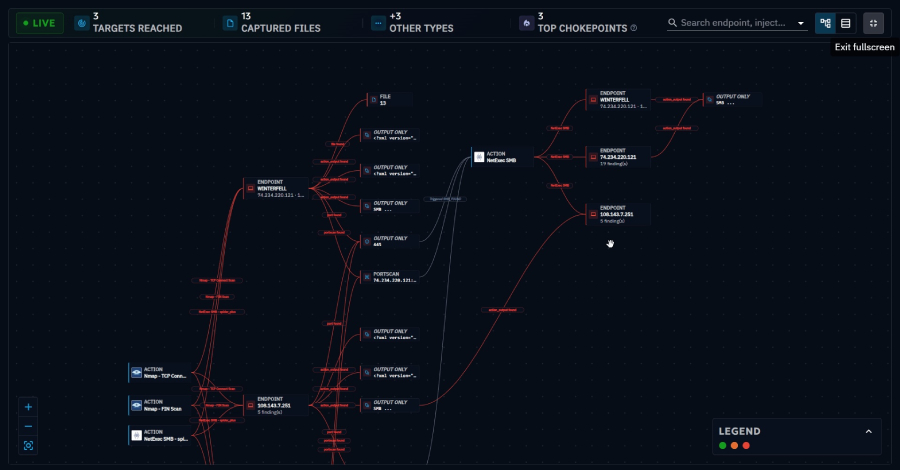
Attack Chaining (Chuỗi tấn công) là phương pháp tự động hóa các lộ trình tấn công đa giai đoạn từ đầu đến cuối. Thay vì kiểm tra các kỹ thuật riêng lẻ, phương pháp này liên kết chúng thành một chuỗi thực tế: kết quả đầu ra của hành động này (ví dụ: một credential thu thập được hoặc một port mở) sẽ tự động trở thành đầu vào cho bước tiếp theo. Điều này mô phỏng chính xác cách một Red Team hoạt động nhưng với tốc độ nhanh hơn và chi phí thấp hơn nhiều.
Các thành phần cốt lõi của Attack Chaining bao gồm:
- Logic chuỗi có điều kiện: Cho phép xây dựng các kịch bản tấn công linh hoạt, tự động rẽ nhánh dựa trên phản hồi từ môi trường thực tế.
- Bản đồ lộ trình tấn công trực tiếp: Theo dõi toàn bộ quá trình tấn công trên biểu đồ tương tác theo thời gian thực.
- Xác định điểm nghẽn (Chokepoints): Thay vì danh sách dài các lỗ hổng, hệ thống chỉ ra những điểm mấu chốt mà nếu khắc phục, toàn bộ chuỗi tấn công sẽ bị vô hiệu hóa.
- Kiểm soát phạm vi và an toàn: Đảm bảo các bài kiểm tra diễn ra trong giới hạn cho phép, tránh gây gián đoạn hệ thống.
- Social Engineering là một giai đoạn chính: Tích hợp phishing, SMS lừa đảo vào chuỗi tấn công như một nút thắt quan trọng, phản ánh đúng thực tế các cuộc xâm nhập hiện nay.
Hướng tới tự động hóa với XTM One
Với sự hỗ trợ của AI từ XTM One, các tổ chức có thể chuyển từ chế độ vận hành thủ công sang tự động hóa hoàn toàn. Người vận hành chỉ cần xác định mục tiêu và phạm vi, AI sẽ tự lập kế hoạch, thực thi và thích nghi với các phản ứng từ hệ thống phòng thủ. Kết quả là một bài mô phỏng tấn công toàn diện, chạy trong vài phút thay vì vài tuần, giúp doanh nghiệp luôn nắm bắt được khả năng chống chịu của mình trước những mối đe dọa mới nhất.
Tóm lại, các bề mặt tấn công (attack surfaces) được tạo thành từ những điểm yếu riêng lẻ, nhưng các cuộc tấn công lại được tạo thành từ các chuỗi (chains). Nếu muốn bảo vệ tổ chức hiệu quả, chúng ta cần thay đổi cách kiểm thử để bắt kịp với cách mà kẻ tấn công thực sự vận hành.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.