


Cảnh báo: Lỗ hổng nghiêm trọng trên plugin WooCommerce và The Events Calendar đang bị khai thác
Các chuyên gia bảo mật phát hiện tin tặc đang tích cực khai thác lỗ hổng nghiêm trọng trên plugin WooCommerce Wholesale Lead Capture và The Events Calendar để chiếm quyền điều khiển website...

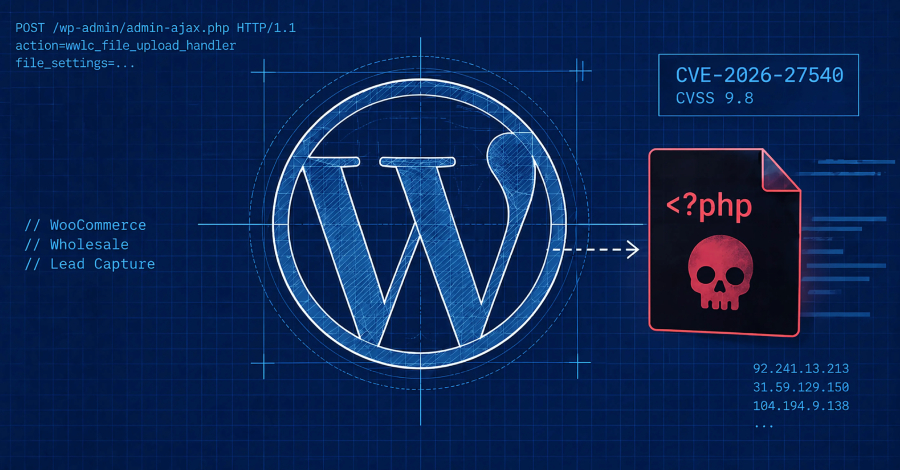
Các nhà nghiên cứu bảo mật tại Wordfence vừa đưa ra cảnh báo khẩn cấp về một lỗ hổng bảo mật nghiêm trọng trong plugin WooCommerce Wholesale Lead Capture, đang được sử dụng trên hơn 6.000 website WordPress. Lỗ hổng này cho phép kẻ tấn công không cần xác thực có thể tải lên các tệp tin tùy ý, bao gồm cả các PHP web shell để thực thi mã từ xa (RCE).
Chi tiết về lỗ hổng trên WooCommerce Wholesale Lead Capture
Được định danh là CVE-2026-27540 (điểm CVSS 9.8), lỗ hổng này xuất phát từ việc thiếu kiểm soát loại tệp tin trong hành động AJAX có tên wwlc_file_upload_handler. Lỗi này ảnh hưởng đến tất cả các phiên bản plugin từ 2.0.3.1 trở về trước.
Theo ghi nhận từ Wordfence, đã có hơn 100.000 nỗ lực khai thác nhắm vào lỗ hổng này kể từ tháng 6/2026. Kẻ tấn công thường gửi các yêu cầu giả mạo đến wwlc_file_upload_handler kèm theo tham số file_settings và tệp tin shell.php độc hại. Các web shell này giúp tin tặc thu thập thông tin máy chủ và cài đặt thêm các mã độc khác.
Khuyến nghị cho quản trị viên: Kiểm tra thư mục uploads để tìm các tệp .php bất thường và rà soát các yêu cầu đáng ngờ gửi đến /wp-admin/admin-ajax.php từ các địa chỉ IP nghi vấn.
Cảnh báo lỗ hổng trên plugin The Events Calendar
Bên cạnh đó, Wordfence cũng công bố hai lỗ hổng nghiêm trọng khác (CVE-2026-78159 và CVE-2026-78006) ảnh hưởng đến plugin The Events Calendar, vốn có hơn 600.000 lượt cài đặt. Các lỗ hổng này cho phép kẻ tấn công thực thi mã từ xa thông qua quy trình render widget của plugin.
Các phương thức tấn công bao gồm:
- PHP Object Injection: Thực thi các lệnh hệ điều hành tùy ý trên máy chủ.
- Bypass cơ chế bảo vệ: Lạm dụng các hàm gọi tùy ý để đặt lại mật khẩu quản trị viên, từ đó chiếm quyền kiểm soát hoàn toàn website.
StellarWP, đơn vị phát triển plugin này, đã tung ra các bản vá lỗi trong phiên bản 6.17.3.1 và 6.17.4.1. Người dùng được khuyến cáo cập nhật plugin lên phiên bản mới nhất ngay lập tức để tránh các rủi ro về mất cắp dữ liệu hoặc bị cài đặt malware.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.