


Hacker ‘bằng xương bằng thịt’ khai thác lỗ hổng Marimo RCE, chiếm quyền điều khiển SSH trong 8 giây
Các chuyên gia bảo mật từ Sysdig vừa ghi nhận một vụ tấn công tinh vi, nơi hacker đã tận dụng lỗ hổng RCE trên Marimo để chiếm quyền truy cập SSH bastion chỉ trong vòng 8 giây, chứng minh rằng kỹ...

- Giọng nữ Bắc
Trong bối cảnh trí tuệ nhân tạo (AI) đang làm thay đổi cách thức tấn công mạng, các chuyên gia từ Sysdig vừa công bố một phát hiện đáng chú ý: những hacker có kỹ năng cao vẫn có thể thực hiện các cuộc tấn công với tốc độ đáng kinh ngạc mà không cần đến sự hỗ trợ của các tác nhân AI (agentic threat actor).
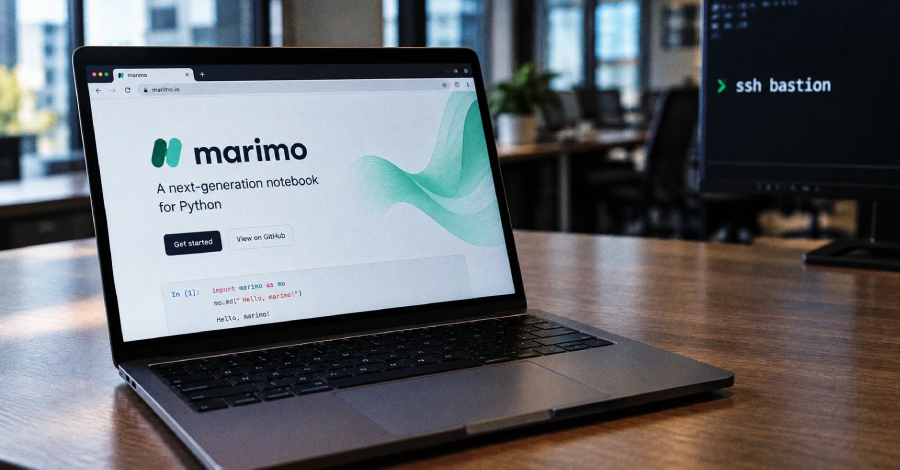
Cụ thể, trong một vụ tấn công nhắm vào nền tảng Marimo, kẻ tấn công đã khai thác thành công lỗ hổng CVE-2026-39987 (điểm CVSS 9.3) – một lỗ hổng Remote Code Execution (RCE) cho phép thực thi mã từ xa mà không cần xác thực. Chỉ trong vòng 8 giây kể từ khi có quyền truy cập ban đầu, kẻ tấn công đã thực hiện chuỗi hành động leo thang đặc quyền để chiếm quyền truy cập vào một SSH bastion host.
Theo báo cáo, kẻ tấn công đã sử dụng các công cụ tùy chỉnh được viết và tinh chỉnh thủ công ngay trong phiên làm việc. Thay vì sử dụng các framework tự động hóa, đối tượng này đã thực hiện hơn 850 lệnh tương tác trong suốt 9 giờ, bao gồm việc trích xuất thông tin từ AWS Secrets Manager, lấy khóa riêng tư (private key) và xác thực vào bastion host một cách trơn tru. Điều này cho thấy kỹ năng của con người không chỉ đạt tốc độ tương đương máy móc mà còn có khả năng né tránh các hệ thống phát hiện (detection) tốt hơn so với các kịch bản tấn công tự động thông thường.
Bên cạnh vụ việc trên, các nhà nghiên cứu cũng cảnh báo về sự gia tăng của các chiến dịch tấn công khác, điển hình là chiến dịch nhắm vào hơn 3.500 máy chủ Redis để triển khai phần mềm đào tiền ảo (cryptomining). Kẻ tấn công sử dụng nhiều kỹ thuật song song như quét lỗ hổng WordPress, tiêm khóa SSH thông qua chế độ AOF của Redis, và thử nghiệm thoát khỏi môi trường sandbox của Lua.
Các chuyên gia bảo mật nhấn mạnh rằng, dù AI đang làm giảm rào cản kỹ thuật cho tội phạm mạng, nhưng các hacker dày dạn kinh nghiệm vẫn là mối đe dọa lớn nhất. Họ biết cách xây dựng chuỗi tấn công từ con số không, tránh các bẫy phòng thủ mà các công cụ tự động thường mắc phải. Do đó, việc vá lỗi (patch) kịp thời các lỗ hổng và thắt chặt cấu hình bảo mật trên các server vẫn là ưu tiên hàng đầu để ngăn chặn các cuộc xâm nhập tương tự.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.