


Cảnh báo: Lỗ hổng JWT Bypass trên WSO2 API Manager đang bị khai thác thực tế
Các chuyên gia bảo mật phát hiện lỗ hổng nghiêm trọng CVE-2026-5430 trên WSO2 API Manager, cho phép kẻ tấn công vượt qua xác thực JWT và chiếm quyền quản trị.

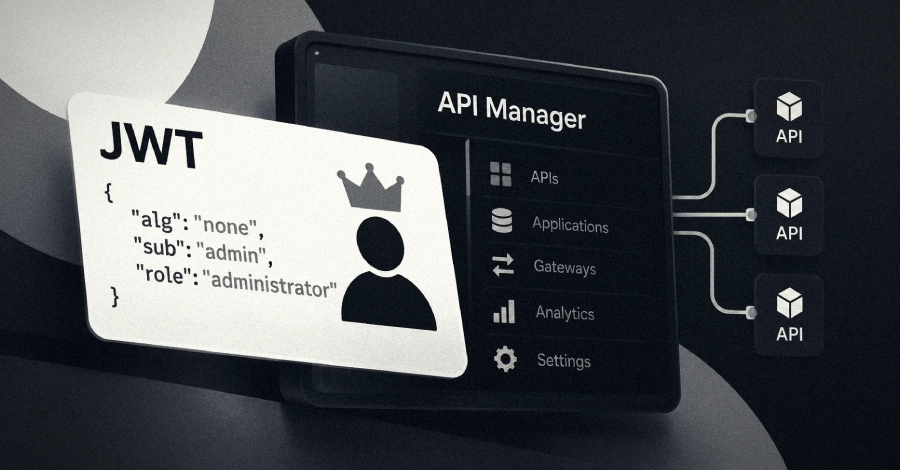
Một lỗ hổng bảo mật nghiêm trọng trong WSO2 API Manager đang trở thành mục tiêu tấn công tích cực của tin tặc. Theo các báo cáo từ watchTowr, lỗ hổng này cho phép kẻ tấn công thực hiện hành vi vượt qua xác thực (bypass) và chiếm quyền kiểm soát tài khoản.
Chi tiết về lỗ hổng CVE-2026-5430
Được định danh là CVE-2026-5430 với điểm CVSS lên tới 9.8/10, lỗ hổng này xuất phát từ việc xác thực chữ ký mã hóa không đúng cách. Cụ thể, hệ thống JWT (JSON Web Token) của WSO2 chấp nhận các token được ký bằng các thuật toán không được hỗ trợ, từ đó cho phép kẻ tấn công giả mạo token quản trị để truy cập trái phép.
Yordan Ganchev, chuyên gia tình báo đe dọa tại watchTowr, cảnh báo rằng lỗ hổng này cực kỳ nguy hiểm vì nó cho phép kẻ tấn công truy cập vào mọi endpoint của API backend, đánh cắp thông tin xác thực, khóa người dùng (consumer keys) và các bí mật (secrets) của ứng dụng.
Các sản phẩm bị ảnh hưởng
Lỗ hổng này ảnh hưởng đến nhiều dòng sản phẩm của WSO2, bao gồm:
- WSO2 API Control Plane (phiên bản 4.6.0, 4.5.0)
- WSO2 API Manager (phiên bản 4.6.0, 4.5.0, 4.4.0, 4.3.0, 4.2.0, 4.1.0)
- WSO2 Traffic Manager (phiên bản 4.6.0, 4.5.0)
- WSO2 Universal Gateway (phiên bản 4.6.0, 4.5.0)
Khuyến nghị bảo mật
Các mạng lưới honeypot đã ghi nhận những nỗ lực khai thác thực tế từ ngày 13/09/2026. Do tính chất nghiêm trọng và việc lỗ hổng đang bị khai thác tích cực, quản trị viên hệ thống cần nhanh chóng cập nhật bản vá. WSO2 đã phát hành các bản sửa lỗi thông qua các pull request trên GitHub và các cấp độ cập nhật (update level) cụ thể cho người dùng có gói hỗ trợ (Support Subscription).
Việc áp dụng bản vá ngay lập tức là ưu tiên hàng đầu để ngăn chặn nguy cơ kẻ tấn công thực hiện các hành vi di chuyển ngang (lateral movement) và đánh cắp dữ liệu nhạy cảm thông qua các dịch vụ nội bộ.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.