

Sự trỗi dậy của ‘Threat Operator’: AI đang định nghĩa lại vận hành an ninh mạng như thế nào?
Khi AI đảm nhận các công việc vận hành SOC truyền thống, vai trò của chuyên gia an ninh mạng đang chuyển dịch từ người thực thi tác vụ sang 'Threat Operator' – người điều phối và giám sát hệ thống...

- Giọng nữ Bắc
Trí tuệ nhân tạo (AI) đang dần thay thế các tác vụ vốn được coi là đặc thù của chuyên viên phân tích an ninh mạng. Từ việc điều tra cảnh báo, thu thập bằng chứng, liên kết hoạt động giữa các công cụ cho đến thực thi phản ứng, AI đang chứng minh khả năng tự vận hành hiệu quả. Sự thay đổi này buộc các Trung tâm Điều hành An ninh (SOC) phải tái cấu trúc cách thức làm việc, ra quyết định và kỳ vọng đối với nhân sự.
Table Of Content
Từ tác vụ đơn lẻ đến tư duy phòng thủ tổng thể
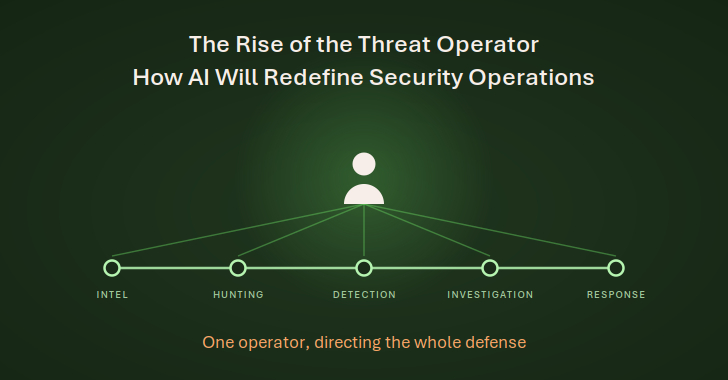
Mô hình SOC truyền thống thường bị chia cắt bởi các nhóm chuyên biệt: đội ngũ tình báo đe dọa (threat intelligence), kỹ sư phát hiện (detection engineering), thợ săn mối đe dọa (threat hunters) và đội phản ứng sự cố (incident responder). AI đang đóng vai trò là sợi dây kết nối các hoạt động này. Thay vì các quy trình thủ công rời rạc, AI có thể xâu chuỗi ngữ cảnh từ khâu phát hiện mối đe dọa mới, đưa ra giả thuyết săn lùng, cho đến việc tự động hóa các phản ứng ngăn chặn.
Trong bối cảnh này, vai trò Threat Operator xuất hiện. Đây là những chuyên gia an ninh mạng “AI-native”, người không chỉ đơn thuần xử lý cảnh báo mà còn chịu trách nhiệm:
- Chuyển đổi rủi ro kinh doanh thành các ưu tiên phòng thủ.
- Điều phối các hoạt động do AI dẫn dắt.
- Đưa ra phán quyết cuối cùng về các quyết định và hành động của hệ thống AI.
Tái định hình lộ trình phát triển kỹ năng
Trước đây, các chuyên viên phân tích cấp thấp (junior) thường học hỏi thông qua việc xử lý cảnh báo lặp đi lặp lại – một dạng “học việc” truyền thống. Khi AI đảm nhận phần việc này, các tổ chức cần một lộ trình đào tạo mới. Thay vì bắt đầu từ những tác vụ cơ bản, các Threat Operator tương lai cần được tiếp cận sớm với tư duy giám sát, đánh giá bằng chứng do AI tạo ra và hiểu sâu về kiến trúc mạng cũng như kỹ thuật của kẻ tấn công.
Bốn trụ cột chuyên môn của Threat Operator
Để thích nghi với vai trò mới, chuyên gia an ninh mạng cần kết hợp bốn lĩnh vực cốt lõi:
- Rủi ro an ninh kinh doanh: Hiểu rõ tài sản quan trọng và hệ quả của các quyết định bảo mật đối với doanh nghiệp.
- Thấu hiểu mối đe dọa: Phân tích tình báo và dự đoán hướng đi của kẻ tấn công.
- Vận hành phòng thủ: Nắm vững quy trình phát hiện, săn lùng, điều tra và phản ứng trên toàn bộ vòng đời an ninh.
- Điều phối và phán quyết AI: Khả năng chỉ đạo quy trình làm việc của AI, đánh giá kết luận và quản trị các hành động tự động.
Sự chuyển dịch này không chỉ là thay đổi về công nghệ mà là sự thay đổi về tư duy: từ việc vận hành công cụ sang vận hành hệ thống phòng thủ. Các tổ chức cần bắt đầu xây dựng khung quản trị, nơi con người đóng vai trò giám sát (human-on-the-loop), đảm bảo rằng mọi quyết định của AI đều nằm trong tầm kiểm soát và phù hợp với mục tiêu bảo mật của doanh nghiệp.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.