

Cảnh báo: Lỗ hổng nghiêm trọng trong TeamViewer cho phép máy chủ tấn công người điều khiển
Một lỗ hổng bảo mật nghiêm trọng (CVE-2026-111585) trong TeamViewer vừa được phát hiện, cho phép máy tính bị điều khiển (host) thực hiện tấn công ngược lại máy tính đang điều khiển...

- Giọng nữ Bắc
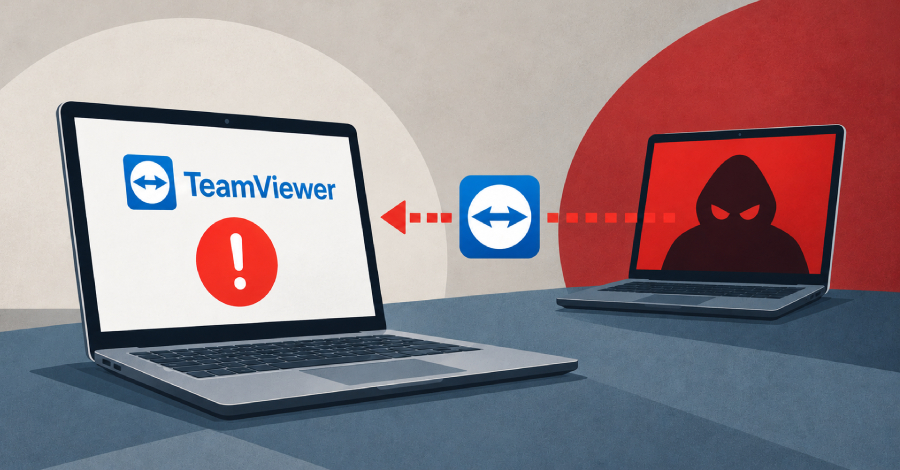
TeamViewer vừa phát hành bản cập nhật quan trọng để khắc phục một lỗ hổng bảo mật nghiêm trọng, cho phép máy tính đang bị điều khiển (host) thực hiện các hành vi tấn công ngược lại máy tính của người đang thực hiện kết nối (viewer). Lỗ hổng này được định danh là CVE-2026-111585 với điểm số CVSS lên tới 8.8, xếp vào nhóm nguy hiểm cao.
Table Of Content
Chi tiết về lỗ hổng
Theo nghiên cứu từ công ty bảo mật Remedio, lỗ hổng này xảy ra do lỗi tràn bộ nhớ trong quá trình xử lý kích thước hình ảnh màn hình truyền từ host sang viewer. Cụ thể, khi bắt đầu phiên kết nối, máy host gửi thông tin về kích thước màn hình của nó. Viewer sẽ dựa vào đó để cấp phát bộ nhớ, tuy nhiên việc tính toán sai lệch có thể dẫn đến tình trạng tràn bộ nhớ, cho phép dữ liệu ghi đè lên các vùng không gian khác.
Ở mức độ tối thiểu, kẻ tấn công có thể khiến ứng dụng TeamViewer trên máy viewer bị crash. Nghiêm trọng hơn, trên hệ điều hành Windows, các nhà nghiên cứu đã chứng minh khả năng bypass các cơ chế phòng thủ của hệ điều hành để thực thi mã độc (code execution) trên máy tính của người dùng viewer mà không cần bất kỳ sự tương tác nào ngoài việc chấp nhận phiên kết nối.
Phạm vi ảnh hưởng
Lỗ hổng này ảnh hưởng đến các phiên bản TeamViewer trước 15.83, bao gồm:
- TeamViewer Full Client trên Windows, Linux và macOS.
- Phiên bản Windows Portable.
- Ứng dụng TeamViewer Remote Control trên Android.
Đáng chú ý, ngay cả khi người dùng đã cập nhật lên phiên bản 15.82 vào tháng trước, thiết bị vẫn chưa được bảo vệ khỏi lỗ hổng này.
Khuyến nghị bảo mật
Người dùng và quản trị viên hệ thống cần thực hiện các bước sau ngay lập tức:
- Cập nhật ngay lập tức: Nâng cấp ứng dụng TeamViewer lên phiên bản 15.83 hoặc mới hơn để vá lỗ hổng.
- Kiểm tra toàn diện: Bản cập nhật 15.83 cũng đi kèm với các bản vá cho nhiều lỗ hổng khác, bao gồm cả các vấn đề liên quan đến Remote Management add-ons. Do đó, người dùng nên cập nhật toàn bộ hệ thống TeamViewer đang sử dụng.
Hiện tại, chưa có báo cáo về việc lỗ hổng này bị khai thác trong thực tế (in-the-wild), tuy nhiên với tính chất nguy hiểm của nó, việc trì hoãn cập nhật là rủi ro không cần thiết.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.