


SonicWall cảnh báo: Tường lửa Gen 6 sẽ không còn nhận được bản vá bảo mật
SonicWall chính thức yêu cầu khách hàng thay thế ngay các thiết bị tường lửa Gen 6 do nguy cơ bị tấn công cao, ngay cả khi phát hiện các lỗ hổng nghiêm trọng.

- Giọng nữ Bắc
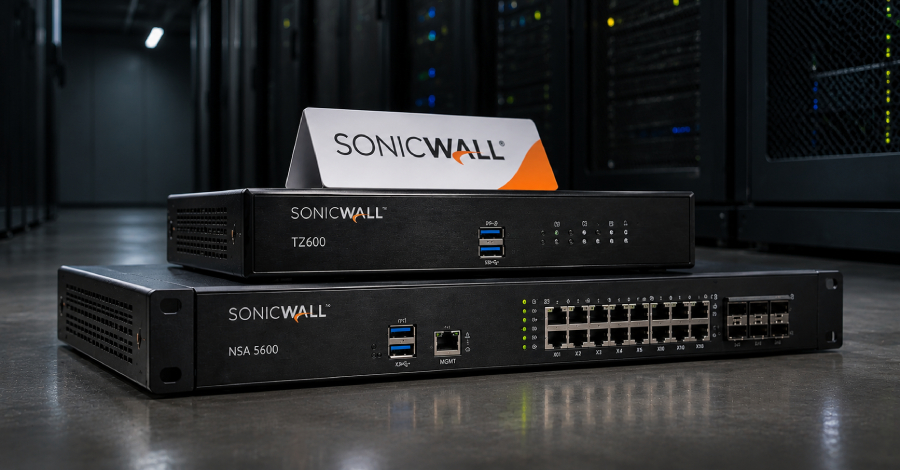
SonicWall vừa đưa ra cảnh báo khẩn cấp tới tất cả khách hàng đang sử dụng các thiết bị tường lửa thế hệ thứ 6 (Gen 6). Hãng yêu cầu người dùng cần sớm lên kế hoạch thay thế thiết bị ngay lập tức và ngừng phơi bày các thiết bị này trên internet, do rủi ro an ninh mạng ngày càng gia tăng bởi các cuộc tấn công có sự hỗ trợ của AI.
Table Of Content
Theo SonicWall, kẻ tấn công hiện nay đang tận dụng tối đa tự động hóa và AI để quét, phát hiện và khai thác các thiết bị biên (edge devices) không còn được hỗ trợ với tốc độ nhanh chưa từng thấy. Bất kỳ thiết bị Gen 6 nào còn hoạt động đều được coi là lỗ hổng bảo mật rủi ro cao và cần được chuyển đổi sang dòng Gen 8 chạy SonicOS 8.
Danh sách các thiết bị bị ảnh hưởng
Các sản phẩm chạy SonicOS 6.x không còn nhận được hỗ trợ bao gồm:
- Dòng TZ: TZ350, TZ350W, TZ500, TZ500W, TZ400, TZ400W, TZ600, TZ600P, TZ300, TZ300W, TZ300P, SOHO, SOHO W, SOHO 250, SOHO 250W.
- Dòng NSA: NSA 4600, 5600, 6600, 4650, 5650, 6650, 3600, 3650, 2650, 9250, 9450, 9650, 2600.
- Dòng NSv (ảo hóa): NSv 10 đến NSv 1600.
- Dòng SuperMassive: 9200, 9400, 9600, 9800.
- Dòng NSsp: 12800, 12400.
Tại sao thiết bị biên trở thành mục tiêu hàng đầu?
Các báo cáo từ Google Mandiant và Cisco Talos chỉ ra rằng thời gian từ khi công bố lỗ hổng đến khi bị khai thác thực tế đang rút ngắn đáng kể. Nhiều trường hợp khai thác xảy ra trước cả khi bản vá được phát hành. Các thiết bị như tường lửa, VPN hay bộ cân bằng tải thường nằm ở vị trí tiền tuyến, giúp kẻ tấn công có quyền truy cập trực tiếp vào mạng nội bộ doanh nghiệp nếu chiếm quyền điều khiển thành công.
Khuyến nghị từ nhà sản xuất
Trong thời gian chờ đợi thay thế thiết bị, SonicWall khuyến cáo người dùng thực hiện ngay các biện pháp giảm thiểu rủi ro:
- Vô hiệu hóa quản trị qua WAN (HTTPS, SSH, SNMP trên giao diện WAN).
- Tắt tính năng SSL VPN hoặc giới hạn quyền truy cập chỉ từ các địa chỉ IP tin cậy.
- Bắt buộc sử dụng xác thực đa yếu tố (MFA) cho mọi tài khoản quản trị và tài khoản truy cập từ xa; đồng thời reset mật khẩu nội bộ.
- Tắt các dịch vụ và cổng kết nối không sử dụng.
- Giám sát chặt chẽ nhật ký (logs) để phát hiện các hành vi đăng nhập bất thường hoặc thay đổi cấu hình trái phép.
Việc duy trì các thiết bị không còn được hỗ trợ không chỉ gây rủi ro về dữ liệu mà còn tạo điều kiện cho kẻ tấn công thực hiện các chiến dịch ransomware, đánh cắp thông tin xác thực và di chuyển ngang (lateral movement) trong hệ thống doanh nghiệp.
Nguồn tham khảo: The Hacker News

Chưa có bình luận nào! Hãy là người đầu tiên.