


Lỗ hổng nghiêm trọng trong Linux KVM (CVE-2026-99312) cho phép máy ảo truy cập bộ nhớ máy chủ trên nền tảng AMD
Một lỗ hổng bảo mật mới trong KVM trên Linux cho phép kẻ tấn công từ máy ảo (guest VM) truy cập trái phép vào bộ nhớ của máy chủ (host) trên các hệ thống sử dụng bộ vi xử lý AMD có bật tính năng...

- Giọng nữ Bắc
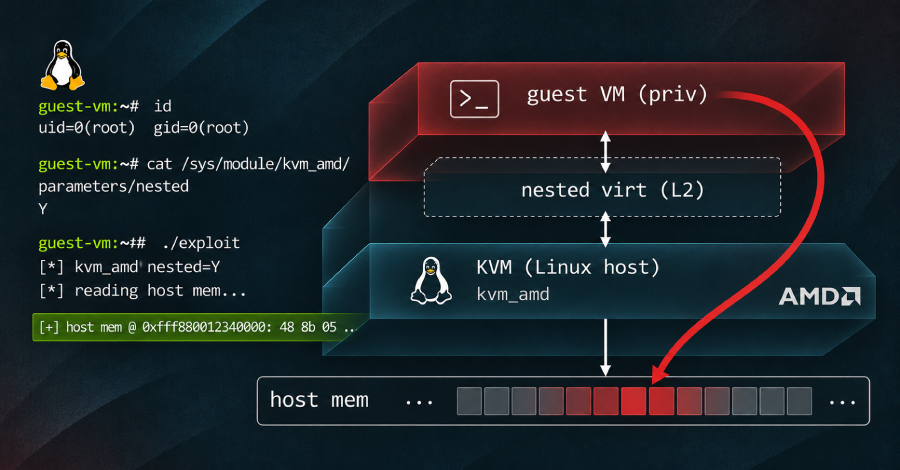
Các nhà nghiên cứu bảo mật vừa phát hiện một lỗ hổng nghiêm trọng trong KVM (Kernel-based Virtual Machine) – hypervisor tích hợp sẵn trong nhân Linux. Lỗ hổng này, được định danh là CVE-2026-99312, cho phép người dùng có quyền root bên trong một máy ảo (guest VM) có thể đọc hoặc thậm chí ghi dữ liệu vào bộ nhớ của máy chủ vật lý (host) trên các hệ thống sử dụng vi xử lý AMD.
Table Of Content
Chi tiết kỹ thuật về lỗ hổng
Theo phân tích từ Terra Security, vấn đề nằm ở cách KVM quản lý con trỏ bộ nhớ trong tính năng nested virtualization (ảo hóa lồng nhau). Khi một máy ảo lồng nhau nhận tín hiệu reset (INIT), KVM đã bỏ qua bước khôi phục con trỏ của máy ảo bên ngoài, dẫn đến việc con trỏ này vẫn trỏ vào vùng nhớ đã được kernel giải phóng. Kẻ tấn công có thể lợi dụng điều này để thao túng các bảng trang (page table), từ đó truy cập vào các vùng nhớ vật lý của máy chủ mà lẽ ra chúng không được phép tiếp cận.
Thử nghiệm thực tế cho thấy, kẻ tấn công có thể đọc tới 127 GB RAM của máy chủ. Đáng chú ý, lỗ hổng này bắt nguồn từ một bản vá lỗi cũ vào năm 2022 (CVE-2022-3344) nhưng đã vô tình tạo ra sai sót logic tồn tại suốt 4 năm qua.
Phạm vi ảnh hưởng và mức độ nghiêm trọng
- Đối tượng bị ảnh hưởng: Chỉ các máy chủ sử dụng CPU AMD có bật tính năng nested virtualization. Các hệ thống sử dụng Intel không bị ảnh hưởng bởi lỗi này.
- Đánh giá mức độ: Nhóm phát triển nhân Linux xếp hạng lỗ hổng ở mức 8.8/10 (nghiêm trọng), trong khi Red Hat đánh giá ở mức 5.6 (trung bình). Tuy nhiên, đối với các môi trường cloud dùng chung, đây được coi là rủi ro cực kỳ cao.
Khuyến nghị cho quản trị viên
Hiện tại, các bản vá đã được phát hành trong các phiên bản nhân Linux ổn định (như 7.3.5, 6.18.64, 6.12.118). Tuy nhiên, nhiều bản phân phối Linux vẫn đang trong quá trình cập nhật.
Các bước xử lý khẩn cấp:
- Kiểm tra trạng thái: Sử dụng lệnh
cat /sys/module/kvm_amd/parameters/nested. Nếu kết quả trả về là 1 hoặc Y, máy chủ của bạn đang bật tính năng nested virtualization. - Vô hiệu hóa tạm thời: Nếu chưa thể cập nhật kernel ngay lập tức, hãy thêm cấu hình
options kvm_amd nested=0vào cấu hình module của host. - Khởi động lại: Mọi thay đổi về kernel hoặc cấu hình module đều yêu cầu khởi động lại máy chủ (reboot) để có hiệu lực.
Lưu ý rằng việc cập nhật bên trong máy ảo (guest) sẽ không có tác dụng; quản trị viên bắt buộc phải thực hiện trên máy chủ vật lý (host). Người dùng các dịch vụ cloud lớn như DigitalOcean đã được nhà cung cấp xử lý thông qua live patch, tuy nhiên các đơn vị tự vận hành hạ tầng KVM cần chủ động kiểm tra và cập nhật hệ thống ngay lập tức.
Nguồn tham khảo: The Hacker News

Chưa có bình luận nào! Hãy là người đầu tiên.