


Phát hiện lỗ hổng zero-day mới trên Windows: ‘FastUnlock’ cho phép chạy ứng dụng từ màn hình khóa
Một kỹ thuật zero-day mới mang tên FastUnlock vừa được công bố, cho phép kẻ tấn công có quyền truy cập vật lý vào máy tính Windows đã khóa có thể khởi chạy ứng dụng mà không cần đăng...

- Giọng nữ Bắc
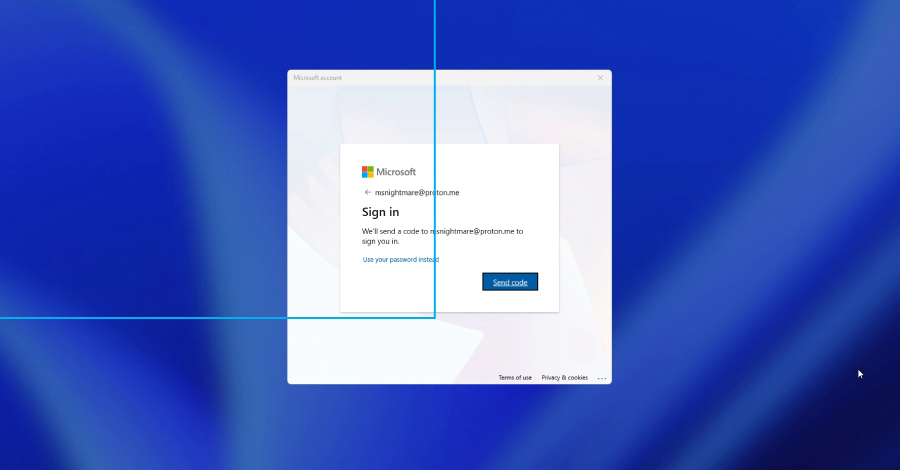
Một kỹ thuật tấn công zero-day mới có tên gọi FastUnlock vừa được tiết lộ, cho phép bất kỳ ai có quyền truy cập vật lý vào một máy tính Windows đang khóa có thể khởi chạy các ứng dụng mà không cần phải đăng nhập vào hệ thống. Mặc dù quyền hạn đạt được chỉ giới hạn ở mức người dùng thông thường (không phải quyền quản trị viên), đây vẫn là một rủi ro đáng kể đối với bảo mật thiết bị.
Kỹ thuật này được công bố bởi một nhà nghiên cứu bảo mật có biệt danh MSNightmare (hay Nightmare Eclipse). Công ty bảo mật điểm cuối ThreatLocker đã tiến hành kiểm chứng và xác nhận phương thức này hoàn toàn khả thi. Hiện tại, Microsoft vẫn chưa phát hành bản vá lỗi và chưa có báo cáo nào về việc lỗ hổng này bị khai thác trong các cuộc tấn công thực tế.
Cơ chế hoạt động của FastUnlock
FastUnlock không hoạt động trên mọi thiết bị. Để thực hiện, kẻ tấn công cần đáp ứng hai điều kiện tiên quyết: có quyền truy cập vật lý vào máy tính và tài khoản Microsoft có thể truy cập thông qua các tùy chọn khôi phục trên màn hình khóa. Kỹ thuật này tận dụng tính năng hỗ trợ tiếp cận Narrator (trình đọc màn hình) của Windows để điều hướng trên màn hình khóa.
Đáng chú ý, ngay cả khi máy tính sử dụng BitLocker để mã hóa ổ đĩa, thiết bị vẫn có thể bị ảnh hưởng. Trong nhiều cấu hình phổ biến, chip TPM sẽ tự động mở khóa ổ đĩa khi máy tính khởi động. Do đó, khi màn hình khóa xuất hiện, dữ liệu đã được giải mã và sẵn sàng để khai thác. FastUnlock không thực hiện bẻ khóa mã hóa mà chỉ lợi dụng trạng thái hệ thống đã được mở khóa tự động.
Khuyến nghị bảo mật
Trong khi chờ đợi Microsoft đưa ra bản vá chính thức, người dùng và quản trị viên hệ thống nên thực hiện các biện pháp phòng ngừa sau:
- Quản lý vật lý chặt chẽ: Hạn chế để các thiết bị quan trọng tại những khu vực công cộng hoặc nơi người lạ có thể tiếp cận dễ dàng.
- Sử dụng mã PIN khởi động: Đối với các máy tính chứa dữ liệu nhạy cảm, hãy thiết lập mã PIN khởi động cho BitLocker thay vì để ổ đĩa tự động mở khóa.
- Tắt máy hoặc chuyển sang chế độ Hibernate: Khi không sử dụng hoặc khi thiết bị nằm ngoài tầm kiểm soát, hãy tắt máy hoàn toàn hoặc sử dụng chế độ Hibernate thay vì chỉ để màn hình khóa.
- Không chủ quan với màn hình khóa: Đừng coi màn hình khóa là rào cản bảo mật tuyệt đối trước những kẻ tấn công có ý đồ xấu và có quyền truy cập trực tiếp vào thiết bị.
Nguồn tham khảo: The Hacker News

Chưa có bình luận nào! Hãy là người đầu tiên.