


Cảnh báo chiến dịch tấn công ROMULUS: Phát tán RAT mới qua kỹ thuật ClickFix
Các nhà nghiên cứu an ninh mạng vừa phát hiện nền tảng ROMULUS đang được sử dụng để phát tán một loại Remote Access Trojan (RAT) mới, cho phép kẻ tấn công kiểm soát toàn diện máy tính nạn...

- Giọng nữ Bắc
Các chuyên gia từ Blackpoint Cyber vừa đưa ra cảnh báo về nền tảng phân phối malware mang tên ROMULUS. Hệ thống này đang được các nhóm tội phạm mạng sử dụng để phát tán một loại Remote Access Trojan (RAT) chưa từng được ghi nhận trước đây, có nhiều điểm tương đồng với CNCMachineRMS.
Phương thức tấn công tinh vi
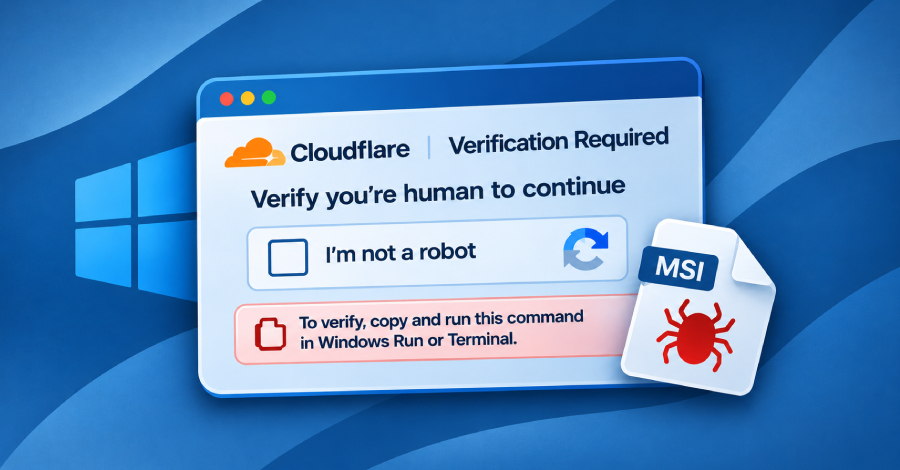
ROMULUS hoạt động như một dịch vụ phân phối malware, tận dụng các kỹ thuật lừa đảo kiểu ClickFix và DLL sideloading để xâm nhập vào hệ thống. Trong một chiến dịch điển hình, kẻ tấn công sử dụng các tệp cài đặt MSI giả mạo (ví dụ: giả danh công cụ Stardock Smart DeElevation Tool). Khi được thực thi qua PowerShell, tệp này sẽ khởi động chuỗi DLL sideloading để kích hoạt mã độc.
Sau khi lây nhiễm, RAT này cung cấp cho kẻ tấn công khả năng:
- Kiểm soát máy tính từ xa (Remote Desktop).
- Truyền phát màn hình, ghi âm micro và truy cập camera.
- Quản lý tệp tin và thực hiện các hoạt động do thám hệ thống.
- Tải xuống và thực thi thêm các payload độc hại khác theo yêu cầu.
Đáng chú ý, các kết nối điều khiển (C2) của malware này được thực hiện thông qua giao thức DNS over HTTPS (DoH), giúp kẻ tấn công che giấu lưu lượng truy cập khỏi các biện pháp giám sát mạng thông thường.
Sự bùng nổ của các chiến dịch ClickFix
Báo cáo từ Blackpoint Cyber và Huntress cho thấy ClickFix không còn đơn thuần là các kịch bản lừa đảo cơ bản. Hiện nay, kỹ thuật này đã phát triển thành các chuỗi tấn công phức tạp, bao gồm:
- Kết hợp đa nền tảng: Sử dụng quảng cáo Google, kết quả tìm kiếm giả mạo và các trang web bị chiếm quyền kiểm soát (WordPress) để dẫn dụ nạn nhân.
- Kỹ thuật che giấu: Sử dụng steganography (giấu mã độc trong tệp ảnh PNG) và các kỹ thuật tái tạo tệp thực thi ngay trên máy chủ nạn nhân.
- Đa dạng hóa mục tiêu: Không chỉ nhắm vào Windows, các biến thể như InstallFix hay TerminalFix còn nhắm đến người dùng macOS bằng cách lừa họ chạy lệnh độc hại trong Terminal.
Các nhà nghiên cứu nhấn mạnh rằng, dù kẻ tấn công liên tục thay đổi ứng dụng và trình tải (loader) để phát tán mã độc, kiến trúc cốt lõi của các chiến dịch này vẫn dựa trên các phương thức lừa đảo người dùng thực hiện hành động thủ công (như copy-paste lệnh vào Terminal hoặc Run dialog). Người dùng được khuyến cáo cần hết sức cảnh giác với các yêu cầu xác thực giả mạo, đặc biệt là các thông báo CAPTCHA bất thường hoặc yêu cầu chạy lệnh hệ thống từ các trang web lạ.
Nguồn tham khảo: The Hacker News

Chưa có bình luận nào! Hãy là người đầu tiên.