


Điểm lại những vụ tấn công mạng và rò rỉ dữ liệu nghiêm trọng nhất năm 2026
Năm 2026 chứng kiến những cuộc tấn công mạng táo bạo và có sức tàn phá lớn, từ việc rò rỉ dữ liệu nhạy cảm của chính phủ cho đến các chiến dịch ransomware nhắm vào hạ tầng trọng...

- Giọng nữ Bắc
Năm 2026 đã cho thấy an ninh mạng không còn là vấn đề đứng sau hậu trường, mà đã trở thành tâm điểm trong mọi câu chuyện lớn của năm. Các cuộc tấn công ngày càng trở nên táo bạo, mang tính hủy diệt cao và khó kiểm soát hơn bao giờ hết.
Table Of Content
Sự cố tại Cơ quan An ninh Xã hội (SSA)
Sau khi bộ máy DOGE (Department of Government Efficiency) tiếp quản các cơ quan liên bang, những lỗ hổng dữ liệu nghiêm trọng đã lộ diện. Một người tố giác liên bang cho biết DOGE đã tải bản sao cơ sở dữ liệu An ninh Xã hội lên một server bên thứ ba không được bảo mật, có khả năng làm lộ thông tin cá nhân của hầu hết người dân Mỹ đang sinh sống.
Hạ tầng trọng yếu bị nhắm mục tiêu
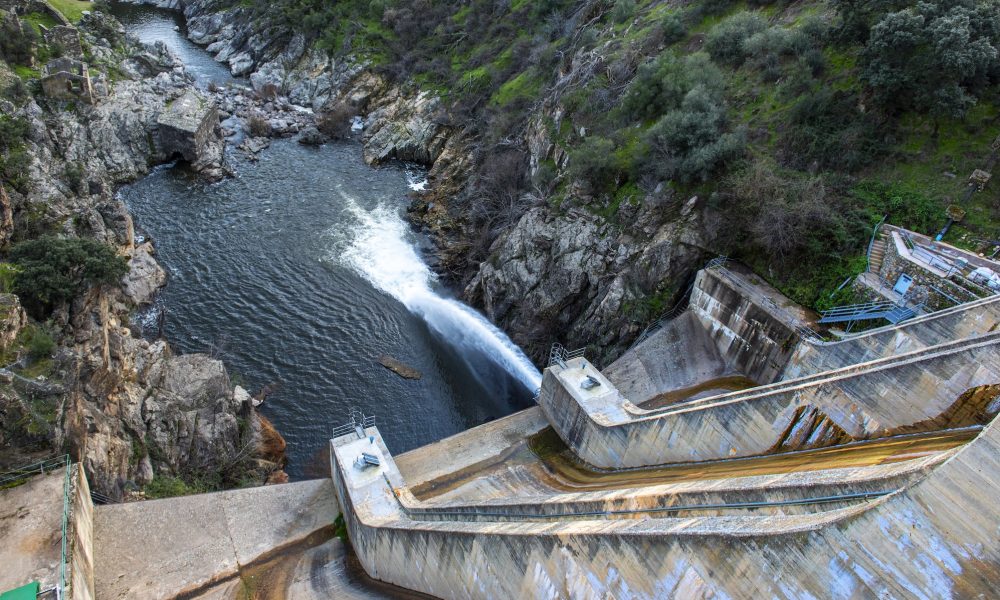
Các cuộc tấn công mạng vào lưới điện và hệ thống nước tại châu Âu và Mỹ đang gia tăng. Từ việc malware phá hủy hệ thống tại Ba Lan, Na Uy, cho đến các chiến dịch của hacker Iran nhắm vào hơn 100 nhà cung cấp nước tại Mỹ, hạ tầng dân sự đang trở thành mục tiêu chính trong các cuộc chiến tranh lai (hybrid warfare).
Vụ rò rỉ tại Klue và các bê bối dữ liệu lớn
Công ty nghiên cứu thị trường Klue đã trở thành nạn nhân của một vụ breach quy mô lớn, ảnh hưởng đến gần 200 khách hàng, bao gồm các ông lớn như Jamf và LastPass. Hacker đã sử dụng một credential cũ từ năm 2022 để truy cập, đánh cắp các khóa cloud và tống tiền công ty.
Sự cố bảo mật từ AI và chuỗi cung ứng phần mềm
Một lỗ hổng hy hữu đã xảy ra khi người dùng lợi dụng chatbot AI của Meta để chiếm đoạt hàng chục nghìn tài khoản Instagram. Bên cạnh đó, các cuộc tấn công vào chuỗi cung ứng phần mềm (software supply chain) nhắm vào các dự án mã nguồn mở đã gây ảnh hưởng dây chuyền đến các tập đoàn công nghệ lớn như OpenAI và Vercel.
Các vụ tấn công nhắm vào chính phủ và y tế
FBI và ATF đều phải công bố các “sự cố mạng nghiêm trọng” sau khi hệ thống giám sát bị xâm nhập. Trong lĩnh vực y tế, các vụ ransomware nhắm vào DentaQuest, CareCloud và Aesto Health đã làm lộ hồ sơ y tế của hàng chục triệu bệnh nhân.
Chiến dịch của nhóm ShinyHunters
Nhóm hacker ShinyHunters tiếp tục gây chấn động với các kỹ thuật voice-phishing hiệu quả. Điển hình là vụ tấn công vào Instructure (Canvas), nơi dữ liệu của 30 triệu sinh viên bị đánh cắp, gây gián đoạn nghiêm trọng trong kỳ thi cuối khóa tại Mỹ.
Nhìn chung, năm 2026 là một năm đầy thách thức khi các lỗ hổng bảo mật cơ bản vẫn bị khai thác triệt để, buộc các tổ chức phải nhìn nhận lại nghiêm túc về chiến lược phòng thủ của mình.
Nguồn tham khảo: TechCrunch






No Comment! Be the first one.