

Nhóm tin tặc Bitter triển khai backdoor PapRAT mới trong chiến dịch gián điệp mạng tại Nam Á
Nhóm gián điệp mạng Bitter (APT-C-08) đang nhắm mục tiêu vào các tổ chức tại Nam Á bằng một loại mã độc backdoor mới có tên PapRAT, được viết bằng cả C++ và...

- Giọng nữ Bắc
Nhóm gián điệp mạng khét tiếng Bitter (còn được biết đến với các tên gọi như APT-C-08, Hazy Tiger, Orange Yali) vừa bị phát hiện đang triển khai một loại remote access trojan (RAT) mới có tên là PapRAT trong các chiến dịch tấn công nhắm vào khu vực Nam Á.
Table Of Content
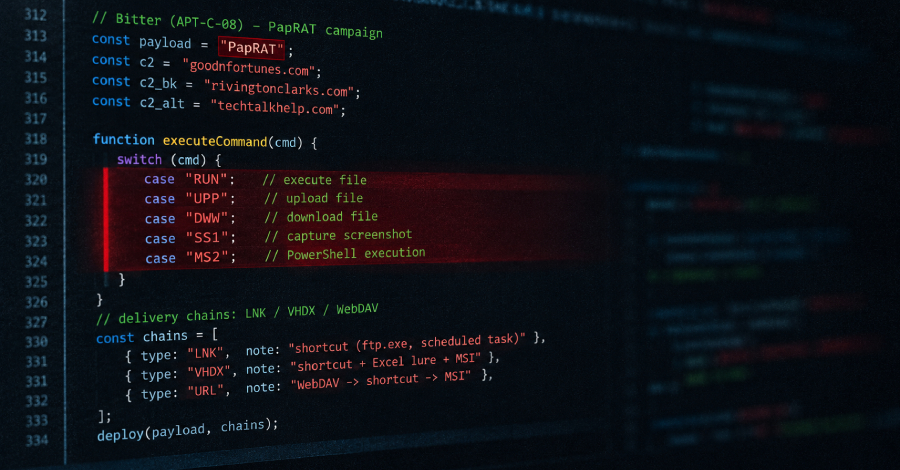
Theo các nhà nghiên cứu từ Fortinet FortiGuard Labs, PapRAT được phát triển với cả hai phiên bản C++ và Rust. Mã độc này sở hữu nhiều tính năng nguy hiểm như thực thi lệnh từ xa, tải lên/tải xuống tệp tin, xóa tệp, liệt kê thư mục và chụp ảnh màn hình. Đặc biệt, biến thể Rust còn hỗ trợ thực thi các lệnh PowerShell, giúp kẻ tấn công linh hoạt hơn trong việc kiểm soát hệ thống.
Chiến thuật tấn công đa dạng
Chiến dịch này gây chú ý nhờ việc sử dụng ba chuỗi lây nhiễm (infection chain) khác nhau, tận dụng triệt để kỹ thuật living-off-the-land (LotL) để tránh bị phát hiện:
- Sử dụng tệp LNK: Lợi dụng tiện ích
ftp.execó sẵn trên Windows để chạy script và thiết lập các tác vụ định kỳ (scheduled tasks), duy trì kết nối với server command-and-control (C2). - Tệp VHDX chứa LNK: Sử dụng tệp ảnh đĩa VHDX chứa tệp LNK giả mạo tài liệu Excel, đồng thời chạy trình cài đặt MSI trong nền để triển khai PapRAT.
- Tệp URL shortcut: Sử dụng tệp URL để tải xuống tệp LNK thông qua giao thức WebDAV, từ đó kích hoạt trình cài đặt MSI chứa mã độc.
Cơ chế hoạt động và thu thập dữ liệu
Sau khi xâm nhập, PapRAT thực hiện các lệnh từ server C2 để thu thập thông tin hệ thống, bao gồm danh sách thư mục, dữ liệu từ các thư mục Desktop, Documents, Downloads, thông tin phần mềm diệt virus và các ổ đĩa được gắn kết. Dữ liệu này được lưu tạm dưới tên “abc.pdf” và gửi về server C2 thông qua lệnh curl trước khi bị xóa khỏi máy nạn nhân.
Điểm đáng chú ý là cơ chế cập nhật lệnh của kẻ tấn công. Thay vì đẩy một tệp nhị phân mới (binary) dễ bị các giải pháp bảo mật phát hiện, chúng sử dụng các script được mã hóa Base64 để nhận chỉ thị từ server. Điều này giúp nhóm Bitter duy trì sự linh hoạt trong vận hành mà không cần thực hiện các hành vi như process injection hay PE drops.
Khuyến nghị bảo mật
Các chuyên gia cảnh báo rằng nhóm Bitter đang không ngừng tinh chỉnh kho vũ khí của mình để duy trì quyền truy cập vào các hệ thống mục tiêu. Các tổ chức cần đặc biệt thận trọng với các tệp tin lạ như LNK, URL shortcuts, tệp ảnh đĩa hoặc các gói cài đặt MSI không rõ nguồn gốc, đặc biệt là khi chúng được gửi kèm trong các tin nhắn không mong đợi.
Việc giám sát chặt chẽ các hành vi bất thường từ các công cụ script, scheduled tasks và hoạt động của trình cài đặt là yếu tố then chốt để phát hiện sớm các dấu hiệu xâm nhập của PapRAT và các loại malware liên quan như WmRAT.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.