

Hơn 35.000 ứng dụng tạo bởi Grok bị phơi bày trực tuyến, làm rò rỉ dữ liệu nhạy cảm
Các nhà nghiên cứu từ Claroc phát hiện hơn 35.000 ứng dụng được xây dựng bằng Grok AI đang để lộ dữ liệu nội bộ và thông tin xác thực do cấu hình mặc định thiếu an...

- Giọng nữ Bắc
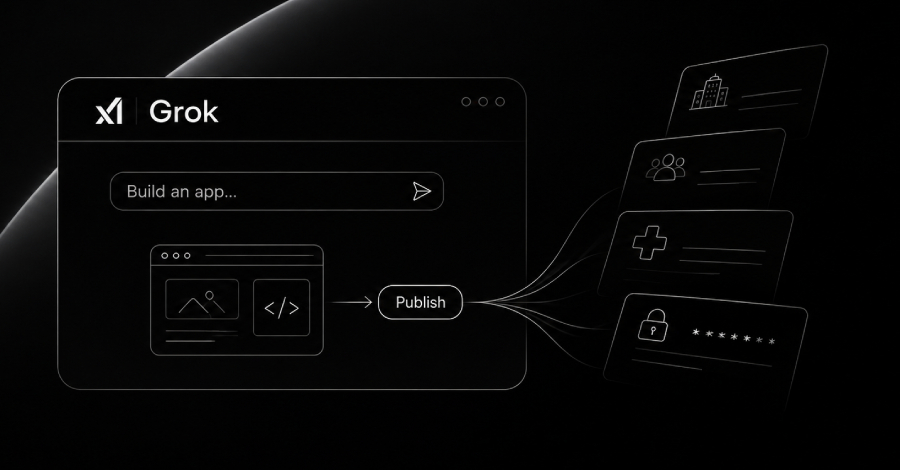
Một báo cáo mới từ công ty bảo mật Claroc đã gióng lên hồi chuông cảnh báo về rủi ro an ninh mạng liên quan đến các ứng dụng được tạo bởi Grok AI. Theo đó, trong số 37.571 ứng dụng được tìm thấy, có tới 35.578 ứng dụng cho phép bất kỳ ai truy cập mà không cần xác thực.
Đáng chú ý, danh sách này bao gồm cả 24 ứng dụng được tạo bởi nhân viên tại X và SpaceXSI (công ty phát triển Grok). Mặc dù phần lớn là các ứng dụng đơn giản như trò chơi hay máy tính, khoảng 1/10 trong số đó chứa dữ liệu kinh doanh nội bộ hoặc thông tin cá nhân nhạy cảm, bao gồm kế hoạch tuyển dụng, bản đồ phân vùng kinh doanh và các đề xuất quảng cáo được đánh dấu bảo mật.
Các nhà nghiên cứu cũng phát hiện dữ liệu từ 30 tổ chức khác, bao gồm các công ty trong danh sách Fortune 500, thuộc nhiều lĩnh vực từ y tế, năng lượng đến quốc phòng. Một số trường hợp nghiêm trọng bao gồm danh sách nhân viên bệnh viện, dữ liệu bệnh nhân và thậm chí là mã nguồn chứa mật khẩu nhân viên dưới dạng văn bản thuần (plain text).
Nguyên nhân từ cơ chế thiết lập mặc định
Vấn đề nằm ở cơ chế chia sẻ của Grok. Khi người dùng xuất bản ứng dụng, tùy chọn “Anyone with the link” (Bất kỳ ai có liên kết) thường được chọn mặc định. Do các địa chỉ ứng dụng này được ghi lại bởi các dịch vụ DNS thụ động (passive DNS), kẻ tấn công có thể dễ dàng tìm thấy và truy cập vào các ứng dụng này mà không cần quyền hạn.
Thử nghiệm của Claroc cho thấy, ngay cả khi ứng dụng có nút đăng nhập, mã nguồn do Grok tạo ra đôi khi vẫn cho phép người dùng lạ truy cập vào dữ liệu khách hàng nếu không được cấu hình kiểm soát truy cập chặt chẽ.
Khuyến nghị bảo mật cho doanh nghiệp
Claroc đưa ra các bước kiểm tra để các tổ chức tự bảo vệ mình trước rủi ro này:
- Rà soát việc sử dụng các công cụ tạo ứng dụng AI (như Grok, Lovable, Replit, v0, Bolt, Base44, Google AI Studio) trong nội bộ.
- Sử dụng dữ liệu DNS thụ động để tìm kiếm các tên miền liên quan đến các nền tảng này và kiểm tra quyền truy cập.
- Đảm bảo các ứng dụng chứa dữ liệu nội bộ được thiết lập ở chế độ “Invited users” hoặc “Only you”.
- Thực hiện kiểm thử bằng cách đăng nhập từ một tài khoản bên ngoài để xác định xem ứng dụng có thực sự chặn người dùng không được phép hay không.
- Kiểm tra các script được tải bởi ứng dụng để đảm bảo không chứa thông tin nhạy cảm như email hay mật khẩu.
Hiện tại, SpaceXSI đã gỡ bỏ các ứng dụng nội bộ của nhân viên sau khi nhận được báo cáo, nhưng các ứng dụng của người dùng khác vẫn cần được chủ sở hữu tự rà soát và xử lý.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.