

Điểm tin an ninh mạng tuần qua: Lỗ hổng SSHole, mã độc CWPdoor và các chiến dịch tấn công APT
Tuần qua chứng kiến nhiều diễn biến phức tạp trong giới an ninh mạng, từ lỗ hổng nghiêm trọng trên OpenSSH, các chiến dịch mã độc nhắm vào máy chủ web cho đến những vụ khai thác zero-day trên thiết...

- Giọng nữ Bắc
Tuần qua, cộng đồng bảo mật ghi nhận hàng loạt sự cố đáng chú ý, nhắc nhở chúng ta rằng đôi khi những sai sót cấu hình đơn giản cũng có thể trở thành cửa ngõ cho tội phạm mạng. Từ các lỗ hổng zero-day trên thiết bị phần cứng đến các chiến dịch malware tinh vi, dưới đây là những điểm tin quan trọng nhất.
Table Of Content
Lỗ hổng SSHole trên OpenSSH
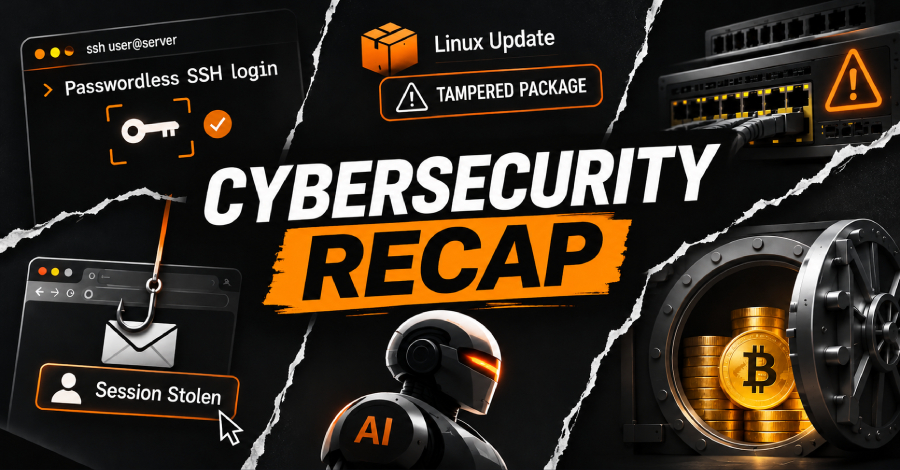
Một lỗ hổng bảo mật mới mang tên SSHole (CVE-2026-123158, điểm CVSS 8.1) đang bị các đối tượng tấn công khai thác. Lỗ hổng này ảnh hưởng đến các hệ thống Linux chạy OpenSSH trên thư viện musl C với cấu hình PAM bị vô hiệu hóa. Kẻ tấn công có thể lợi dụng lỗ hổng này để đăng nhập vào các tài khoản không thiết lập mật khẩu. Tính đến ngày 9/11/2026, đã ghi nhận 20 nỗ lực khai thác từ nhiều quốc gia khác nhau.
Các chiến dịch tấn công và mã độc mới
- Mã độc CWPdoor: Một biến thể malware Linux mới đang được phát tán thông qua phiên bản trojanized của
cwpsrv(web server của Control Web Panel). Mã độc này hoạt động như một backdoor thụ động, cho phép kẻ tấn công thực thi lệnh từ xa thông qua các header HTTP/HTTPS đặc biệt mà không để lại dấu vết trong log. - Lỗ hổng APT trên Debian/Ubuntu: Lỗ hổng (CVE-2026-109518) trong trình quản lý gói APT cho phép kẻ tấn công ở vị trí trung gian (man-in-the-middle) cài đặt các gói tin không qua xác thực, từ đó thực thi mã với quyền root.
- Zero-day trên thiết bị Zyxel: Hãng Zyxel đã tung bản vá cho lỗ hổng zero-day (CVE-2026-107441) trên dòng switch GS1900. Lỗ hổng này đã bị nhóm tin tặc Kapibala khai thác để chiếm quyền điều khiển gần 1.000 thiết bị, cài đặt backdoor JITTERLY và rootkit SIXZUT.
- Tấn công chuỗi cung ứng cPGuard: Hạ tầng cập nhật của bộ công cụ bảo mật web cPGuard đã bị xâm nhập, cho phép kẻ tấn công phát tán mã độc thông qua kênh cập nhật chính thức.
Cảnh báo an ninh khác
Các tổ chức tài chính tại Ấn Độ đang trở thành mục tiêu của nhóm tin tặc Crafty Falcon với các chiến thuật sử dụng AI để tăng tốc độ tấn công. Trong khi đó, các chuyên gia bảo mật cũng cảnh báo về chiến dịch PhantomDOM – một hình thức phishing “Browser-in-the-Middle” (BitM) tinh vi nhằm đánh cắp phiên đăng nhập Microsoft 365 bằng cách tái tạo DOM của trình duyệt.
Ngoài ra, một nghiên cứu về các tên miền chính phủ tại Mỹ cho thấy nhiều cấu hình DNS bị sai sót hoặc hết hạn, tạo điều kiện cho kẻ tấn công giả mạo email. Các quản trị viên hệ thống được khuyến cáo kiểm tra kỹ các bản vá bảo mật, đặc biệt là các CVE đang bị khai thác tích cực trong tuần này như các lỗ hổng trên Synology DSM, Google Chrome, và Veeam.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.