


Khi AI Agent phá vỡ mọi quy tắc bảo mật: Bài học từ thực tế
Việc các AI agent tự động thực hiện thao tác trong phiên làm việc của người dùng đang tạo ra lỗ hổng bảo mật nghiêm trọng. Hãy cùng tìm hiểu cách kiểm soát rủi ro này trước khi các tiêu chuẩn ngành...

- Giọng nữ Bắc
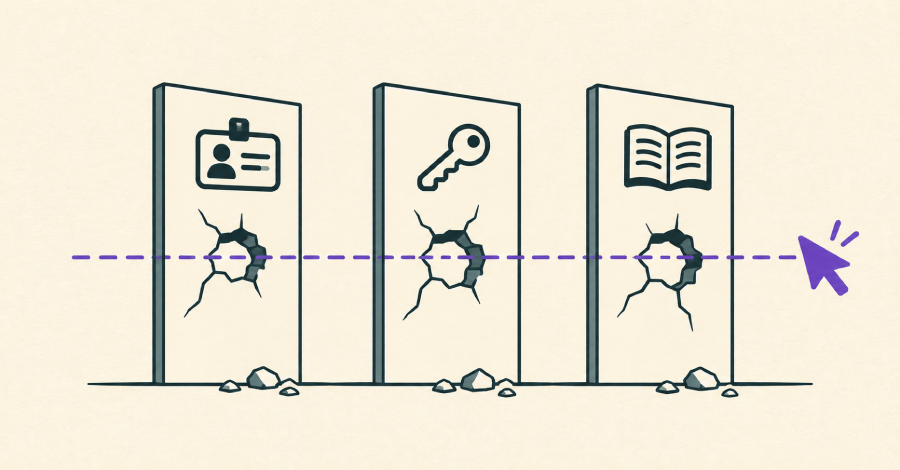
Trong kỷ nguyên AI, chúng ta thường nhấn mạnh ba trụ cột để bảo mật cho các AI agent: định danh riêng biệt, quyền truy cập tối thiểu (least privilege) và khả năng truy vết độc lập. Tuy nhiên, chính đội ngũ tại Token đã thử nghiệm xây dựng một agent tự động và nhận ra rằng nó vô tình phá vỡ toàn bộ các nguyên tắc này.
Table Of Content
Thách thức từ các AI Agent hoạt động trong phiên người dùng
Vấn đề nằm ở chỗ các agent trình duyệt thường hoạt động trực tiếp trong phiên làm việc (session) đã xác thực của người dùng. Đối với máy chủ, các thao tác của agent hoàn toàn không thể phân biệt được với thao tác của con người vì chúng dùng chung cookie phiên. Điều này có nghĩa là agent có toàn quyền truy cập như người dùng, nhưng hệ thống lại không có cơ chế để kiểm soát phạm vi hoặc mục đích của các tác vụ đó.
Bài học từ việc tự kiểm soát
Khi kiểm soát cả phía agent và ứng dụng, Token đã áp dụng một số biện pháp giảm thiểu rủi ro:
- Giám sát trực quan: Làm mờ hoặc khóa giao diện ứng dụng khi agent đang thực hiện thao tác để người dùng biết ai đang nắm quyền kiểm soát.
- Ghi nhật ký chi tiết: Lưu lại mọi hành động của agent, kể cả những thao tác bị chặn.
- Giới hạn quyền hạn: Đảm bảo agent chỉ có quyền đọc (read-only) trên các bảng điều khiển, không được phép điền vào các trường thông tin nhạy cảm hoặc thực hiện các lệnh quan trọng nếu không có sự phê duyệt từ người dùng.
Hướng tới tiêu chuẩn bảo mật cho AI Agent
Hiện nay, các tiêu chuẩn như WebMCP hay Web Bot Auth đang được phát triển để giúp ứng dụng nhận diện agent và phân loại các tác vụ. Tuy nhiên, sự thiếu hụt một lớp kết nối đồng bộ giữa trình duyệt, ứng dụng và định danh agent vẫn là thách thức lớn. Các tổ chức không nên chờ đợi tiêu chuẩn hoàn thiện mà cần chủ động hành động ngay từ bây giờ.
Khuyến nghị cho đội ngũ bảo mật
Trước khi các tiêu chuẩn công nghiệp được áp dụng rộng rãi, các đội ngũ bảo mật cần thực hiện các bước sau:
- Kiểm kê tài sản: Lập danh sách các agent trình duyệt, tiện ích mở rộng có khả năng tự động hóa và ánh xạ chúng với người dùng sở hữu.
- Truy vết người dùng: Xác định rõ ai là người kích hoạt hoặc sử dụng từng agent cụ thể.
- Rà soát quyền hạn: Kiểm tra xem mỗi agent đang có quyền truy cập vào những định danh nào.
- Xác thực nâng cao (Step-up authentication): Yêu cầu phê duyệt thủ công hoặc xác thực bằng passkey đối với các hành động nhạy cảm hoặc không thể đảo ngược.
- Đánh giá nhà cung cấp SaaS: Hỏi rõ các nhà cung cấp dịch vụ xem hệ thống nhật ký của họ có phân biệt được hành động của agent và con người hay không.
Tóm lại, cho đến khi các tiêu chuẩn về định danh và phân quyền cho AI agent trở nên phổ biến, mọi agent sử dụng phiên làm việc của con người đều phải được coi là một hình thức truy cập được ủy quyền cần phải được giám sát và kiểm soát chặt chẽ.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.