

CISA cảnh báo nhóm tin tặc Flax Typhoon khai thác 5 lỗ hổng nghiêm trọng
Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) vừa bổ sung 5 lỗ hổng bảo mật vào danh mục KEV sau khi phát hiện nhóm tin tặc Flax Typhoon lợi dụng chúng để tấn...

- Giọng nữ Bắc
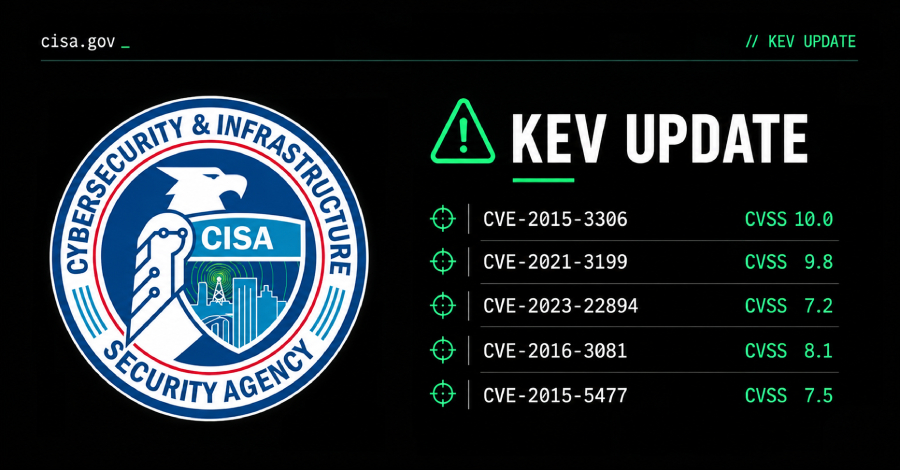
Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) vừa chính thức đưa 5 lỗ hổng bảo mật vào danh mục Các lỗ hổng đã bị khai thác (Known Exploited Vulnerabilities – KEV). Động thái này diễn ra sau khi các chuyên gia phát hiện nhóm tin tặc có liên hệ với Trung Quốc, được biết đến với tên gọi Flax Typhoon, đang tích cực lợi dụng các điểm yếu này để thực hiện các chiến dịch tấn công.
Theo báo cáo, nhóm Flax Typhoon cùng với sự hỗ trợ từ công ty an ninh mạng Integrity Technology Group đã nhắm mục tiêu vào nhiều tổ chức quốc tế. Các hoạt động này bao gồm việc sử dụng công cụ quét lỗ hổng, tấn công cross-site scripting và kỹ thuật password spraying trên các server Microsoft Exchange để chiếm quyền truy cập ban đầu, sau đó duy trì sự hiện diện thông qua phần mềm VPN để đánh cắp dữ liệu.
Dưới đây là 5 lỗ hổng mới được CISA bổ sung vào danh mục KEV:
- CVE-2015-3306 (CVSS 10.0): Lỗi kiểm soát truy cập trong ProFTPD, cho phép kẻ tấn công đọc và ghi file tùy ý.
- CVE-2021-3199 (CVSS 9.8): Lỗi path traversal trong ONLYOFFICE Docs, có thể dẫn đến thực thi mã từ xa (RCE).
- CVE-2023-22894 (CVSS 7.2): Lỗi lưu trữ thông tin nhạy cảm dưới dạng văn bản thuần (cleartext) trong Strapi.
- CVE-2016-3081 (CVSS 8.1): Lỗi command injection trong Apache Struts.
- CVE-2015-5477 (CVSS 7.5): Lỗi reachable assertion trong ISC BIND, có thể gây ra tình trạng từ chối dịch vụ (DoS).
Ngoài 5 lỗ hổng trên, các chiến dịch của Flax Typhoon còn nhắm vào 3 lỗ hổng khác đã có trong danh mục KEV từ trước, bao gồm Shellshock (CVE-2014-6278), lỗ hổng đọc file tùy ý trên Ivanti Pulse Connect Secure (CVE-2019-11510) và lỗ hổng RCE trên GitLab (CVE-2021-22205).
Giới chức an ninh mạng Hoa Kỳ nhấn mạnh rằng các tác nhân này đang tích cực thâm nhập vào các mạng lưới hạ tầng trọng yếu, bao gồm cả các hệ thống công nghệ vận hành (OT) nhằm mục đích gây gián đoạn trong tương lai. Trước tình hình này, CISA đã yêu cầu các cơ quan liên bang phải hoàn tất việc vá lỗi hoặc ngừng sử dụng các phần mềm bị ảnh hưởng trước hạn chót là ngày 11 tháng 10 năm 2026.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.